

powerview.py
 aniqfakhrul/powerview.py
Powerview sous stéroïdes
penetration-testing-frameworksprivilege-escalationreconnaissance+7
984
aniqfakhrul/powerview.pyPowerview sous stéroïdes
 safebreach-labs/pinjectra
Pinjectra est une bibliothèque de type POO en C/C++ qui implémente des techniques d'injection de processus (avec un accent sur Windows 10 64 bits)
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 et techniques d’abus du noyau pour pentesters
 antoniococo/remotepotato0
Élévation de privilèges Windows de l'utilisateur à l'administrateur de domaine.
 not-sekiun/pyiris
PyIris est un kit d'outils modulaire de cheval de Troie d'accès distant écrit en Python ciblant les systèmes Windows et Linux.
 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 hatriot/token-priv
Recherche sur les privilèges des jetons
 hackerhouse-opensource/iscsicpl_bypassuac
Contournement de l'UAC pour Windows 7 - 11 x64
 eladshamir/whisker
Whisker est un outil C# permettant de prendre le contrôle de comptes d'utilisateurs et d'ordinateurs Active Directory en manipulant leur attribut…
 vanhoefm/fragattacks
Testeur automatisé de vulnérabilités pour clients Wi-Fi et points d'accès, détectant les failles de fragmentation/agrégation FragAttacks via…
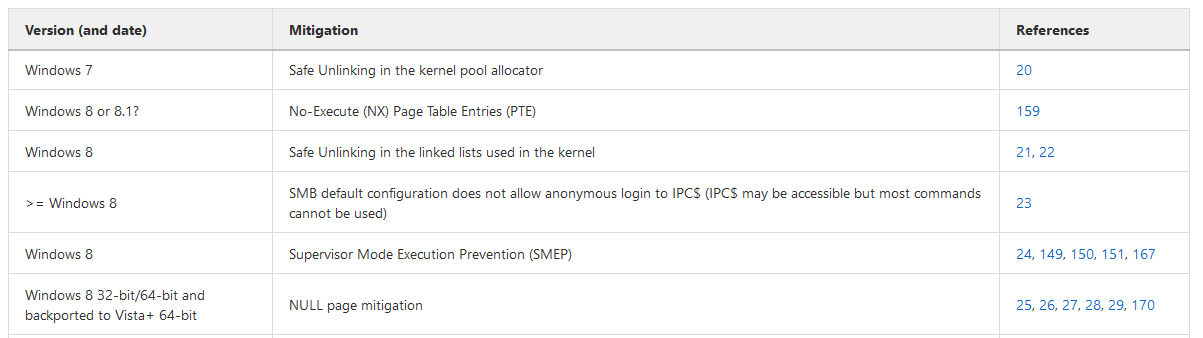 nccgroup/exploit_mitigations
Base de connaissances des mitigations d'exploits disponibles sur de nombreux systèmes d'exploitation, architectures, applications et versions.
 klezvirus/silentmoonwalk
Implémentation PoC d'un spoofeur de pile d'appels entièrement dynamique
 synacktiv/php_filter_chain_generator
CLI pour générer des chaînes de filtres PHP afin d'exécuter du code à distance via des paramètres include/require contrôlés. Produit des…
 nickvourd/windows-local-privilege-escalation-cookbook
# Livre de recettes pour l'élévation de privilèges locaux sous Windows
 jovanbulck/sgx-step
Un framework d'attaque pratique pour un contrôle précis de l'exécution dans les enclaves
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
 bishopfox/bfinject
Injection de Dylib pour iOS 11.0 - 11.1.2 avec les jailbreaks LiberiOS et Electra
 p0dalirius/windows-coerced-authentication-methods
Une liste de méthodes pour contraindre une machine Windows à s'authentifier auprès d'une machine contrôlée par l'attaquant via un appel de procédure…