

SysWhispers3
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
defensive-toolspayload-generationexploitation+5
1.6k
klezvirus/syswhispers3SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 orangetw/my-presentation-slides
Collections des diapositives de présentations publiques d'Orange Tsai.

 mr-un1k0d3r/scshell
Outil de mouvement latéral sans fichier qui utilise ChangeServiceConfigA pour exécuter une commande
 screetsec/brutal
Payload pour Teensy comme un Rubber Ducky mais la syntaxe est différente. ce dispositif d'interface humain ( attaques HID ). Pénétration Avec Teensy …
 sensepost/ruler
Un outil pour exploiter les services Exchange
 tr0uble-maker/poc-bomber
Utilise un grand nombre de PoC/EXP à haute menace pour obtenir rapidement les privilèges cibles, utilisé pour la pénétration et la prise de points…
 vladko312/sstimap
Outil de détection automatique de SSTI avec interface interactive
 anon-exploiter/suid3num
Un script Python autonome qui utilise les modules intégrés de Python pour énumérer les binaires SUID, séparer les binaires par défaut des binaires…
 daem0nc0re/privfu
Extension WinDbg en mode noyau et PoCs pour l'investigation des privilèges de jeton.
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000 Évasion invité-vers-hôte
 rootclay/wmihacker
Un outil de contournement des logiciels antivirus pour le mouvement latéral et l'exécution de commandes
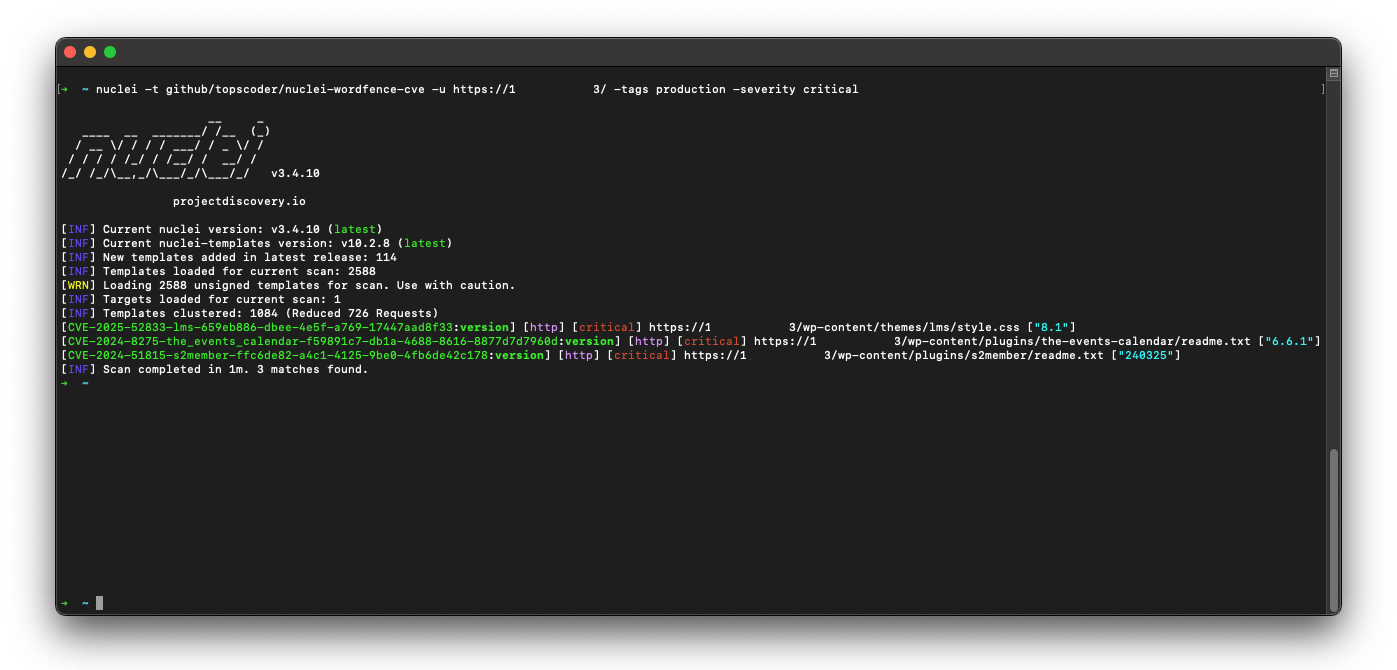 topscoder/nuclei-wordfence-cve
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 parrotsec/mimikatz
Outil pour extraire les informations d'identification Windows (mots de passe, hachages, tickets Kerberos) de la mémoire et effectuer des attaques…
 elvanderb/tcp-32764
Quelques codes et notes sur la backdoor qui écoute sur TCP-32764 dans le Linksys WAG200G.
 0xinfection/tidos-framework
Le Framework Offensif Manuel de Test d'Intrusion d'Applications Web.
 nccgroup/redsnarf
RedSnarf est un outil de test d'intrusion / red teaming pour environnements Windows.