Wordpress-Vulnerability-Identification-Scripts

Identifie les domaines qui exécutent WordPress et teste les vulnérabilités (CVE-2023-32243) / #VU76395 / etc...

Identifie les domaines qui exécutent WordPress et teste les vulnérabilités (CVE-2023-32243) / #VU76395 / etc...

Tout sur le bug bounty (bypasses, payloads, etc.)

Backdoor Linux eBPF sur TCP. Lancer des shells inversés, RCE, avec un accès privilégié préalable. Moins de Honkin, plus de Tonkin.

Exploit PoC de chaîne Return-Oriented Programming (ROP) pour l'exploitation binaire, démontrant la sélection de gadgets et l'exécution de la chaîne.

PoC pour un shell basé sur SMS. Envoyez des commandes et recevez des réponses par SMS depuis des ordinateurs capables de connexion mobile haut débit.

Un outil d'automatisation d'exploitation ADCS armant Certipy et Coercer

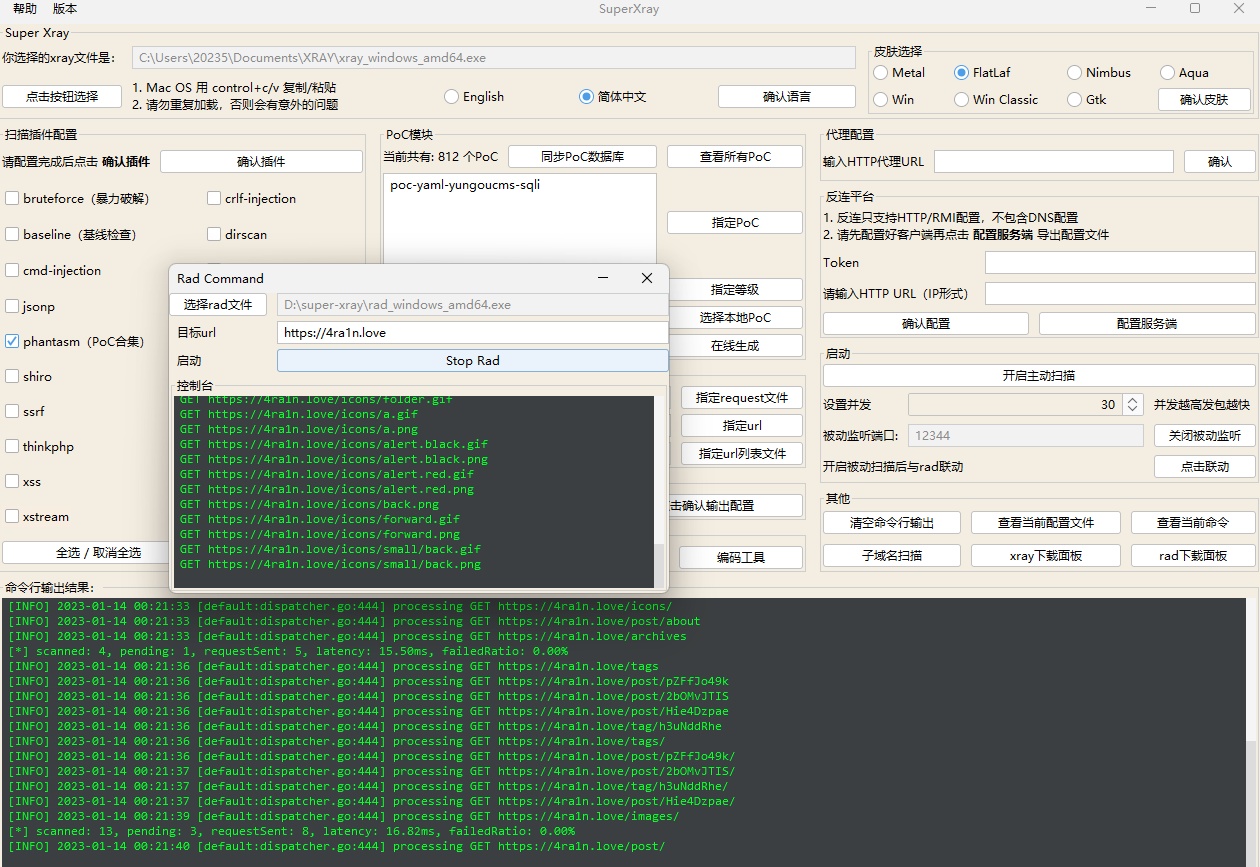
Lanceur GUI pour l'outil de scan de vulnérabilités Web XRAY


PXEThief est un ensemble d'outils permettant d'extraire des mots de passe de la fonctionnalité de déploiement de système d'exploitation dans…

Cobalt Strike BOF qui exploite un contournement de Windows Protected Process Light pour vider les processus protégés, permettant l'accès aux…

https://nvd.nist.gov/vuln/detail/CVE-2022-39253

Divulgations complètes pour les identifiants CVE, preuves de concept, exploits, bugs 0day et ainsi de suite.

Cet outil compare les niveaux de correctifs d'une cible avec la base de données de vulnérabilités Microsoft afin de détecter d'éventuels correctifs…

Sniffer/injecteur Bluetooth BR/EDR actif, aussi bon marché que n'importe quelle carte ESP32. Fonctionne avec Scapy ;-)

Attaque JWT pour changer l'algorithme RS256 en HS256

Un toolkit d'exploitation Azure pour Red Team & Pentesters

Cacher votre payload dans le DNS

Exploit de preuve de concept pour la RCE QueueJumper de MSMQ, fabriquant des paquets malformés pour déclencher une exécution de code à distance non…