
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
dnsFookup — Kit de rebinding DNS | Kitploit
Outils/GitHubGitHub/makuga01/dnsfookup
ExploitationSécurité WebTests d'IntrusionAnalyse DNS
GitHubmakuga01/dnsfookup

dnsFookup

Kit de rebinding DNS

Voir le dépôt
2554249il y a 3 ansVérifié par Kitploit
Partager

DnsFookup v 2.0.1

Cadre (framework) DNS Rebinding contenant :

  • un serveur DNS bien sûr
  • une API web Python pour créer de nouveaux sous-domaines et contrôler le serveur DNS, voir les logs, ce genre de choses
  • une application React pourrie pour rendre ça plus confortable

Journal des modifications

Documentation de l'API

Qu'est-ce que ça fait ?

Ça permet de créer des dns bins comme un burp collaborator mais ça ajoute un peu plus de fonctionnalités... créer un nouveau dnsbin
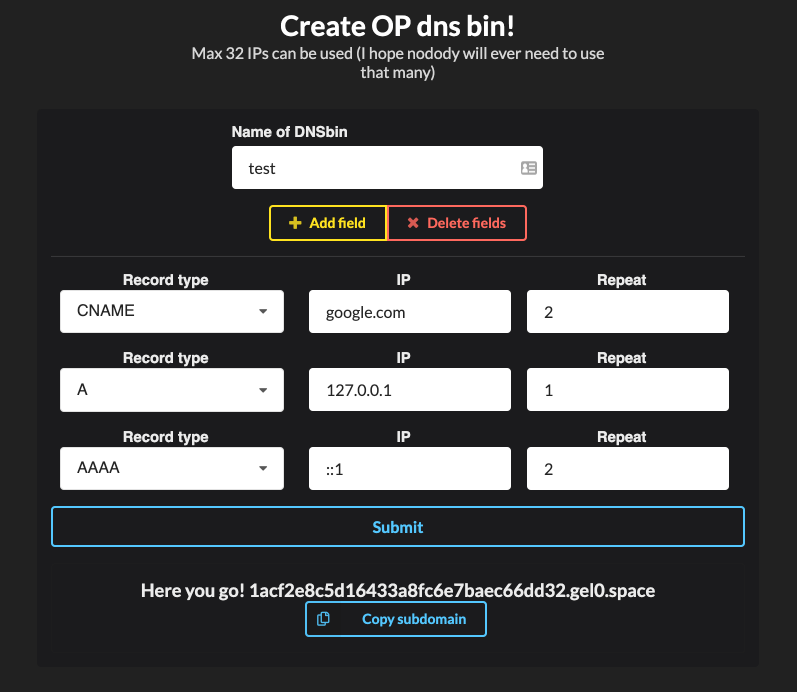
Vous pouvez spécifier à quelles IP/domaines le sous-domaine créé doit résoudre et combien de fois, pour l'instant les enregistrements A, CNAME et AAAA sont supportés

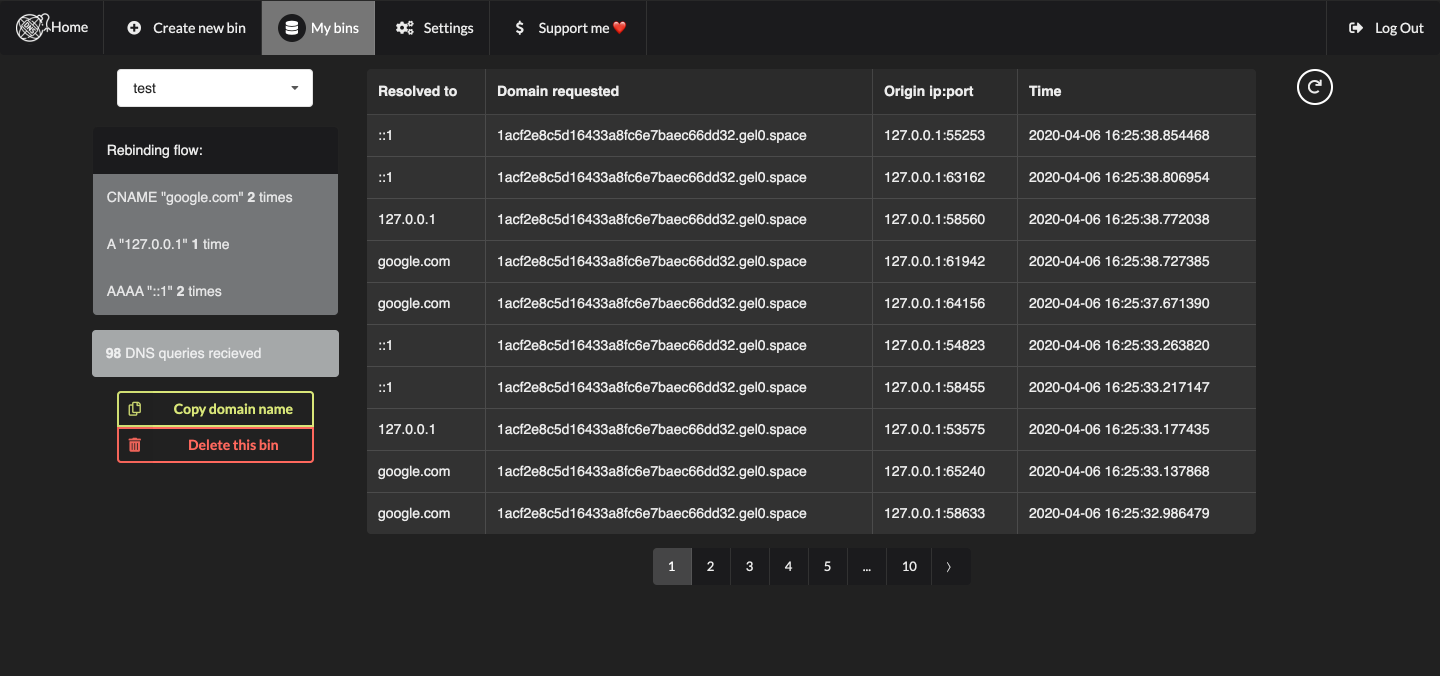
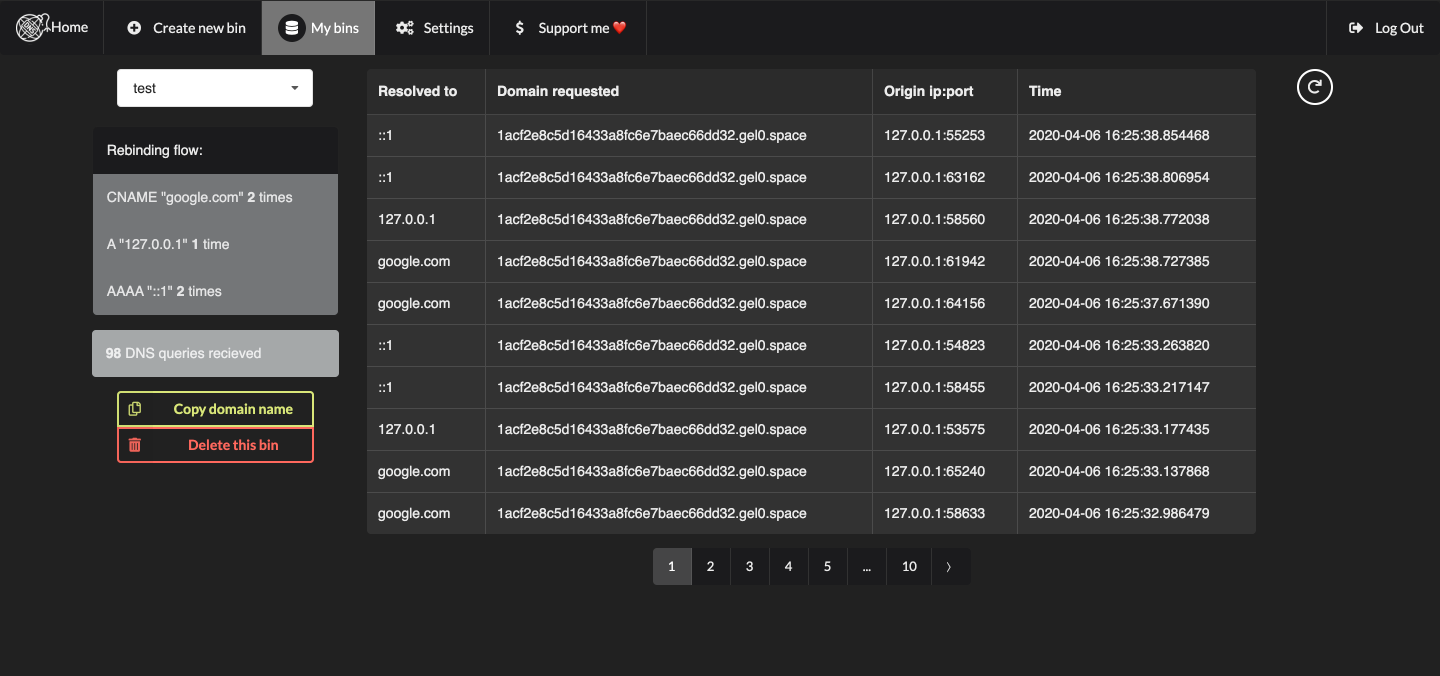
Ensuite, vous pouvez voir d'où il a été demandé, à quoi il a résolu, etc. dans les logs créer un nouveau dnsbin
Vidéo de l'outil en action

Regarder la vidéo

La source de l'application vulnérable provient de https://github.com/makuga01/dnsFookup/tree/master/vulnerableApp

Comment l'exécuter

Tout d'abord, vérifiez la configuration dans config.yaml

Vous ne devez pas non plus oublier de changer tous les mots de passe et les clés dans la configuration

# First edit config.yaml as you please
# Don't forget to change the JWT secret!
vim config.yaml

# Install python & docker-compose
apt install docker-compose python3-pip
sudo apt-get install libpq-dev python-dev

#Set up postgres and redis
sudo docker-compose up

#in ./BE
pip3 install -r requirements.txt

python3 dns.py # to start the dns server

# for testing purposes development server is enough I think
FLASK_APP=app.py
FLASK_ENV=development
flask run

# Install npm
curl -sL https://deb.nodesource.com/setup_10.x | sudo -E bash -       
apt -y install nodejs make gcc g++

# then in ./FE
npm install
npm start

Si vous avez un peu de temps libre, veuillez contribuer, cela compte beaucoup pour moi :D

Vous voulez voir une fonctionnalité dans la prochaine mise à jour ?

Faites-le moi savoir sur keybase

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    279

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →