Archived
RedWarden
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
penetration-testing-frameworksreconnaissanceexploit-frameworks+8
 toolswatch/vfeed
L'API de base de données corrélée de vulnérabilités CVE et de renseignements sur les menaces
 hlldz/spookflare
Générateur de chargeur et de dropper avec de multiples fonctionnalités pour contourner les contre-mesures côté client et côté réseau.
 tenable/routeros
Outils de recherche de sécurité RouterOS et preuves de concept
 egebalci/hercules
HERCULES est un générateur de charges utiles spécial qui peut contourner les logiciels antivirus.
 s0md3v/cloak
Cloak peut backdoorer n'importe quel script Python grâce à quelques astuces.
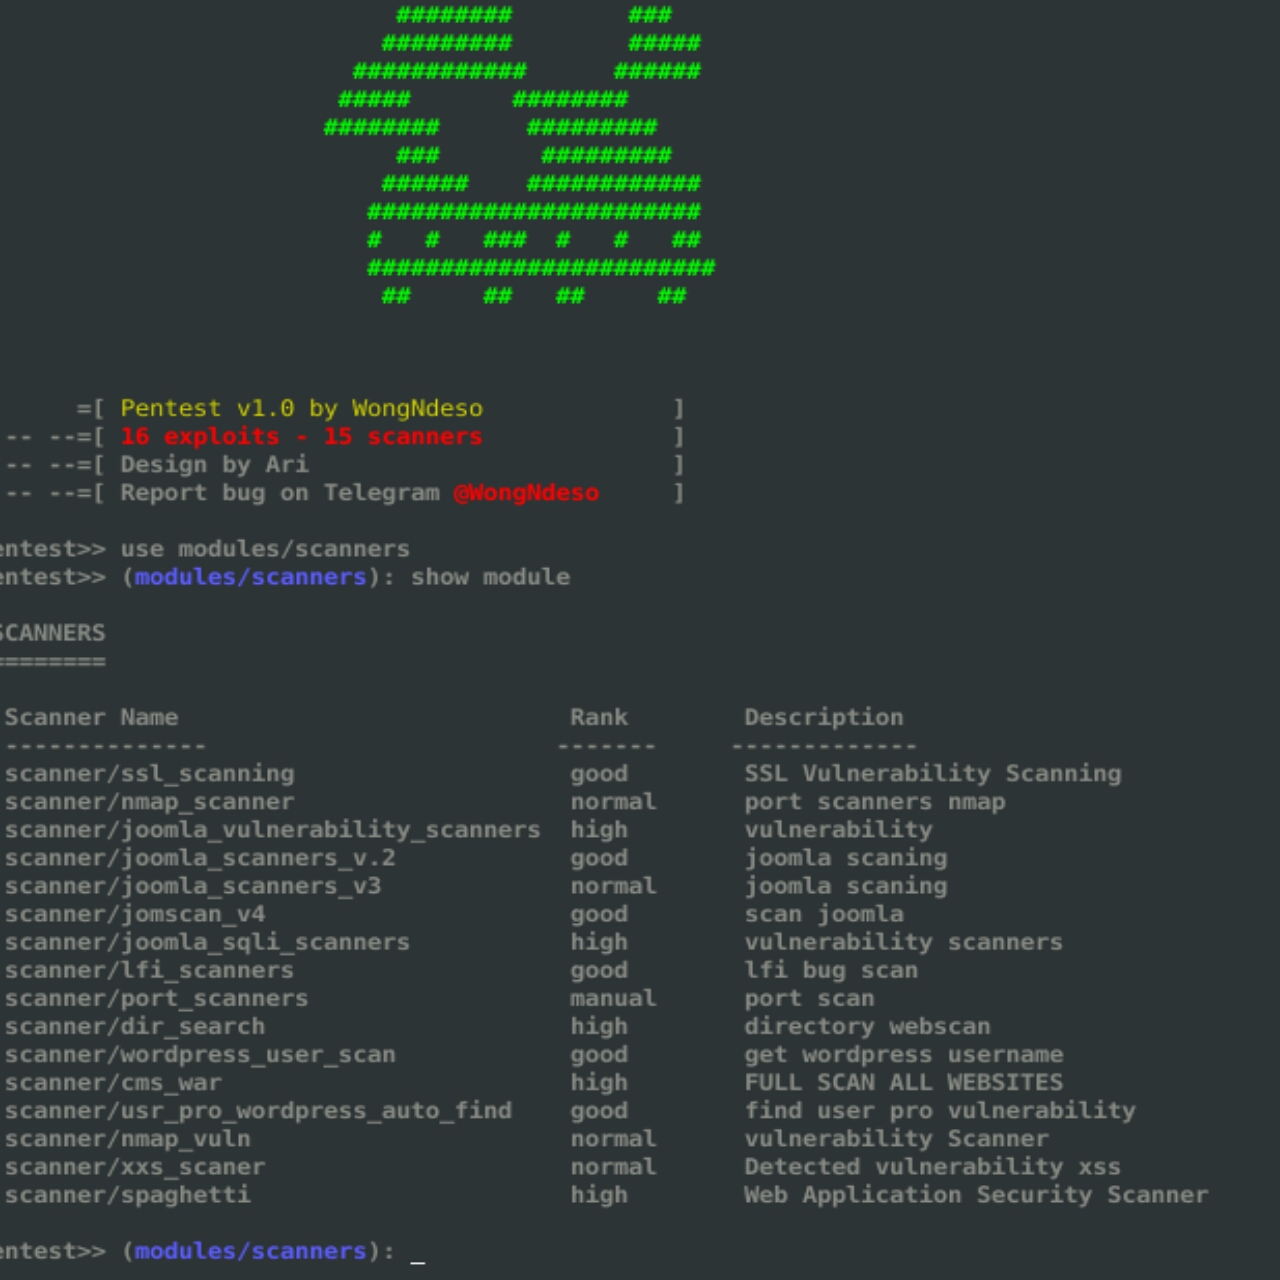 pikpikcu/pentest-tools-framework
Pentest Tools Framework est une base de données d'exploits, de scanners et d'outils pour les tests d'intrusion. Pentest est un framework puissant qui…
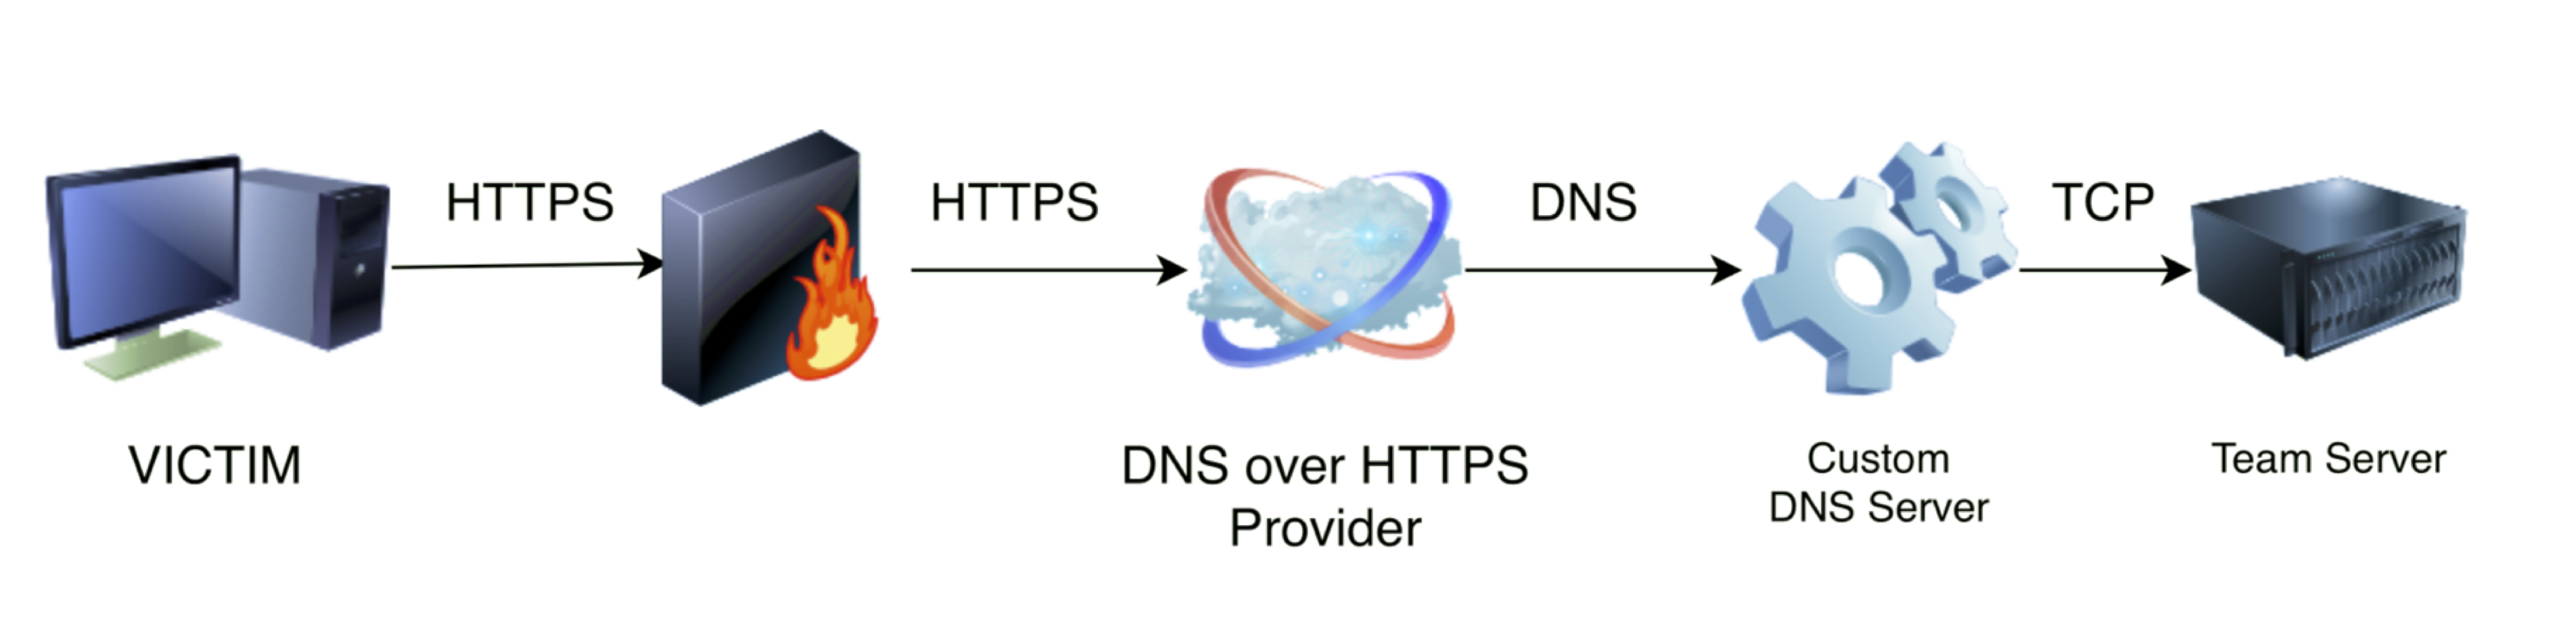 spiderlabs/dohc2
DoHC2 permet d'utiliser la bibliothèque ExternalC2 de Ryan Hanson (https://github.com/ryhanson/ExternalC2) pour le commandement et le contrôle (C2)…
 didi/kemon
Un framework open-source basé sur des callbacks pré et post pour la surveillance du noyau macOS.
 tegal1337/nekobotv1
NekoBot | Exploiteur automatique avec 500+ exploits et 2000+ shells
 wavestone-cdt/abaddon
Plateforme de gestion des opérations d'équipe rouge automatisant le déploiement d'infrastructure, la configuration C2, les campagnes de phishing et…
 phoenixc2/phoenixc2
Command & Control-Framework créé pour la collaboration en python3
 chrisallenlane/novahot
Un framework de webshell pour les testeurs d'intrusion.
 optiv/dent
Un framework pour créer des contournements basés sur COM en exploitant des vulnérabilités dans les capteurs WDAPT de Microsoft.
 getrektboy724/meterpwrshell
Outil automatisé qui génère la charge utile parfaite Meterpreter Powershell.
 spiderlabs/msfrpc
Modules Perl/Python pour interfacer avec MSGRPC de Metasploit
 qubasa/msf-remote-console
Une msfconsole distante écrite en Python 2.7 pour se connecter au serveur msfrcpd de metasploit. Cet outil vous donne la capacité de charger des…