Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Havoc — Le framework Havoc | Kitploit
Outils/GitHubGitHub/havocframework/havoc
Frameworks de Tests d'IntrusionFrameworks d'ExploitationGénération de PayloadsShellcodePost-ExploitationCommandement et ContrôleRed TeamingGénération de ShellcodeArchived
GitHubhavocframework/havoc

Havoc

Le framework Havoc

8.5k1.2k95il y a 11 moisVérifié par Kitploit
Voir le dépôtSite web
Partager

Havoc


Havoc est un framework de commande et contrôle (C2) moderne et malléable pour la post-exploitation, créé par @C5pider.

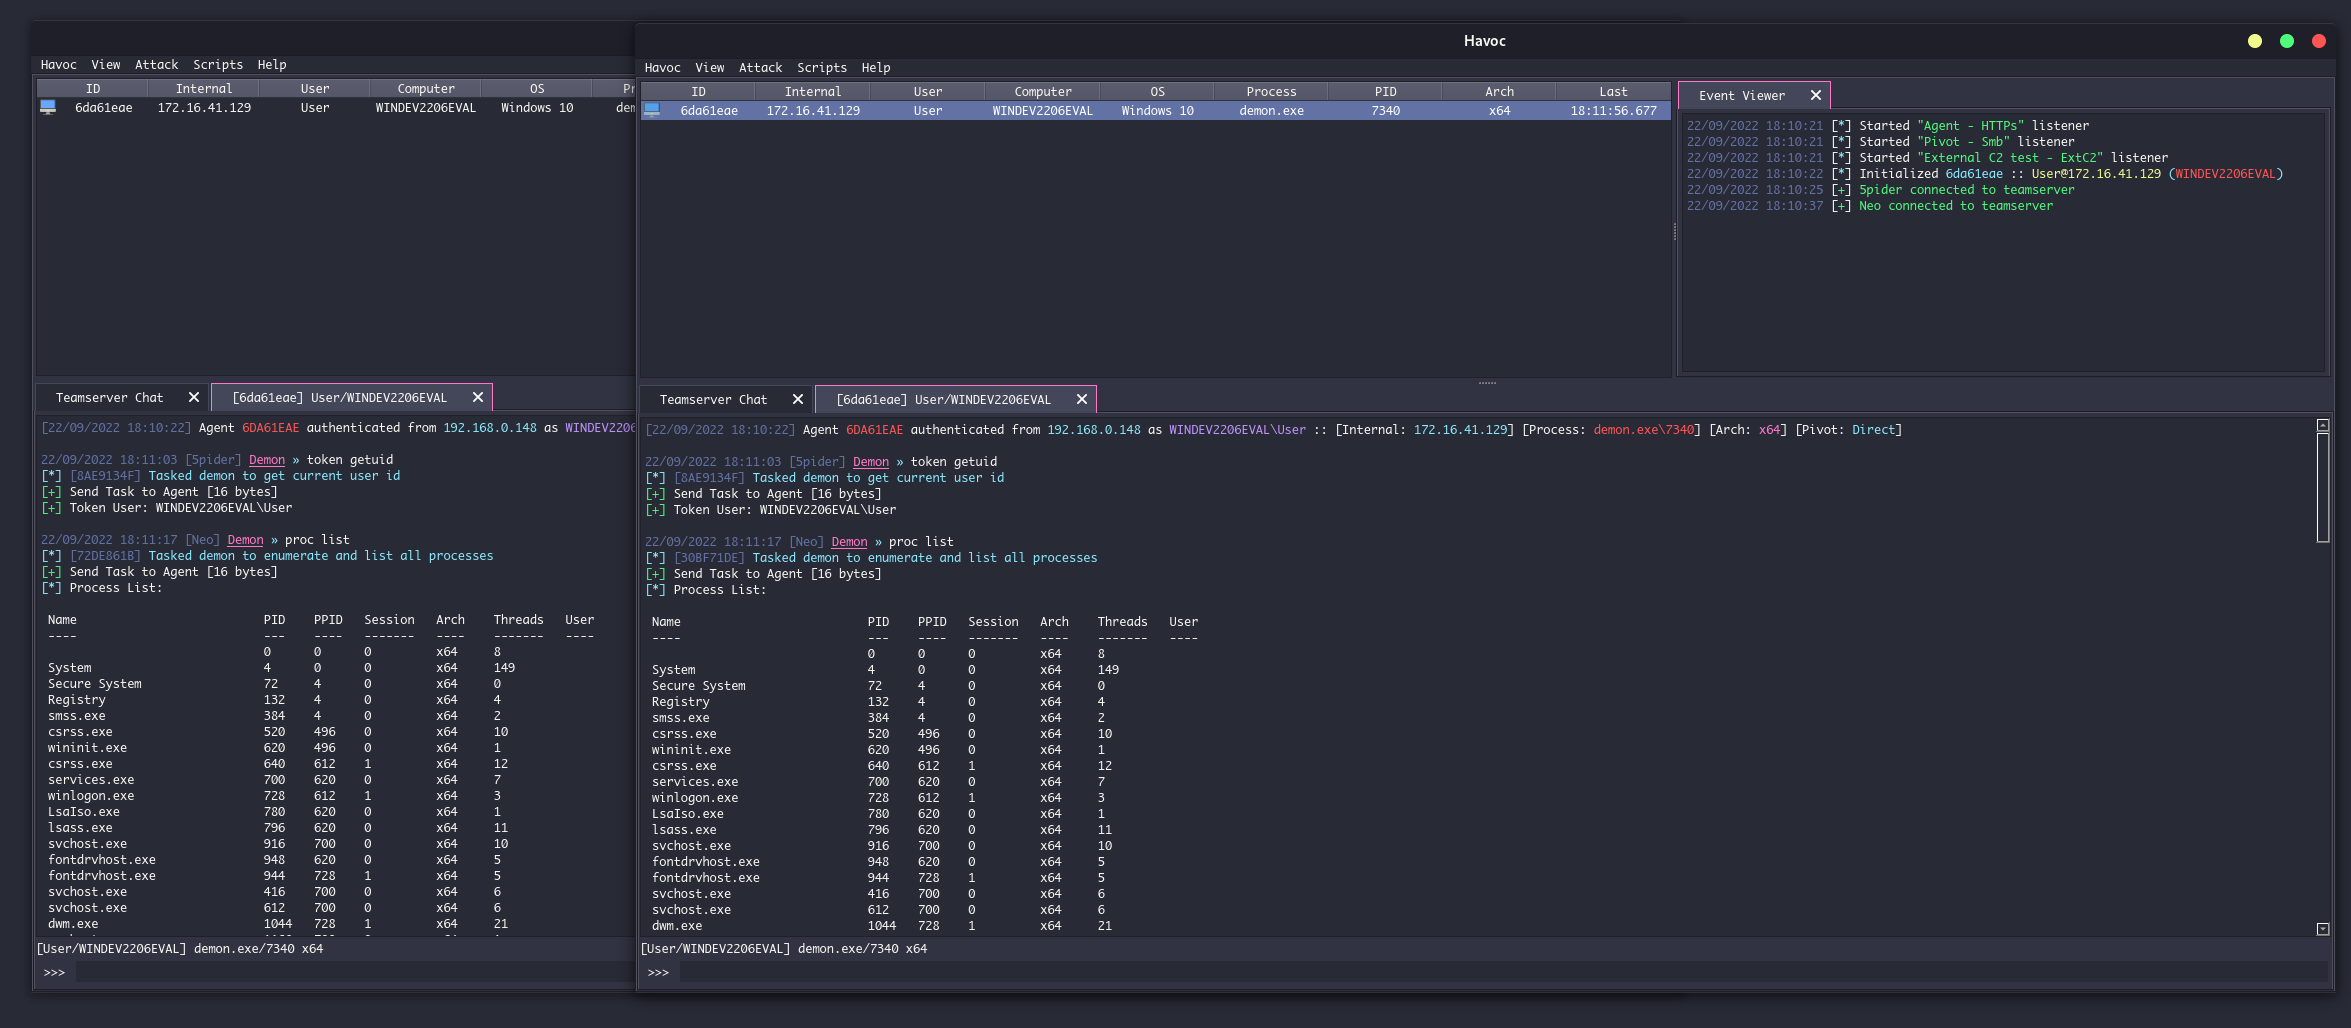


Démarrage rapide

Veuillez consulter le Wiki pour la documentation complète.

Havoc fonctionne bien sur Debian 10/11, Ubuntu 20.04/22.04 et Kali Linux. Il est recommandé d'utiliser les dernières versions possibles pour éviter les problèmes. Vous aurez besoin d'une version moderne de Qt et de Python 3.10.x pour éviter les problèmes de compilation.

Consultez la documentation d'Installation pour les instructions. En cas de problèmes, vérifiez la page des Problèmes connus ainsi que la liste des Problèmes ouverts/fermés.


Fonctionnalités

Client

Interface utilisateur multiplateforme écrite en C++ et Qt

  • Thème sombre moderne basé sur Dracula

Serveur d'équipe

Écrit en Golang

  • Multijoueur
  • Génération de charges utiles (exe/shellcode/dll)
  • Écouteurs HTTP/HTTPS
  • Profils C2 personnalisables
  • C2 externe

Démon

L'agent phare de Havoc écrit en C et ASM
  • Obfuscation du sommeil via Ekko, Ziliean ou FOLIAGE
  • Usurpation d'adresse de retour x64
  • Appels système indirects pour les API Nt*
  • Support SMB
  • Coffre de jetons
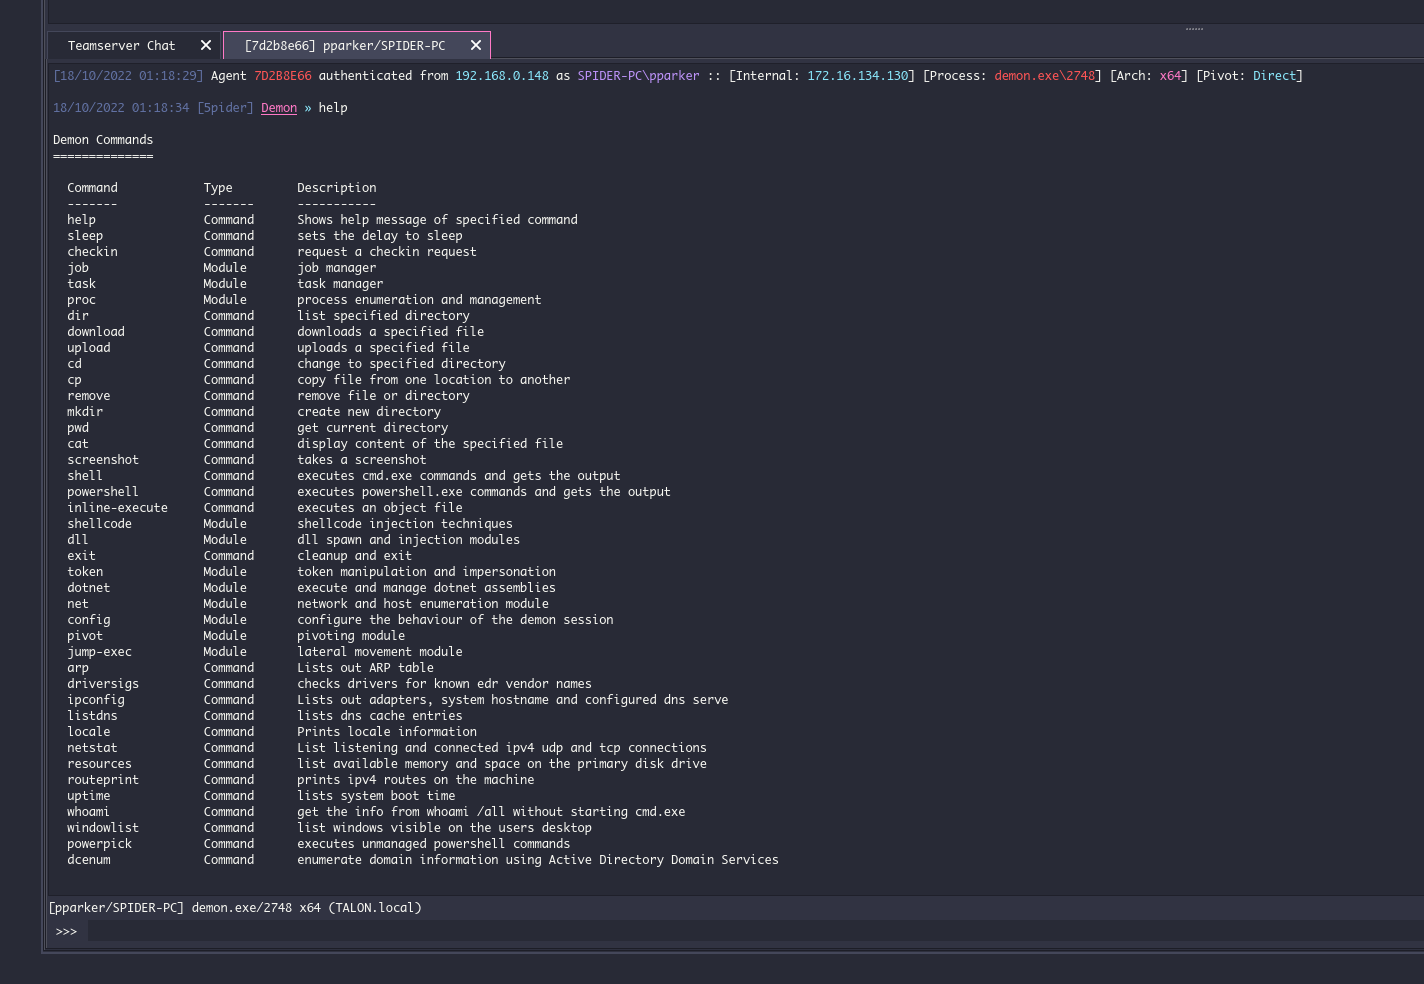
  • Variété de commandes intégrées de post-exploitation
  • Correction d'Amsi/Etw via des points d'arrêt matériels
  • Chargement de bibliothèques proxy
  • Duplication de la pile pendant le sommeil.

Extensibilité

  • C2 externe
  • Support d'agent personnalisé
    • Talon
  • API Python
  • Modules

Communauté

Vous pouvez rejoindre le Discord officiel de Havoc pour discuter avec la communauté !

Remarque

Veuillez ne pas ouvrir de problèmes concernant la détection.

Le framework Havoc n'a pas été développé pour être furtif. Il a plutôt été conçu pour être aussi malléable et modulaire que possible, donnant à l'opérateur la capacité d'ajouter des fonctionnalités ou modules personnalisés qui contournent le système de détection de sa cible.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →