

exploitgym
 sunblaze-ucb/exploitgym
ExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…
exploit-frameworksvulnerability-analysisshellcode+9
756
sunblaze-ucb/exploitgymExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…
 edoardottt/awesome-hacker-search-engines
A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more
 grisuno/blacksandbeacon
Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…
 infobyte/evilgrade
Evilgrade est un framework modulaire qui permet à l'utilisateur de tirer parti de mauvaises implémentations de mises à jour en injectant de fausses…
 vulncheck-oss/go-exploit
Framework de développement d'exploits basé sur Go avec des phases intégrées pour la vérification de cible, le scan de version, l'exploitation et le…
 mafifrizi/ares
Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…

 exploit-database/exploitdb
exploitdb // Le dépôt officiel Exploit-Database
 rapid7/metasploit-payloads
Dépôt unifié pour différentes charges utiles du Metasploit Framework
 genericcoding/pois0nsword
Une démonstration de lecture/écriture utilisant cve-2025-43529 et le contournement de PAC en espace utilisateur sur iOS 26.1
 xaitax/sploitscan
Agrège les détails des CVE, les bases de données d'exploits et les scores EPSS avec une évaluation des risques par IA et l'import de scanners de…
 outflanknl/c2-tool-collection
Une collection d'outils qui s'intègrent à Cobalt Strike (et éventuellement à d'autres frameworks C2) via les techniques de BOF et de chargement de…
 boostsecurityio/smokedmeat
Un framework Red Team CI/CD pour démontrer les risques de sécurité des pipelines de build.
 reajason/memshellparty
Un outil de génération rapide de chevaux de mémoire (memory shell) spécialisé dans les principaux middleware Web Java, conçu pour simplifier le flux…
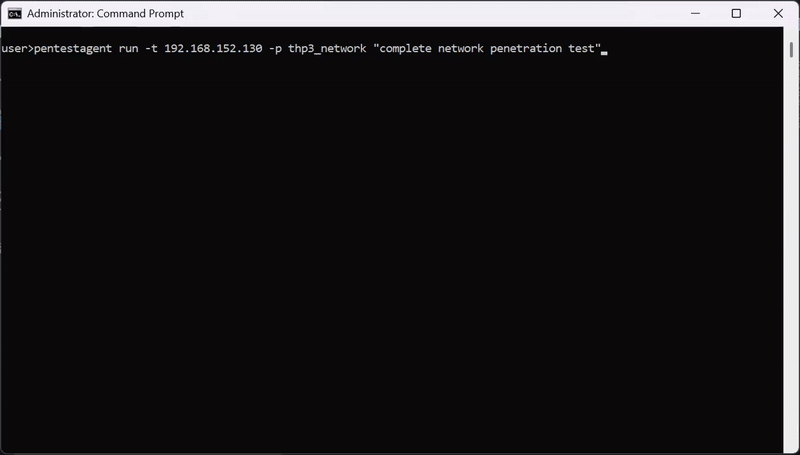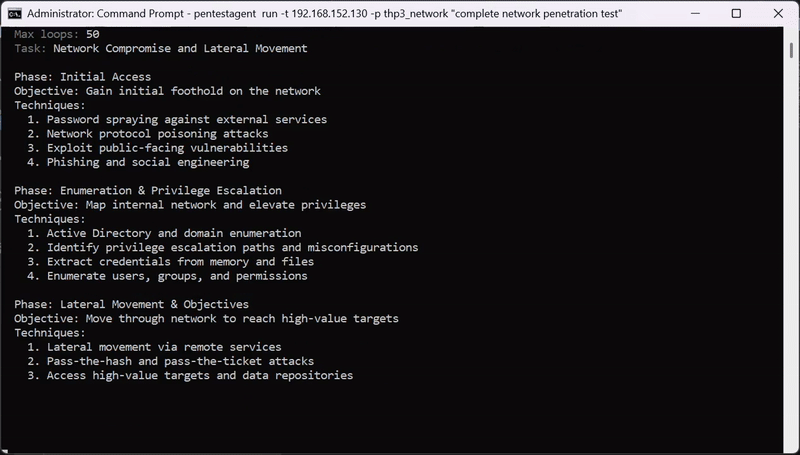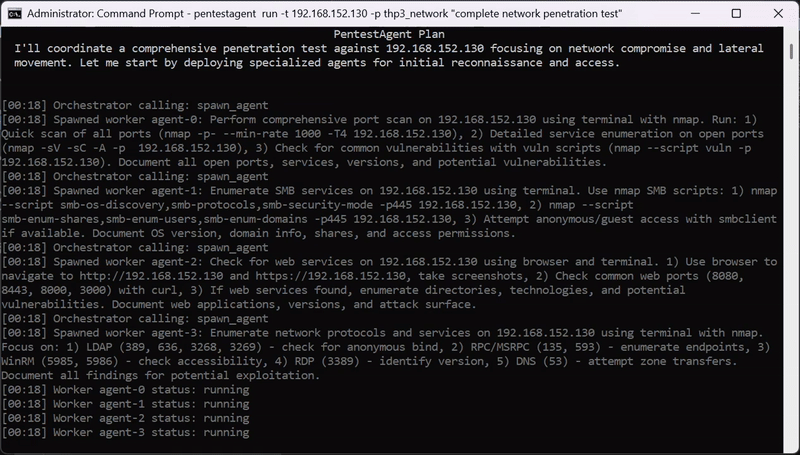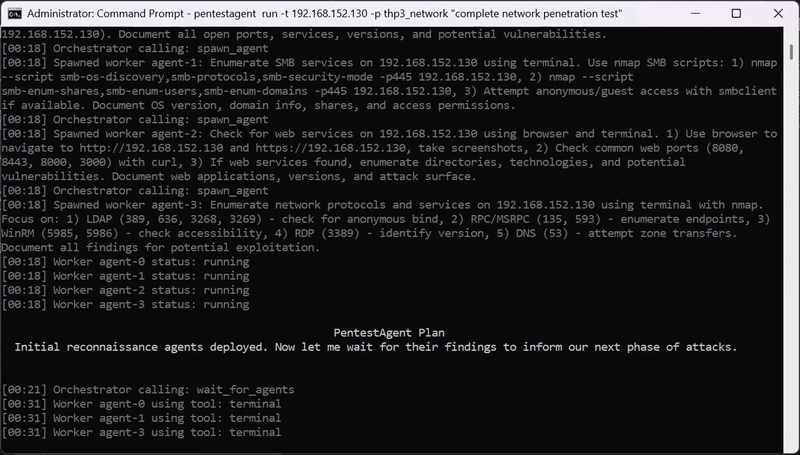 gh05tcrew/pentestagent
Framework d'agents IA pour les tests de sécurité en boîte noire avec orchestration autonome multi-agents, outils de pentesting intégrés, et…
 khenryaegis/vulnbot
Framework multi-agents piloté par LLM qui reproduit de manière autonome les workflows de tests d'intrusion humains, en orchestrant les outils Kali…
 arpsyndicate/suricata-vedas
Génération autonome pilotée par VEDAS + contributions communautaires de règles Suricata et Nuclei pour plus de 15k CVE
 mythicagents/thanatos
Agent C2 Mythic ciblant les hôtes Linux et Windows écrit en Rust
 s3n4t0r-0x0/bear-c2
Le serveur d'exploitation pour les découvertes hors bande. Pointez une cible vers un domaine que vous possédez. Chaque requête HTTP et chaque e-mail…