

pystinger
 funnywolf/pystinger
Contournement du pare-feu pour le transfert de trafic via webshell
exploit-frameworkspayload-generationids-ips-evasion+5
1.4k
funnywolf/pystingerContournement du pare-feu pour le transfert de trafic via webshell
 1n3/attacksurfacemanagement
Découvrez la surface d'attaque et priorisez les risques grâce à notre plateforme de gestion continue de la surface d'attaque (ASM) - Sn1per…
 1n3/findsploit
Trouvez instantanément des exploits dans les bases de données locales et en ligne.
 veil-framework/veil-evasion
Veil Evasion n'est plus pris en charge, utilisez Veil 3.0 !
 getrektboy724/meterpwrshell
Outil automatisé qui génère la charge utile parfaite Meterpreter Powershell.
 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
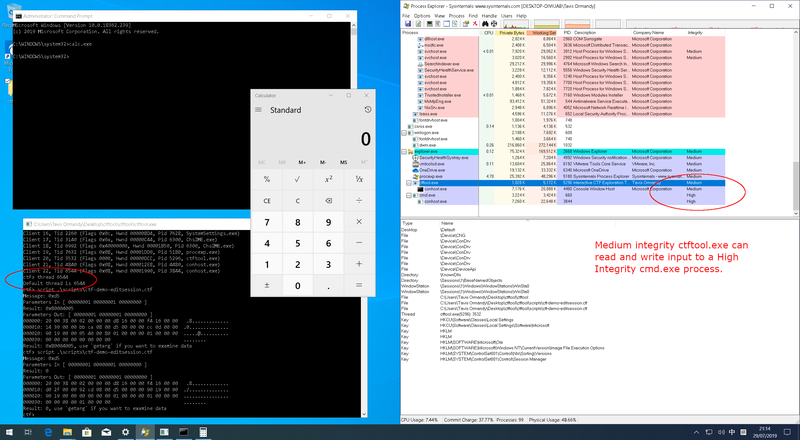 taviso/ctftool
Outil interactif d'exploration de CTF
 outflanknl/external_c2
POC pour Cobalt Strike external C2
 arismelachroinos/lscript
Le script LAZY rendra votre vie plus facile, et bien sûr plus rapide.
 postrequest/link
link est un framework de commande et de contrôle écrit en rust
 bats3c/shad0w
Un framework de post-exploitation conçu pour opérer discrètement dans des environnements fortement surveillés.
 exbotanical/brutus
cadre d'exploitation extensible reposant sur une architecture modulaire multitâche
 capt-meelo/beaconator
Un générateur de beacon utilisant Cobalt Strike et une variété d'outils.
 inf0secrabbit/badassmacros
Outil en C# qui génère des macros VBA malveillantes avec injection de shellcode, purge VBA et détection de sandbox pour les opérations d'équipe rouge.
 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.
 egebalci/hercules
HERCULES est un générateur de charges utiles spécial qui peut contourner les logiciels antivirus.
 gyoisamurai/gyoithon
GyoiThon est un outil de test d'intrusion en pleine croissance utilisant l'apprentissage automatique.
 chudry/xerror
outil de pentesting entièrement automatisé