
flounder
 adshao/flounder
Auditeur de sécurité white-hat autonome pour la revue de code pilotée par IA, la recherche de bug bounty, la construction d'exploits et la…
penetration-testing-frameworksstatic-analysisdynamic-analysis-sandboxing+5
327
adshao/flounderAuditeur de sécurité white-hat autonome pour la revue de code pilotée par IA, la recherche de bug bounty, la construction d'exploits et la…
 aipentest/cyberstrikeai
Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire…
 ed1s0nz/cyberstrikeai
Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire…
 mwemuorg/mwemu
Émulateur matériel x86 en Rust pur et simulateur de processus Windows pour l'analyse de logiciels malveillants, l'émulation de shellcode et le…
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 berylliumsec/nebula
AI-powered penetration testing assistant for automating recon, note-taking, and vulnerability analysis.
 pennyw0rth/netexec
Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…
 grisuno/lazyown
Framework red team et plateforme C2 multi-opérateurs avec agents IA, implants malléables, rootkits, moteur de phishing et 741 commandes CLI couvrant…
 ne0nd0g/merlin
Merlin est un serveur et un agent de commande et de contrôle HTTP/2 de post-exploitation multiplateforme, écrit en golang.
 cyberstrikeus/cyberstrike
Agent IA autonome de red team pour les tests d'intrusion avec 13+ agents spécialisés, 120+ cas de test OWASP et intégration MITRE ATT&CK. Prend en…
 vulncheck-oss/go-exploit
Framework de développement d'exploits basé sur Go avec des phases intégrées pour la vérification de cible, le scan de version, l'exploitation et le…
 bishopfox/sliver
Cadre d'émulation d'adversaire
 vxcontrol/pentagi
Fully autonomous AI Agents system capable of performing complex penetration testing tasks
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 peass-ng/peass-ng
PEASS - Suite de scripts impressionnants pour l'escalade de privilèges (avec couleurs)
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
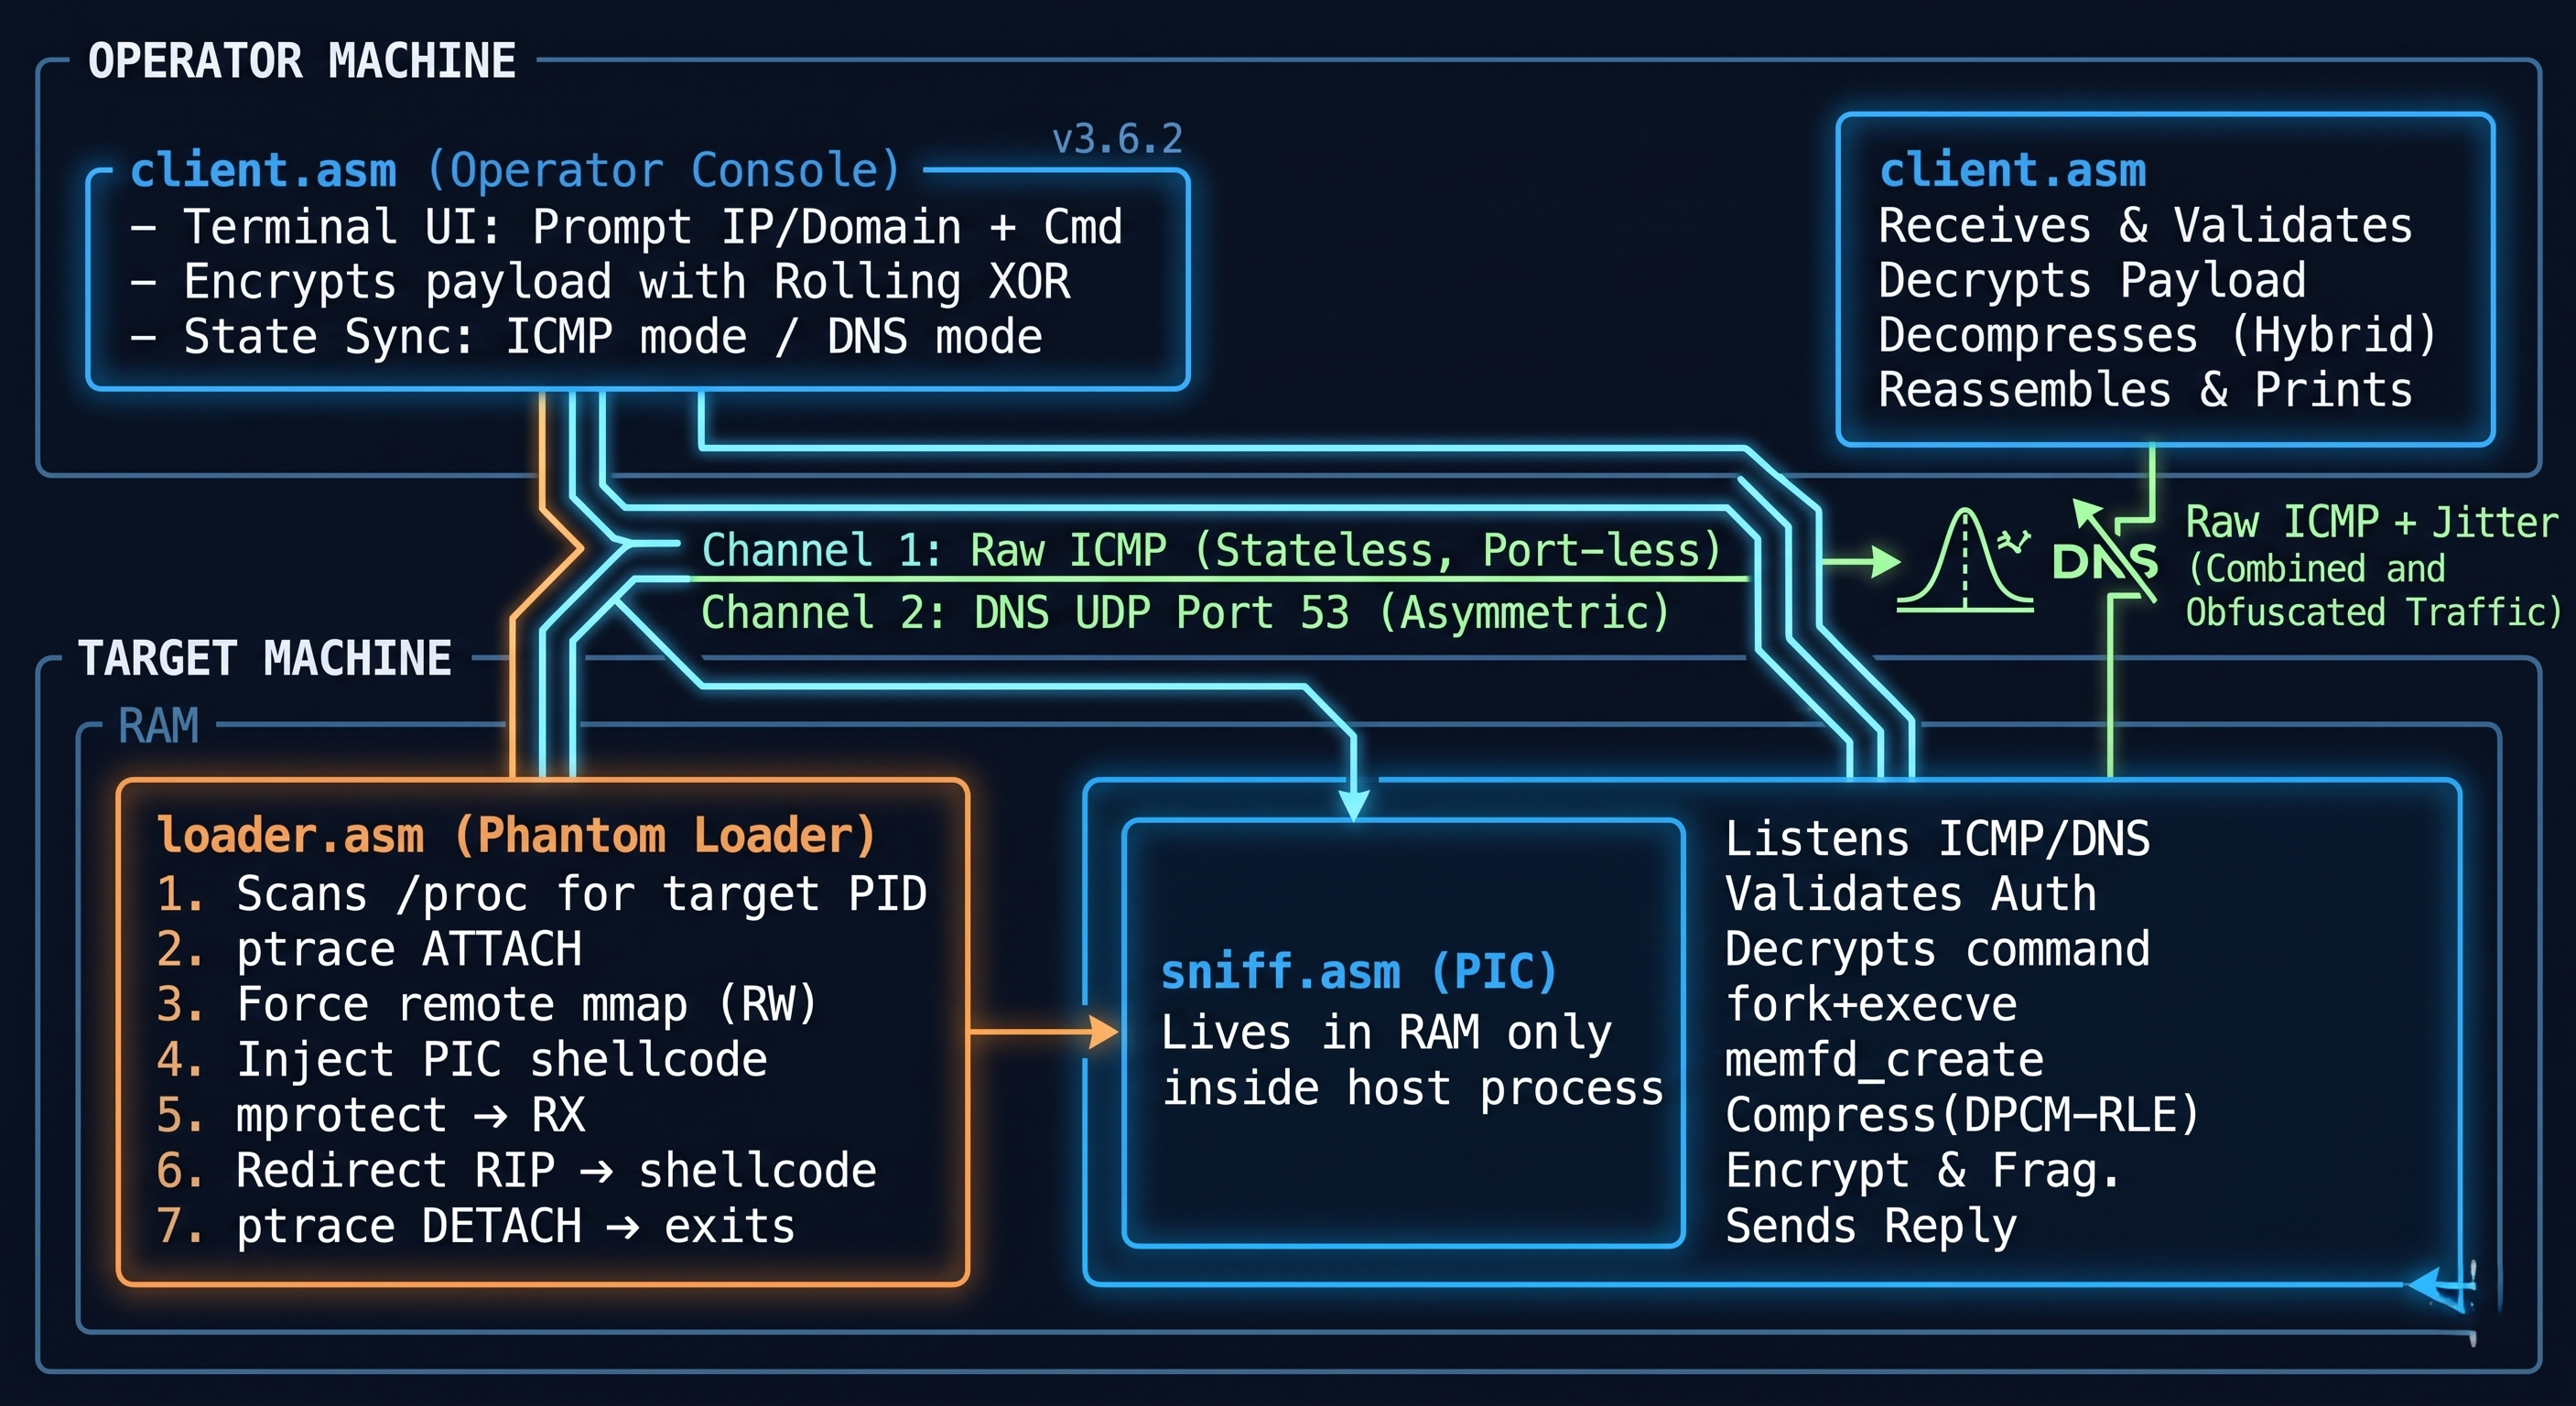 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en assembly x64 sans fichier avec pivotement de protocole ICMP/DNS à double canal, exécution directe d'appels système et injection de…