

NimPackt-v1
 chvancooten/nimpackt-v1
Packeur d'assembleur et chargeur de shellcode basé sur Nim pour l'opsec et le profit.
exploit-frameworkspayload-generationshellcode+3
chvancooten/nimpackt-v1Packeur d'assembleur et chargeur de shellcode basé sur Nim pour l'opsec et le profit.
 ashwin990/adb-toolkit
ADB-Toolkit V2 pour des astuces ADB faciles avec de nombreux avantages en un seul outil. Profitez-en !
 hakumarachi/bropper
Un outil d'exploitation automatique de Blind ROP
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying
 pushpenderindia/thorse
THorse est un générateur de RAT (Remote Administrator Trojan) pour les systèmes Windows/Linux écrit en Python 3.
 wavestone-cdt/abaddon
Plateforme de gestion des opérations d'équipe rouge automatisant le déploiement d'infrastructure, la configuration C2, les campagnes de phishing et…
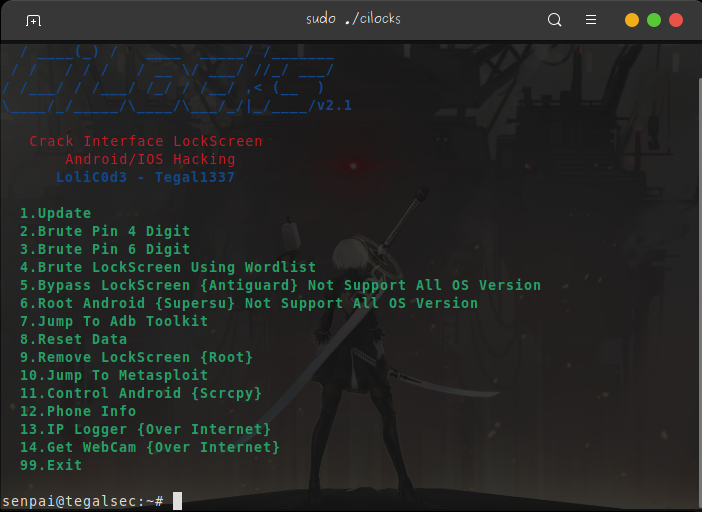 tegal1337/cilocks
Craquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS
 tenable/routeros
Outils de recherche de sécurité RouterOS et preuves de concept
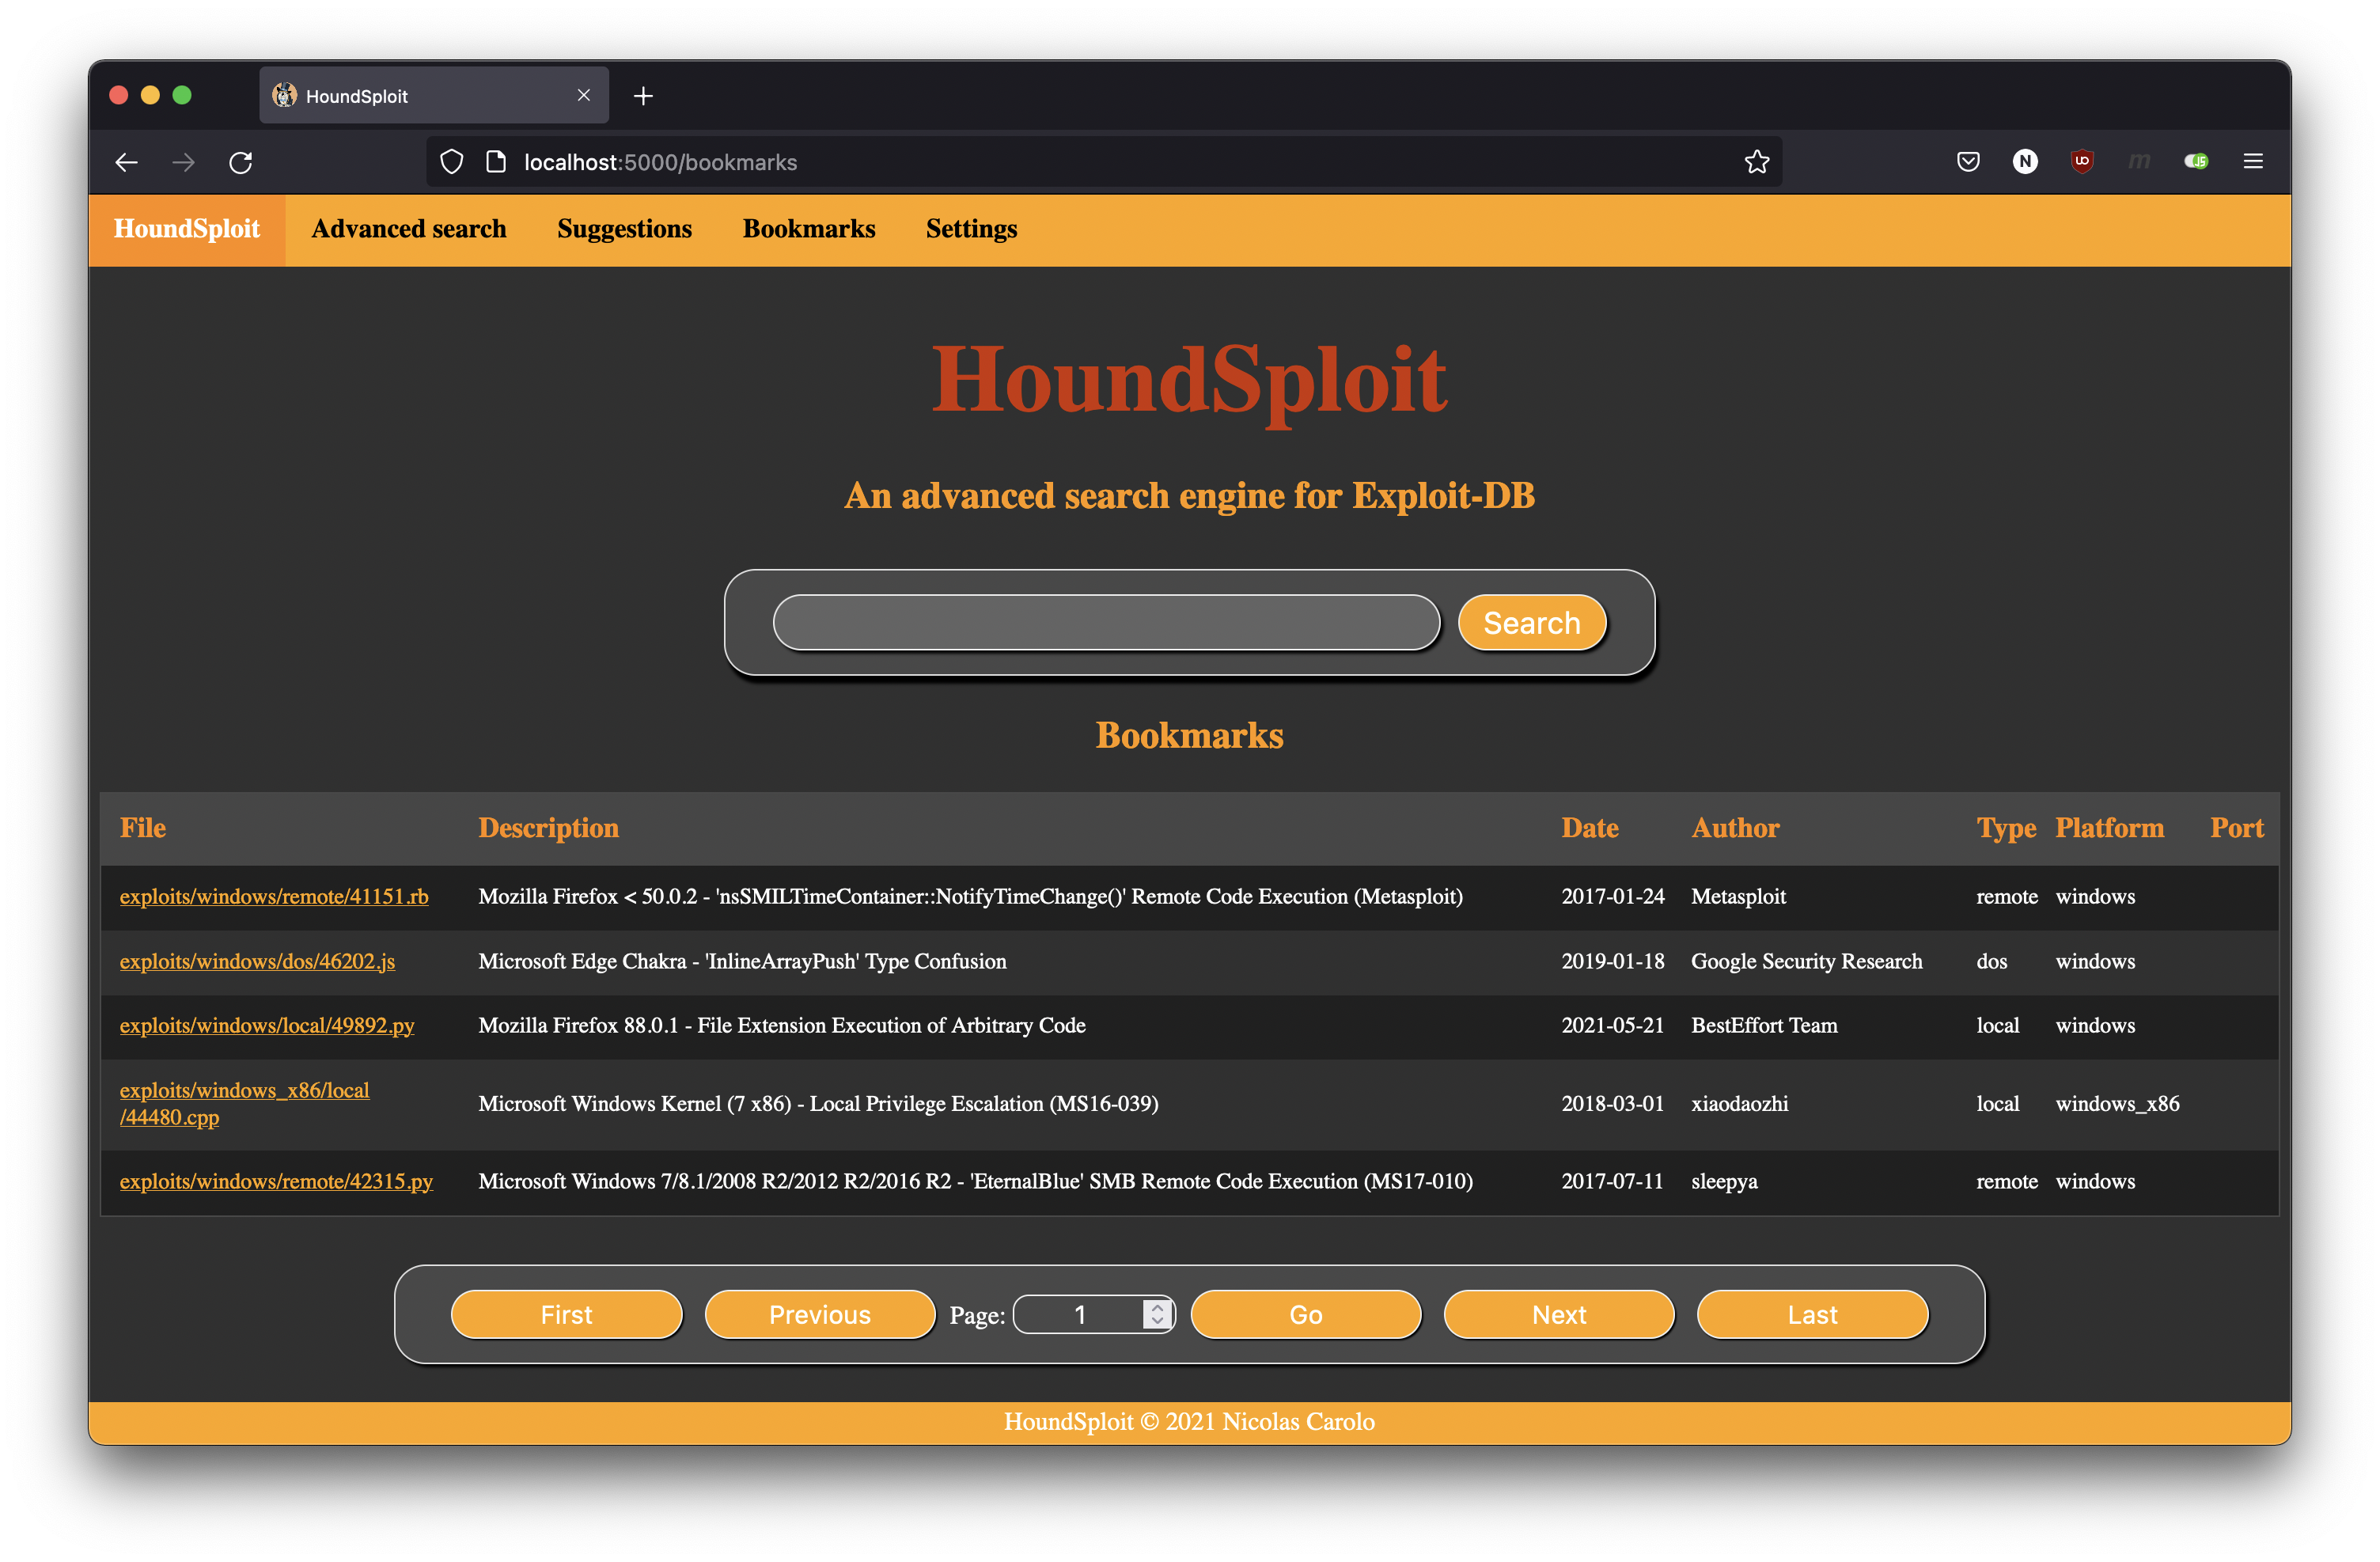 nicolas-carolo/houndsploit
Un moteur de recherche graphique avancé pour Exploit-DB

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // les exploits binaires d'Exploit-Database (ce qui se trouvait dans le répertoire /sploits)
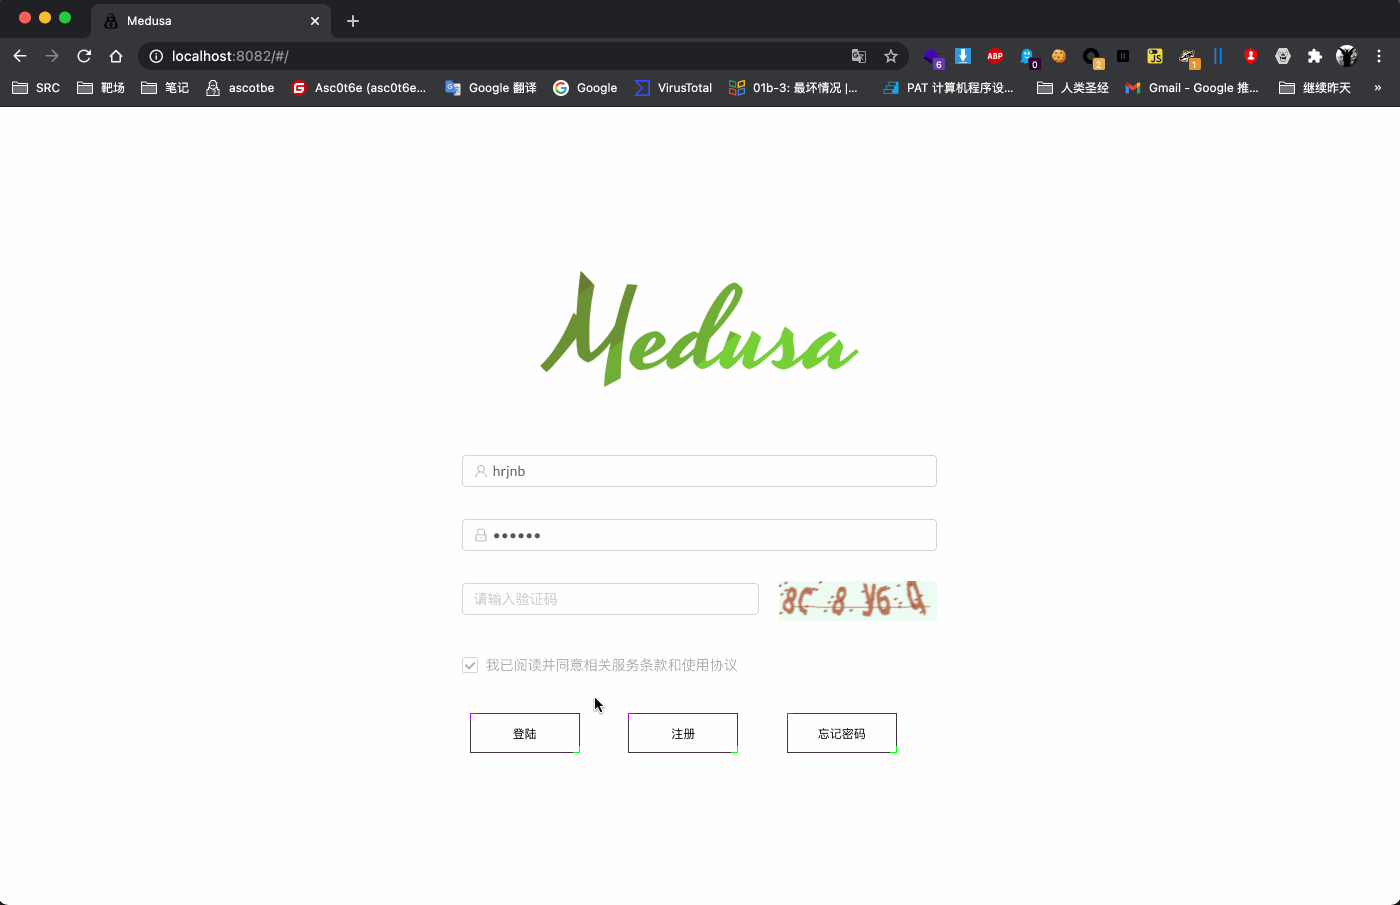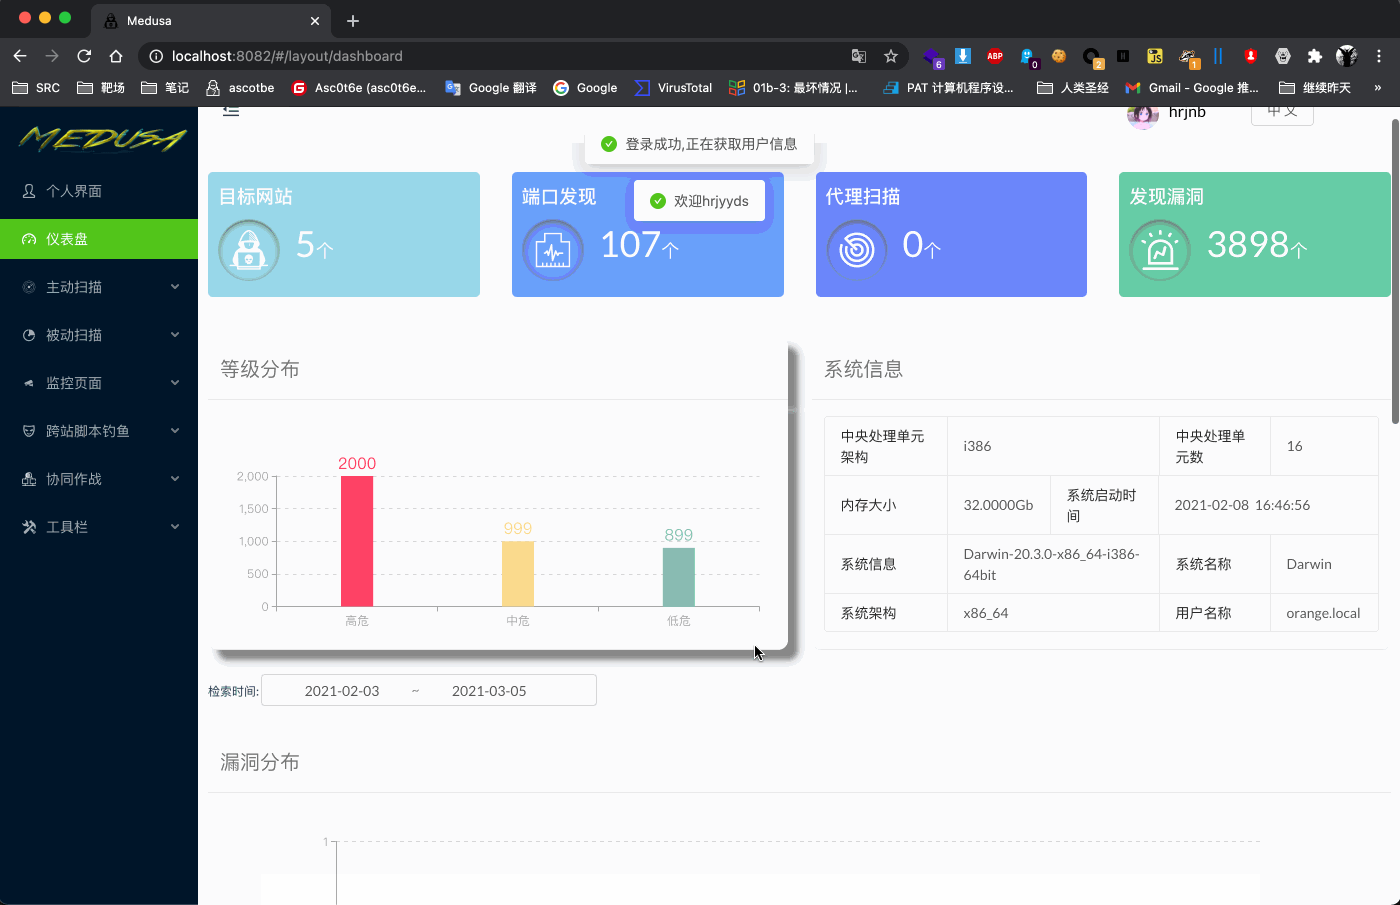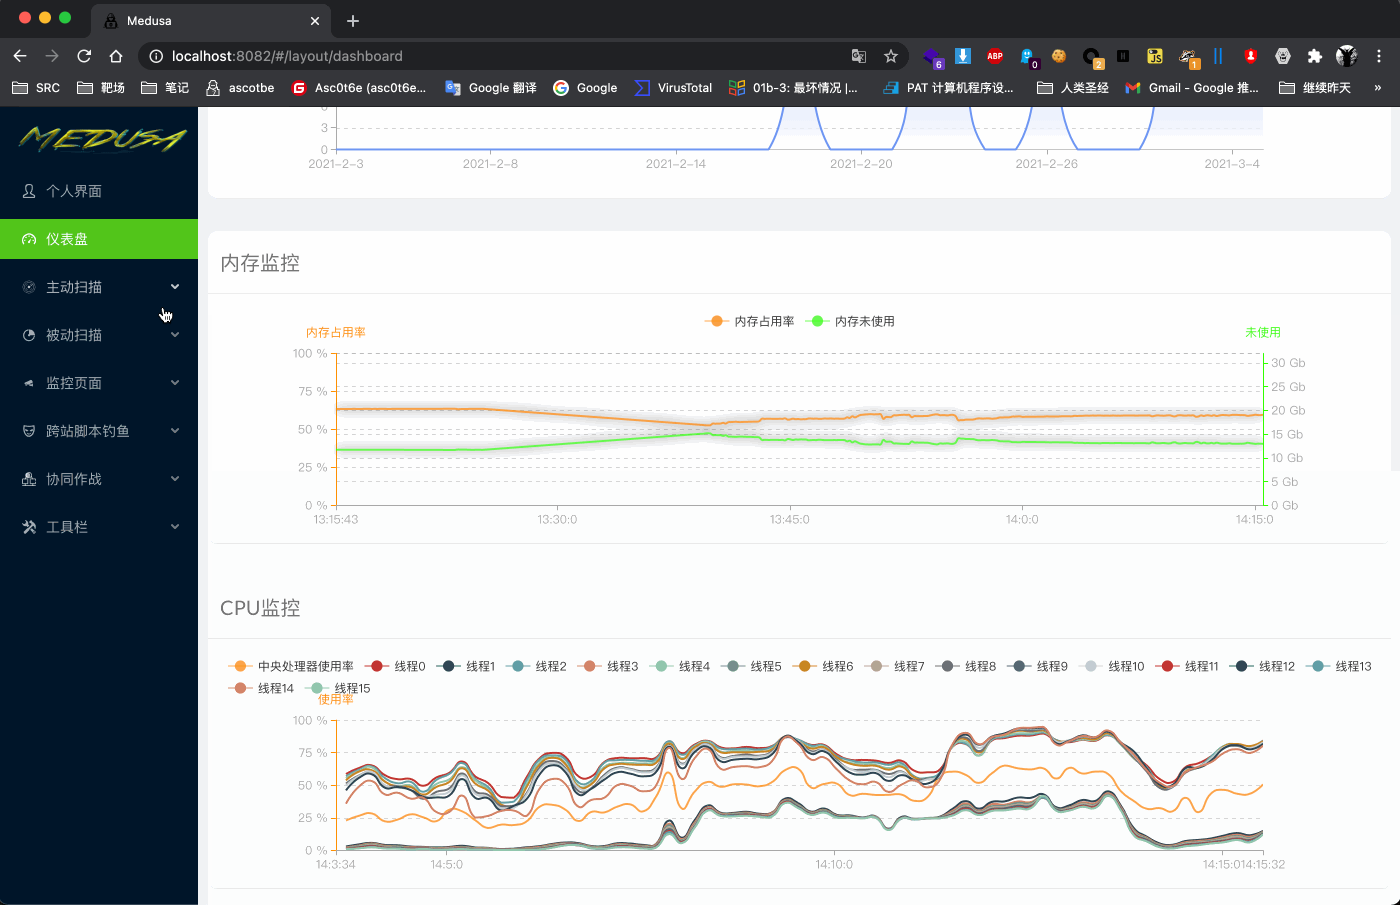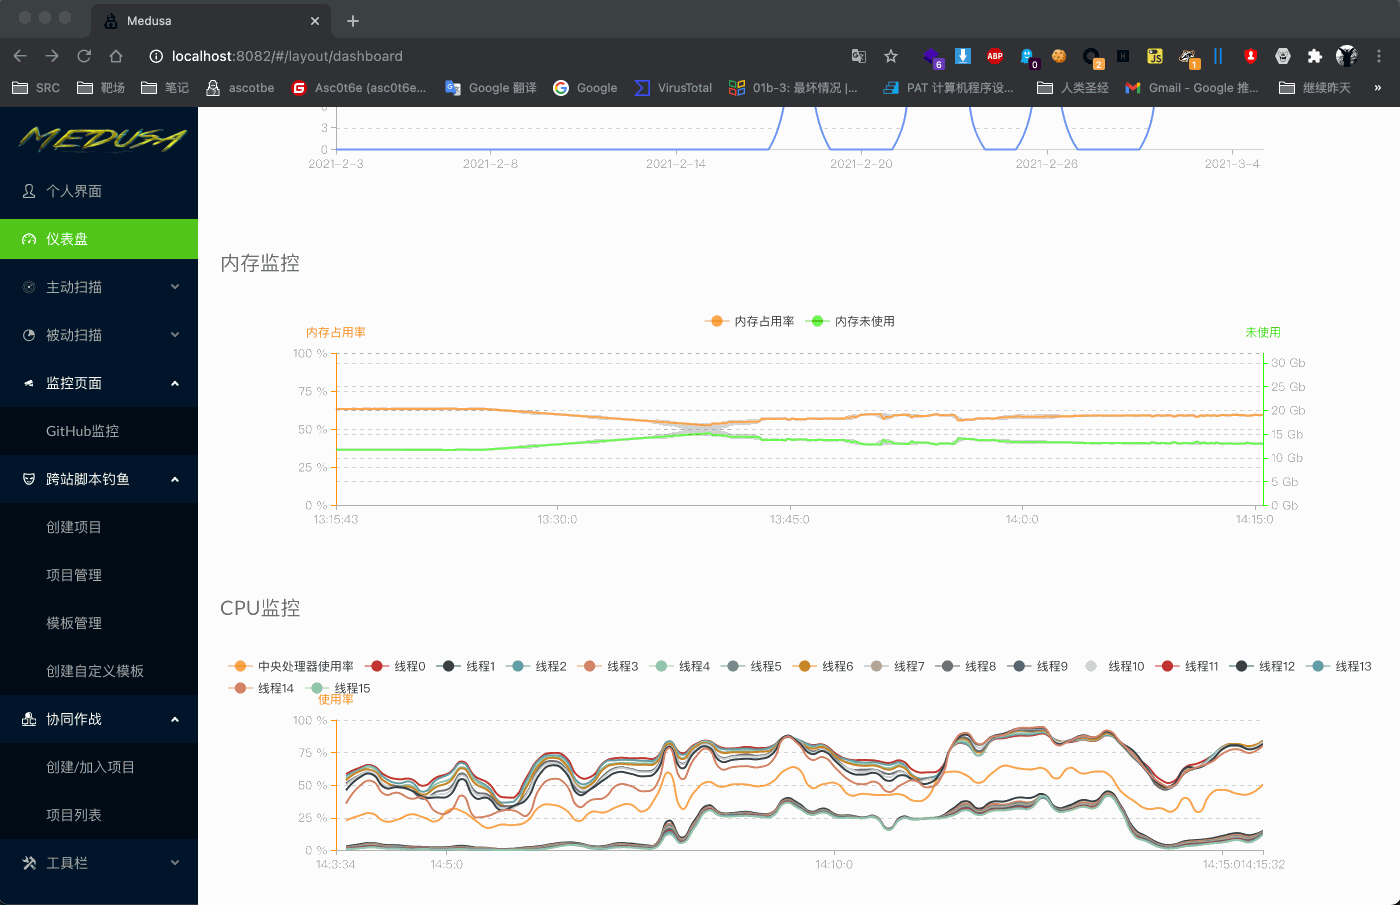 ascotbe/medusa
🐈Medusa est une plateforme d'arsenal pour red team, incluant actuellement une plateforme XSS, une plateforme collaborative, la surveillance des CVE,…
 pownjs/pown
Pown.js est un kit de test de sécurité et d'exploitation construit sur Node.js et NPM.
 hahwul/mad-metasploit
Modules personnalisés Metasploit, plugins, scripts de ressources et.. collection géniale de Metasploit
 offensive-security/exploitdb
Le dépôt hérité de la base de données Exploit - Nouveau dépôt situé à https://gitlab.com/exploit-database/exploitdb
 pucarasec/zuthaka
Framework d'intégration C2 open-source offrant une interface web unifiée pour gérer plusieurs instances de commande et contrôle, écouteurs, agents et…
 mazen160/shennina
Automatisation de l'exploitation des hôtes avec l'IA
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Profils C2 malléables. Une collection de profils utilisés dans différents projets avec Cobalt Strike https://www.cobaltstrike.com/.
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…