

cve-lfi-lab
 thecyberfairy/cve-lfi-lab
Un laboratoire pratique qui enquête sur la CVE-2025-39507 du point de vue d'un analyste SOC de niveau 1. Comprend une revue des journaux dans…
vulnerability-analysisweb-securityctf+5
thecyberfairy/cve-lfi-labUn laboratoire pratique qui enquête sur la CVE-2025-39507 du point de vue d'un analyste SOC de niveau 1. Comprend une revue des journaux dans…

 mbrandner-group/juiceshopgl
Application web intentionnellement vulnérable pour la formation en sécurité, les compétitions CTF et le test d'outils de sécurité. Couvre les…
 cedric-martz/ethernalblue_report
Ceci est un rapport d'évaluation de sécurité concernant la vulnérabilité EthernalBlue (CVE-2017-0143).

 anir0y/sonicwall-audit-toolkit
Kit d'audit de sécurité SonicWall avec lab CTF vulnérable (CVE-2021-20038, CVE-2024-53704)
 quevatech/challenge_repo
Dépôt de défis structuré offrant des primes pour casser un générateur de nombres aléatoires basé sur un réseau neuronal validé selon les normes NIST…
 danielazulayy/ctf-2021
CTF pour les étudiants HDE 64 du See Security College. Exploiter un JWT (partie web) et CVE-2021-3156 (partie LPE).
 m0d0ri205/wargame-turkey_in_2
Plateforme de wargame CTF proposant une exploitation de contournement Unicode (CVE-2015-9238), segmentation de fichiers de flag, délai de force brute…
 synacktiv/bfs_challenge_2019
Solution pour le challenge BFS Ekoparty 2019
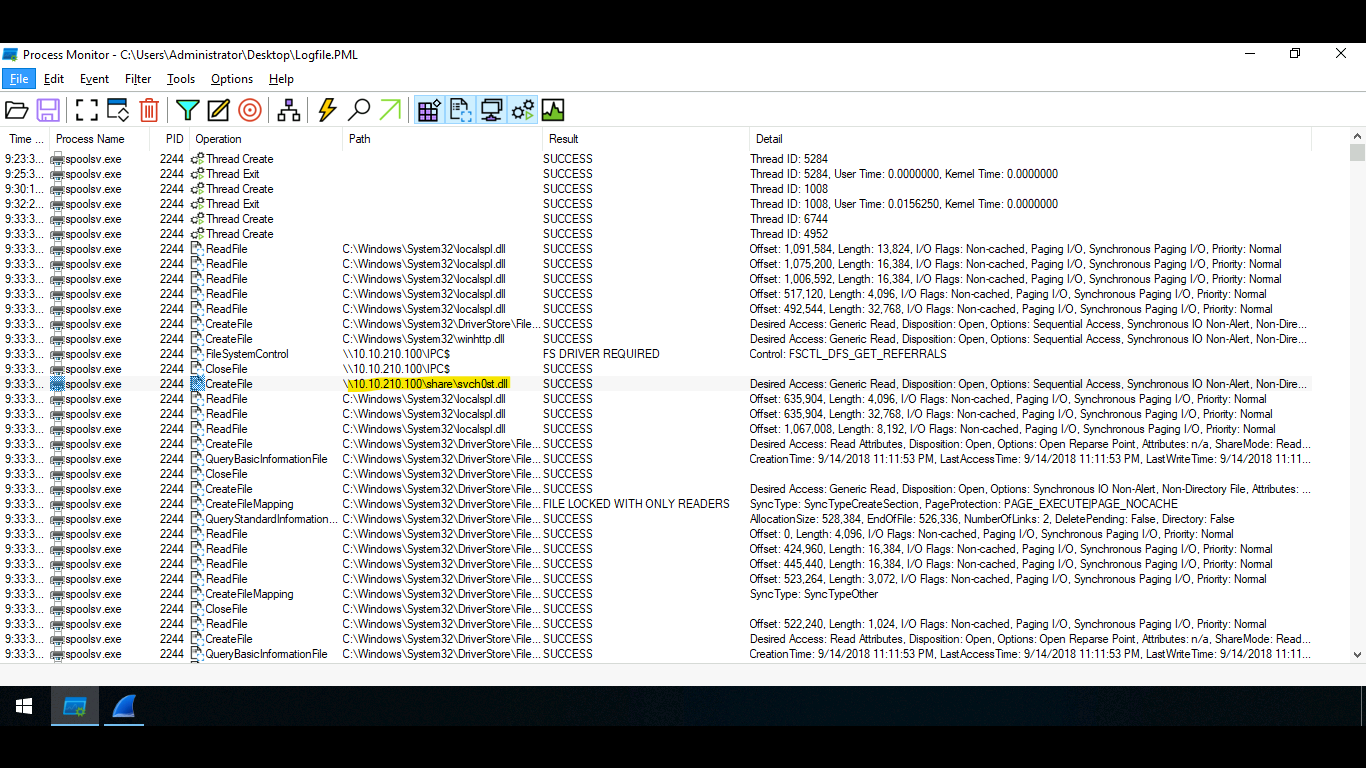 r1skkam/printnightmare
Découvrez la vulnérabilité connue sous le nom de PrintNightmare (CVE-2021-1675) et (CVE-2021-34527)
 benh11235/pwnable_writeup
Un cours d'introduction à l'exploitation système basé sur les défis pwnable.kr
 daveyd347/self-hosted-ctf-platform
CTF auto-hébergé : challenges web originaux + tableau de scores, déployés avec Docker Compose via GitLab CI et un agent GitOps. Les flags sont…
 amazon-science/cyber-zero
Framework pour entraîner des agents LLM en cybersécurité sans environnements d'exécution, synthétisant des trajectoires de résolution de CTF via une…
 wwwiesel/infosec-black-friday
Toutes les offres pour les logiciels/outils liés à la sécurité de l'information ce Black Friday
 cure53/xsschallengewiki
Wiki maintenu par la communauté, cataloguant les défis et solutions XSS, offrant des exercices pratiques sélectionnés pour apprendre l'exploitation…
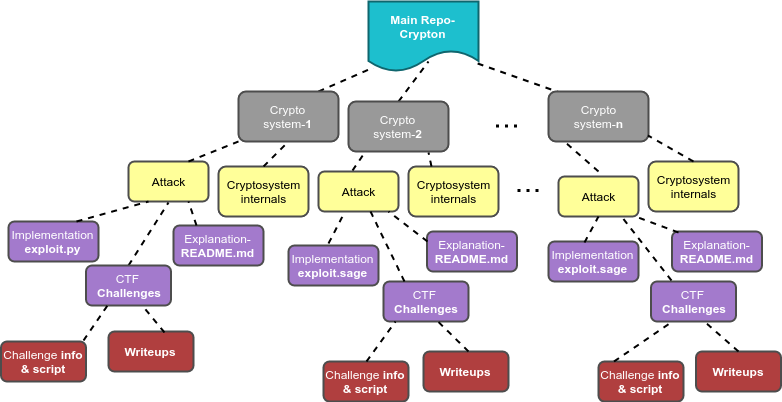 ashutosh1206/crypton
Bibliothèque comprenant l'explication et l'implémentation de toutes les attaques existantes sur divers systèmes de chiffrement, signatures…
 screetsec/brutesploit
BruteSploit est une collection de méthodes pour la génération automatisée, le bruteforce et la manipulation de listes de mots avec un shell…