
linnix
 linnix-os/linnix
Observabilité Linux basée sur eBPF avec détection d'incidents par IA. Sous licence AGPL-3.0.
cloud-infrastructure-securitycontainer-securitydevsecops+5
249il y a 16 jours
linnix-os/linnixObservabilité Linux basée sur eBPF avec détection d'incidents par IA. Sous licence AGPL-3.0.
 stillbigjosh/kube-reaper
Analyse les clusters Kubernetes depuis n'importe quelle identité, signale les permissions dangereuses et les enchaîne en chemins d'escalade…
 ricccrd/dd
Noyau Linux en espace utilisateur basé sur JIT qui exécute les conteneurs nativement sur macOS Apple Silicon sans VM. Remplacement de l'API Docker…
 tejasprasad2008-afk/tracetree
Outil d’analyse comportementale en temps réel qui isole les paquets suspects dans Docker, trace les appels système avec strace, cartographie les…
 canyonroad/agentsh
Sécurité de la couche d'exécution (ELS) pour les agents IA — shell avec application de politiques et audit.
 nestybox/sysbox
Un "runc" open-source de nouvelle génération qui permet aux conteneurs rootless d'exécuter des charges de travail telles que Systemd, Docker,…
 iaga-team/iaga-sentinel
Couche de preuve cryptographiquement signée et vérifiable par rejeu pour les agents d'IA. Gouverne les actions dans la boucle, produit des reçus…
 fencesandbox/fence
Sandbox léger, sans conteneur, pour exécuter des commandes avec des restrictions réseau et de système de fichiers.
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Agent
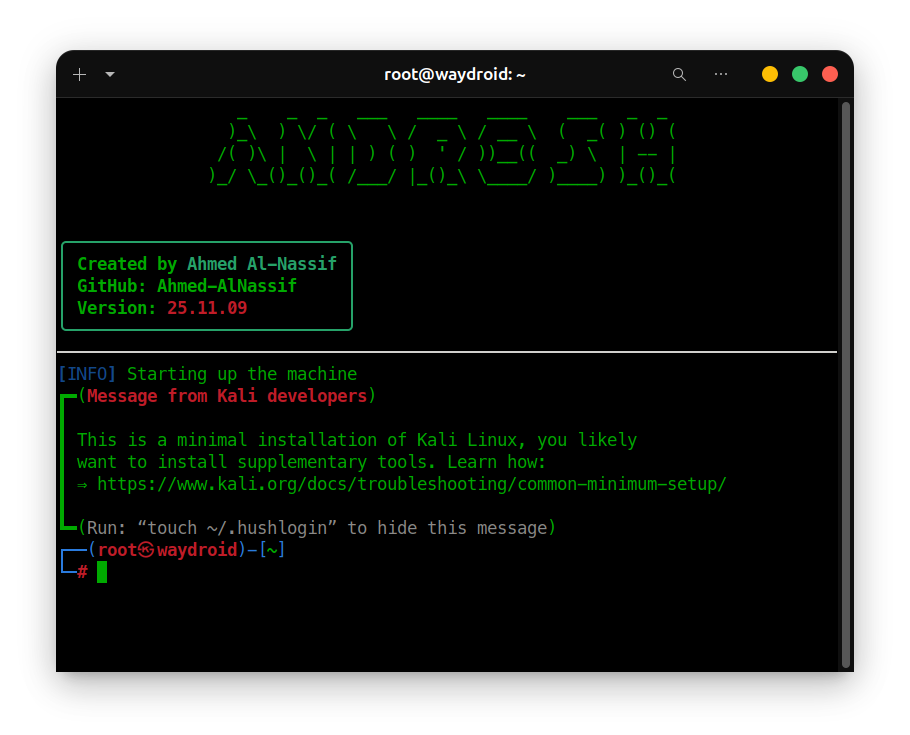 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux sur Android via Shizuku/ADB - Exécutez Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…
 juliosuas/copyfail-guard
Atténuation Linux rapide et vérifiable pour CVE-2026-31431 Copy Fail : blocage algif_aead, vérification et durcissement seccomp AF_ALG.
 aurva-io/aiostack
Inventaire des exécutions IA : découvrez l'IA fantôme, tracez les appels LLM
 xtuc/airgap
Sécurité pour l'ère moderne de l'IA : défendez-vous contre les mauvais agents d'IA et les packages npm malveillants
 beelzebub-labs/azazel
Observateur silencieux alimenté par eBPF pour les environnements d'exécution conteneurisés, conçu pour les sandboxes d'analyse de logiciels…
 finbarr/yolobox
Laissez votre IA aller plein gaz. Votre répertoire personnel reste à la maison.
 andreicscs/honeywire
Plateforme open-source de déception qui transforme n’importe quelle machine Linux en canari à fort signal. Déployez des capteurs tripwire sur les…
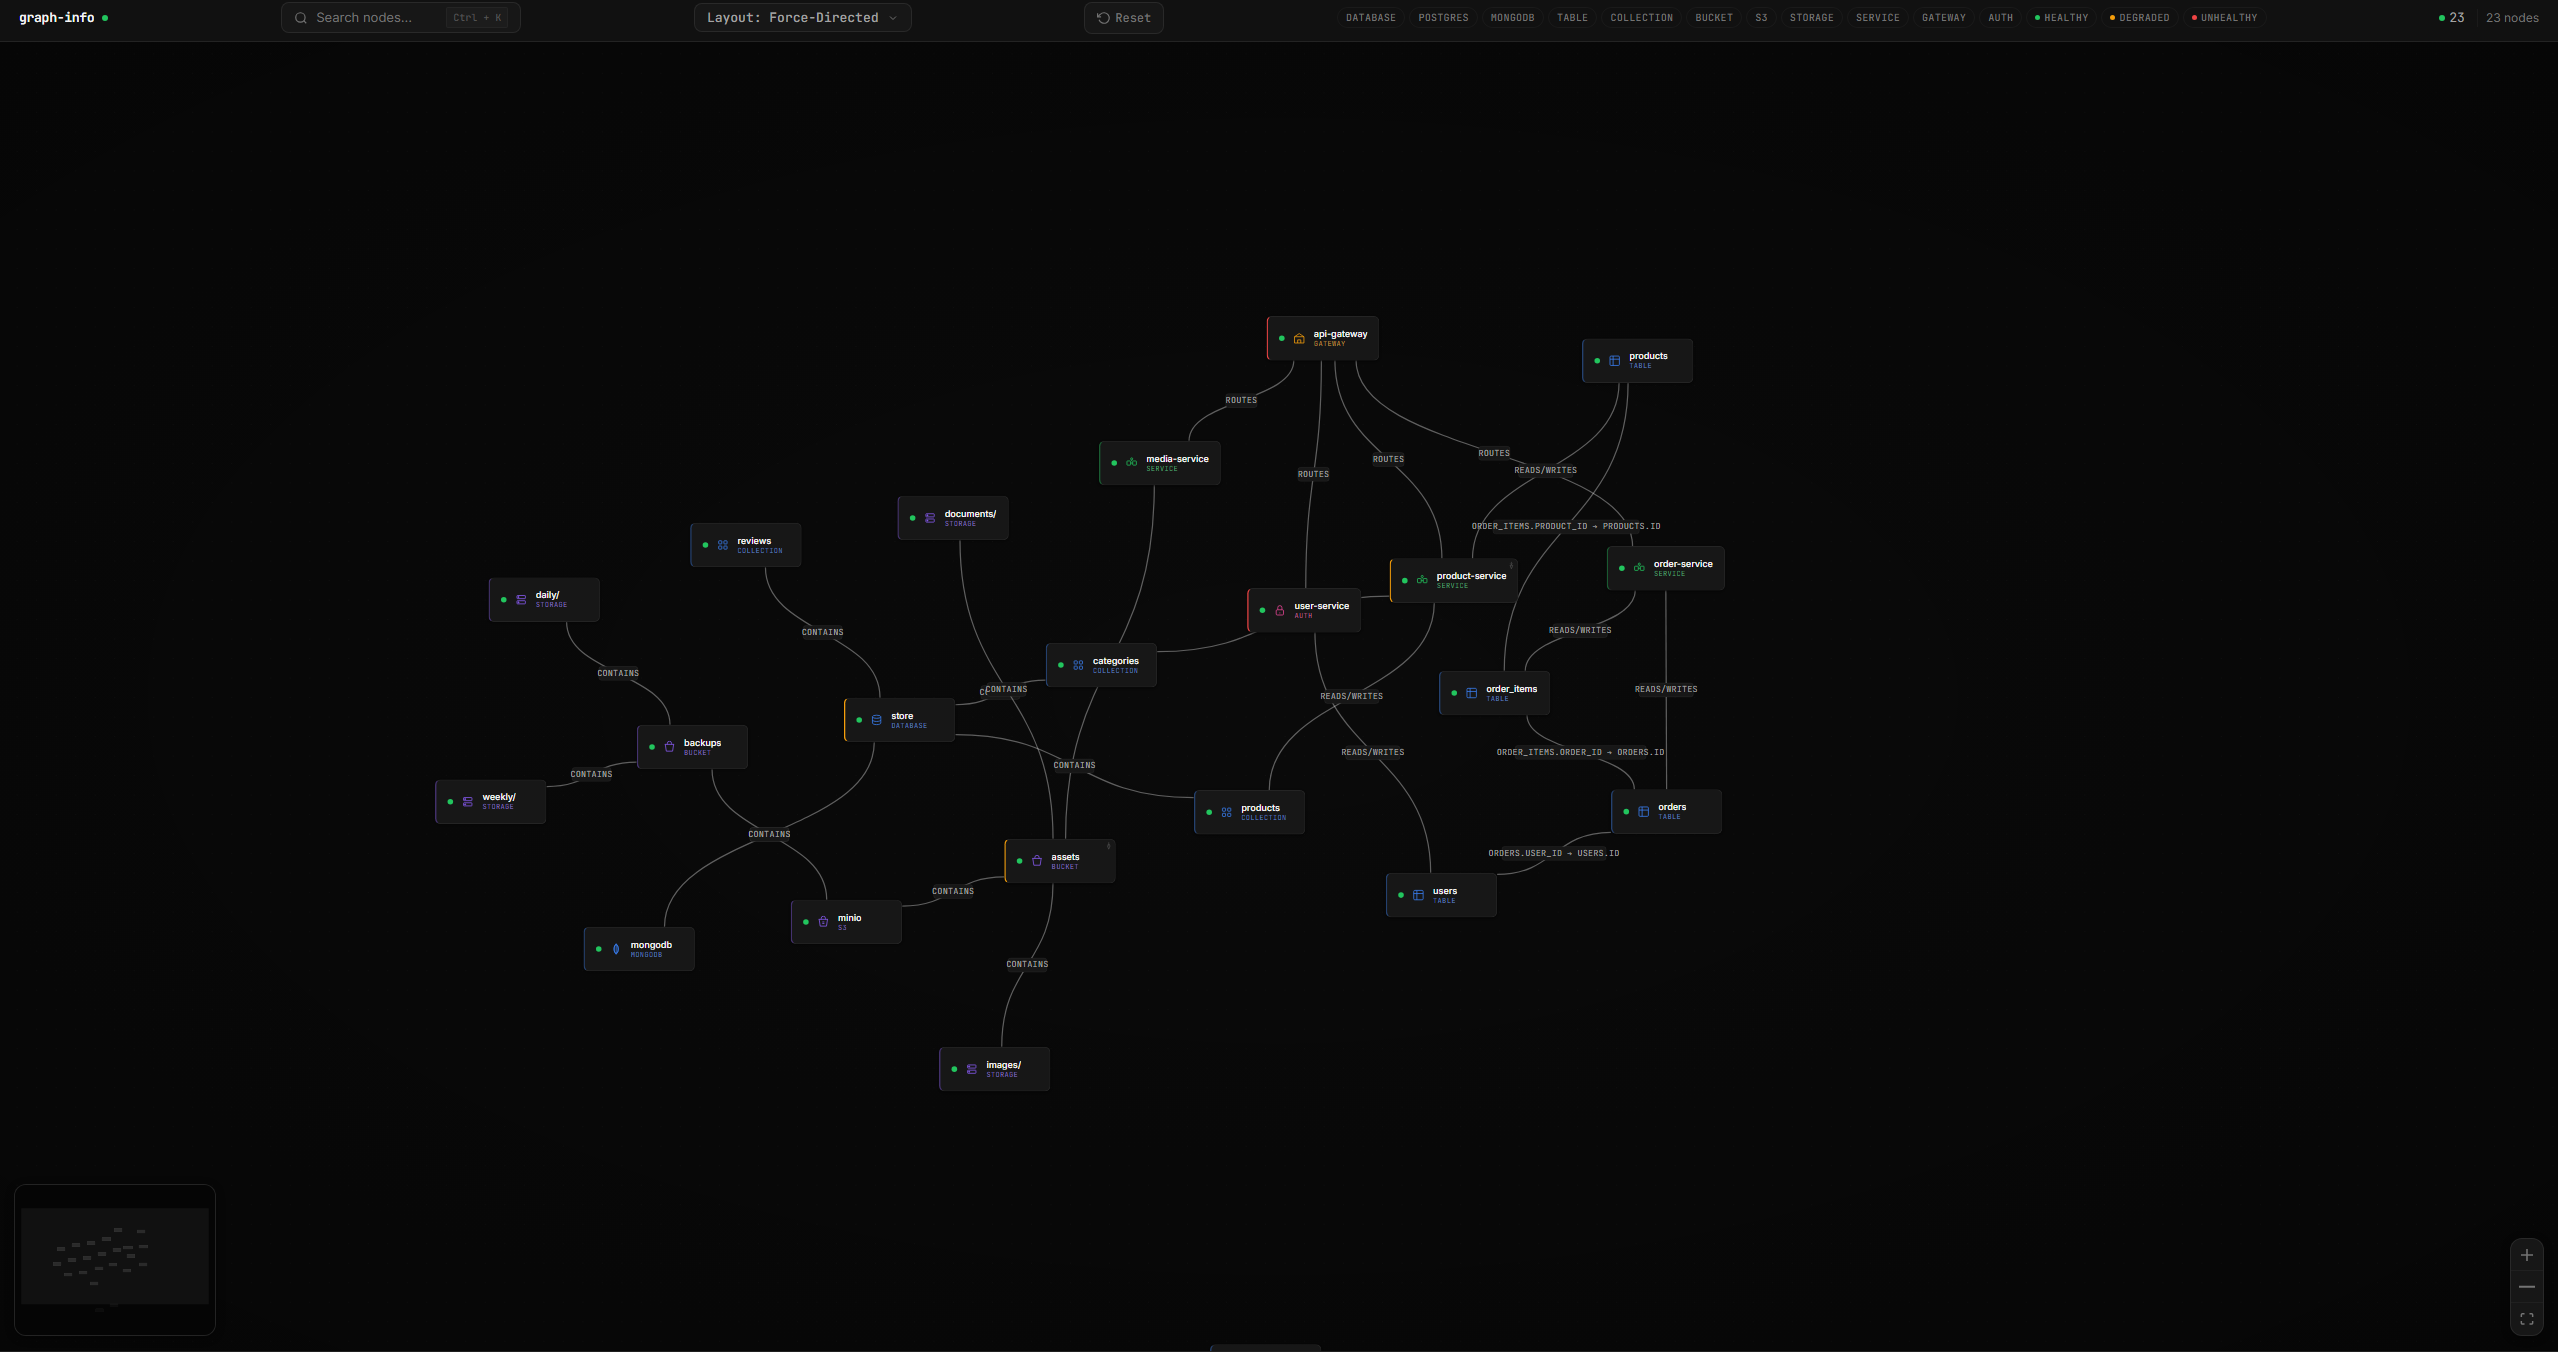 guilherme-grimm/graph-go
simplement des nœuds et des graphes
 trailofbits/claude-code-devcontainer
Devcontainer sandboxé pour exécuter Claude Code en mode bypass en toute sécurité. Conçu pour les audits de sécurité et la revue de code non fiable.