Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cpra — CPRA est un système de surveillance d'infrastructure haute performance conçu pour les équipes de plateforme gérant des architectures de microservices à grande échelle. Basé sur l'architecture Entity-Component-System (ECS) et les principes de la théorie des files d'attente, CPRA gère plus de 1 000 000 de contrôles de santé simultanés avec une mise à l'échelle automatique du pool de travailleurs pour atteindre les objectifs SLO. | Kitploit
Outils/GitHubGitHub/ziad-hsn/cpra
Sécurité de l'Infrastructure CloudUtilitaires GénérauxSécurité des ConteneursAudit de ConfigurationSécurité RéseauDevSecOpsRéponse aux IncidentsDétection d'AnomaliesAnalyse de Journaux
GitHubziad-hsn/cpra

cpra

144il y a 17 joursPas encore vérifié
Voir le dépôtSite web

À propos

CPRA est un système de surveillance d'infrastructure haute performance conçu pour les équipes de plateforme gérant des architectures de microservices à grande échelle. Basé sur l'architecture Entity-Component-System (ECS) et les principes de la théorie des files d'attente, CPRA gère plus de 1 000 000 de contrôles de santé simultanés avec une mise à l'échelle automatique du pool de travailleurs pour atteindre les objectifs SLO.
Partager

CPRa

Continuous Pulse and Recovery Agent
Vérifie les services, envoie des alertes et exécute les actions de rétablissement que vous configurez.

CI MIT license Go 1.26.10+ Documentation

CPRa surveille les services et exécute les actions de rétablissement que vous configurez. Un seul processus Go planifie les vérifications, suit les incidents, envoie des notifications et expose un tableau de bord React, une API HTTP et le client en ligne de commande cpractl. Utilisez des fichiers pour un fonctionnement en lecture seule ou un accès de gestion nommé pour modifier les moniteurs, les destinataires de notifications, les groupes et les secrets via le tableau de bord, l'API ou le SDK Go.

Disponibilité

CPRa est en cours de développement ; la première version qualifiée n'est pas publiée. Compilez cette copie de travail à l'aide des instructions ci-dessous. Versions et disponibilité répertorie les interfaces source prises en charge, les environnements testés et l'état de distribution.

Documentation · Démarrage rapide · Configuration · Pilotes · Règles d'intervention · API · SDK Go

Le site web publié est mis à jour séparément ; utilisez la documentation de la même copie de travail que votre exécutable.
Ce que fait CPRa

  • Exécute des vérifications d'état à une cadence configurée avec des seuils de mauvaise et de bonne santé. Les événements de la chronologie des incidents et des actions sont conservés pendant 30 jours ; les enregistrements d'actions terminées ordinaires restent pendant 90 jours lorsque rien n'en dépend. Les issues inconnues et les preuves de revue sont protégées. Les vérifications brutes ne sont pas conservées.
  • Valide l'état de l'incident et l'intention d'action dans un Raft mono-nœud avant l'envoi. Les redémarrages conservent les issues confirmées et retiennent les interventions ambiguës pour revue. Les observations d'état se poursuivent pendant qu'une intervention conflictuelle est retenue.
  • Envoie des notifications vers les destinations configurées et peut redémarrer des conteneurs, appeler un webhook, exploiter des charges de travail Kubernetes désignées, redémarrer des instances EC2, redémarrer des unités systemd ou demander à un agent A2A d'enquêter.
  • Prend en charge acknowledge, dismiss, snooze, disable et Ignore comme contrôles distincts. Ignore poursuit les vérifications tout en supprimant les alertes et interventions ordinaires ; un rétablissement vérifié à la suite d'une panne qualifiante le lève. Un Ignore appliqué en état sain attend une panne ultérieure ou un Unignore explicite. L'Ignore automatique facultatif utilise un nombre de pannes explicite et une fenêtre glissante. Les avis gris décrivent les changements réels d'activation/désactivation ; les avis bleus configurés demandent la revue d'une action de rétablissement incertaine sans considérer le rétablissement de l'état comme la preuve de son issue.
  • Permet aux opérateurs d'appliquer des collections depuis des fichiers, des répertoires ou des URL explicitement demandées. La validation précède l'activation ; les reçus d'opération conservent la progression et les échecs d'éléments. Une application interrompue nécessite une reprise explicite.
  • Rapporte l'état observé, les issues des actions, les files d'attente, la saturation des workers et l'atteinte mesurée des SLO. Le dimensionnement des workers commence par Erlang C/Allen–Cunneen et s'ajuste dans les limites configurées. Les percentiles et les cibles sont des mesures, pas un SLA.

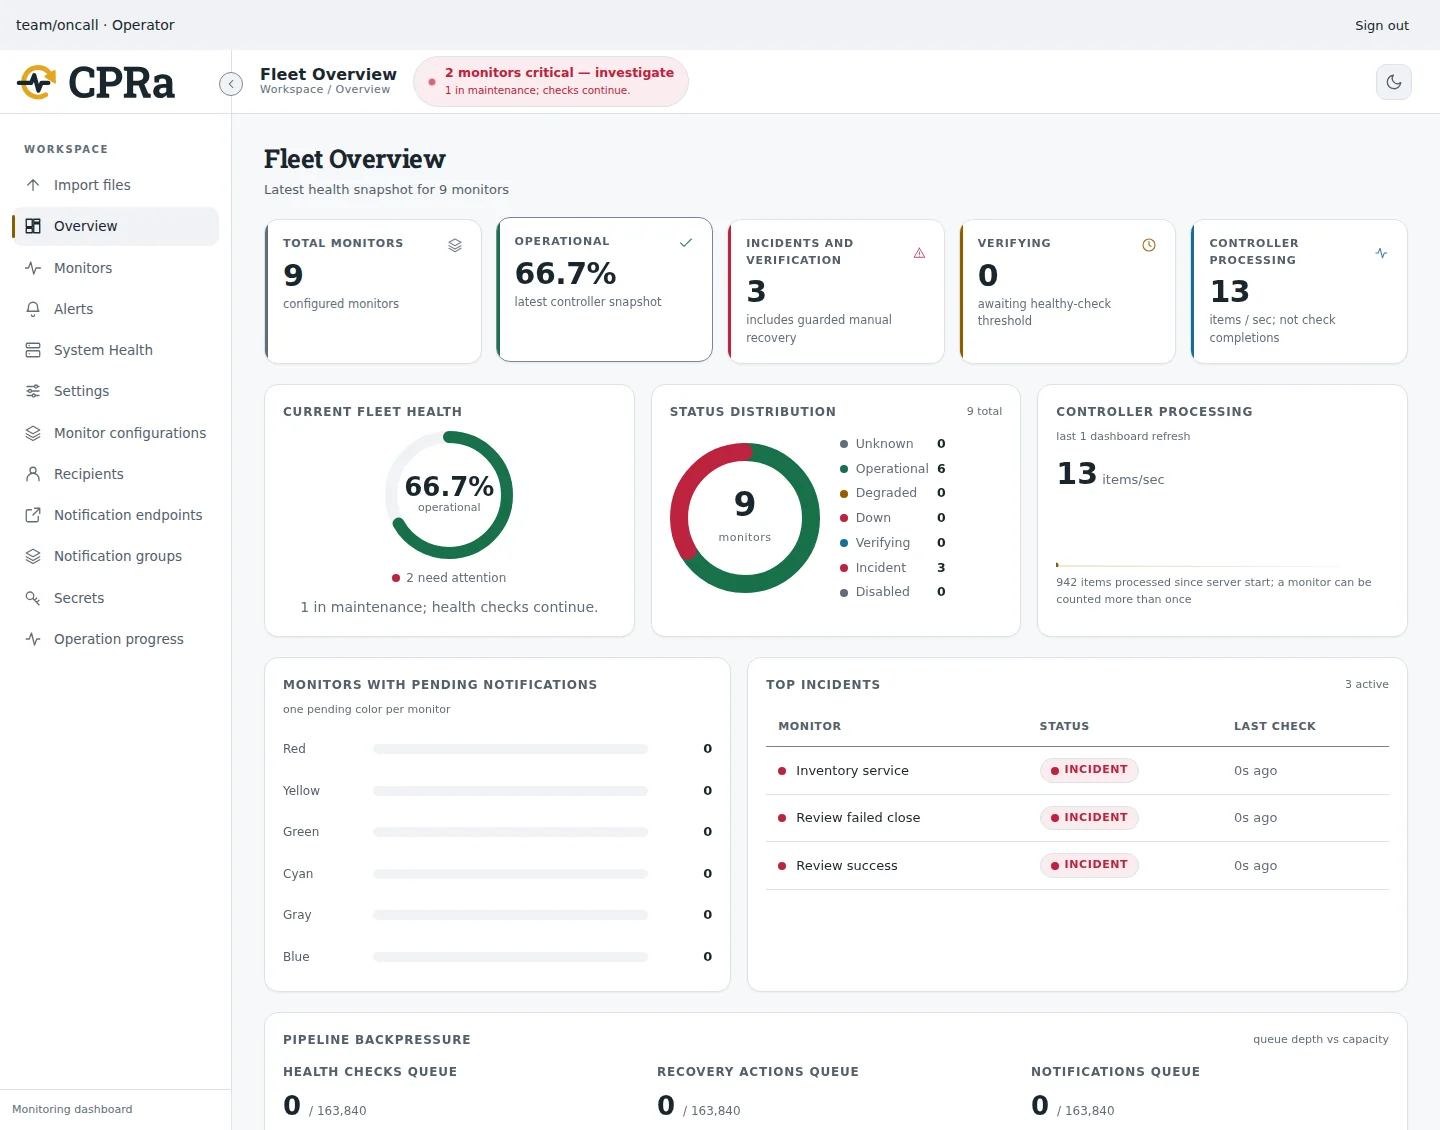
Tableau de bord CPRa affichant l'état des moniteurs, les files de notifications et la navigation de gestion

Démonstration du tableau de bord avec des données de surveillance synthétiques. Consultez le guide de démarrage rapide pour créer vos propres moniteurs et destinations de notification.

Compiler et exécuter localement

Installez Go 1.26.10 ou Go 1.27.3 (ou une version corrigée plus récente prise en charge), Make et Python 3. Go 1.27.0–1.27.2 restent affectées par GO-2026-6809, bien qu'elles satisfassent à la comparaison de version minimale du module. Le dépôt inclut le tableau de bord embarqué ; Node et pnpm ne sont nécessaires que lorsque ses entrées de compilation changent.

make
export PATH="$PWD/bin:$PATH"
cpra -version
cpractl version
cpractl local init --management
# For a different local listener, use: cpractl local init --management --port 8443

Make génère un bin/cpra-sdk.work ignoré contenant l'application, le SDK et les modules worker. Il respecte un GOWORK explicitement sélectionné, y compris off. Ne publiez pas de tags de module et ne modifiez pas les versions de dépendances pour contourner la configuration de l'espace de travail de développement. Consultez contributor setup pour les commandes Go directes et les éditeurs.

L'initialisation crée un manifeste vide, un jeton d'opérateur nommé et une politique de hachage, une clé d'encapsulation, des certificats TLS localhost et des paramètres d'exécution dans des emplacements standard de la plateforme. Elle configure un répertoire de journal de notifications, que le serveur crée avec des permissions privées au démarrage. Elle affiche les commandes exactes de démarrage et de client, jamais la valeur du bearer. Elle refuse les fichiers existants et ne démarre aucun service. L'installation système nécessite une sortie de jeton d'opérateur protégée en dehors de la configuration et de l'état appartenant au service.

Utilisez la commande serveur affichée. Faites explicitement confiance à l'autorité de certification locale générée dans votre navigateur, ouvrez l'URL du navigateur affichée (https://localhost:8060 par défaut) et connectez-vous avec le jeton depuis son fichier protégé. La CLI utilise --server, --ca-file et --token-file ; les variables correspondantes CPRA_SERVER, CPRA_CA_FILE et CPRA_AUTH_TOKEN_FILE rendent les connexions reproductibles. Gardez les valeurs de jeton hors des URL et des arguments de commande.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    276

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →