
content
 complianceascode/content
Génère du contenu de sécurité SCAP, Ansible, Bash et CEL pour l'évaluation de la conformité et le durcissement automatisé sur les hôtes Linux, les…
defensive-toolscontainer-securityconfiguration-auditing+3
2.8k
complianceascode/contentGénère du contenu de sécurité SCAP, Ansible, Bash et CEL pour l'évaluation de la conformité et le durcissement automatisé sur les hôtes Linux, les…
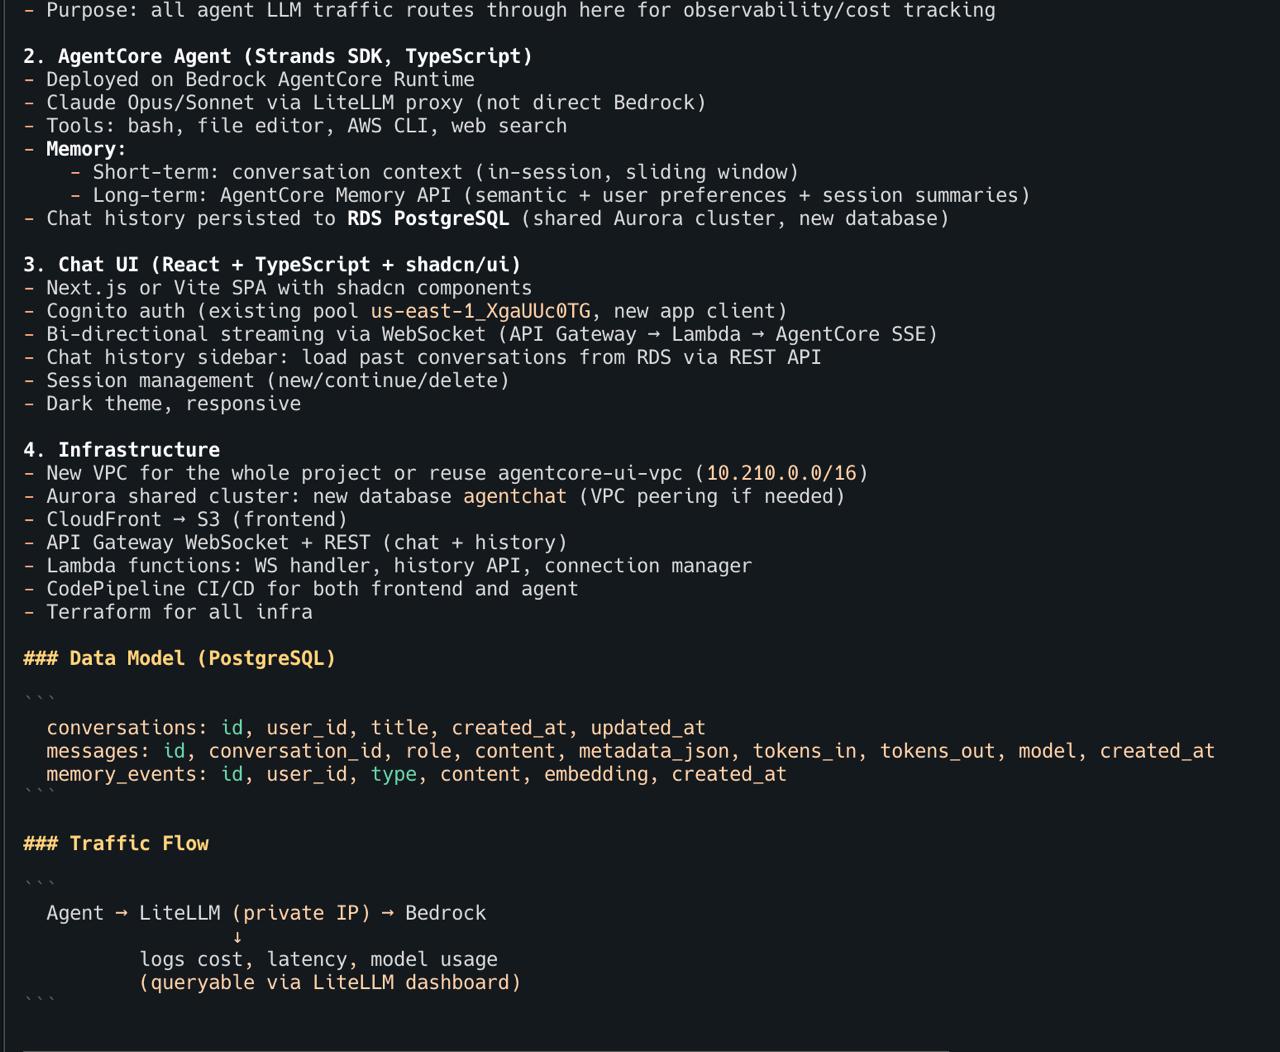 inceptionstack/lowkey
Déployez des agents de codage IA auto-hébergés (OpenClaw, Claude Code, Codex) dans votre compte AWS avec CloudFormation, des profils IAM et un…
 spiffe/spire
Plateforme d'identité des workloads qui atteste les services en cours d'exécution, délivre des SPIFFE IDs/SVIDs, et permet l'authentification mTLS et…
 kunai-project/kunai
Moniteur de sécurité Linux basé sur eBPF et chasseur de menaces fournissant des événements ordonnés chronologiquement, conscients des conteneurs,…
 google/osv-scanner
Scanner de vulnérabilités écrit en Go qui utilise les données fournies par https://osv.dev
 cybersecsi/raudi
Un dépôt pour générer automatiquement et maintenir à jour une série d'images Docker via GitHub Actions.
 aquasecurity/trivy
Trouvez des vulnérabilités, des erreurs de configuration, des secrets, des SBOM dans les conteneurs, Kubernetes, les dépôts de code, les clouds et…
 provos/ironcurtain
Un runtime sécurisé* pour les agents IA autonomes. Politique à partir de constitutions en anglais simple. (*https://ironcurtain.dev)
 mondoohq/cnspec
Une sécurité open source et cloud-native pour protéger tout, de la compilation à l'exécution
 fairwindsops/polaris
Validation des bonnes pratiques dans vos clusters Kubernetes
 securecodebox/securecodebox
Orchestrateur de scan de sécurité natif Kubernetes qui automatise la détection continue de vulnérabilités en intégrant plusieurs scanners open source…
 checkmarx/kics
Analyseur statique pour l'infrastructure en tant que code qui détecte les vulnérabilités de sécurité, les violations de conformité et les mauvaises…
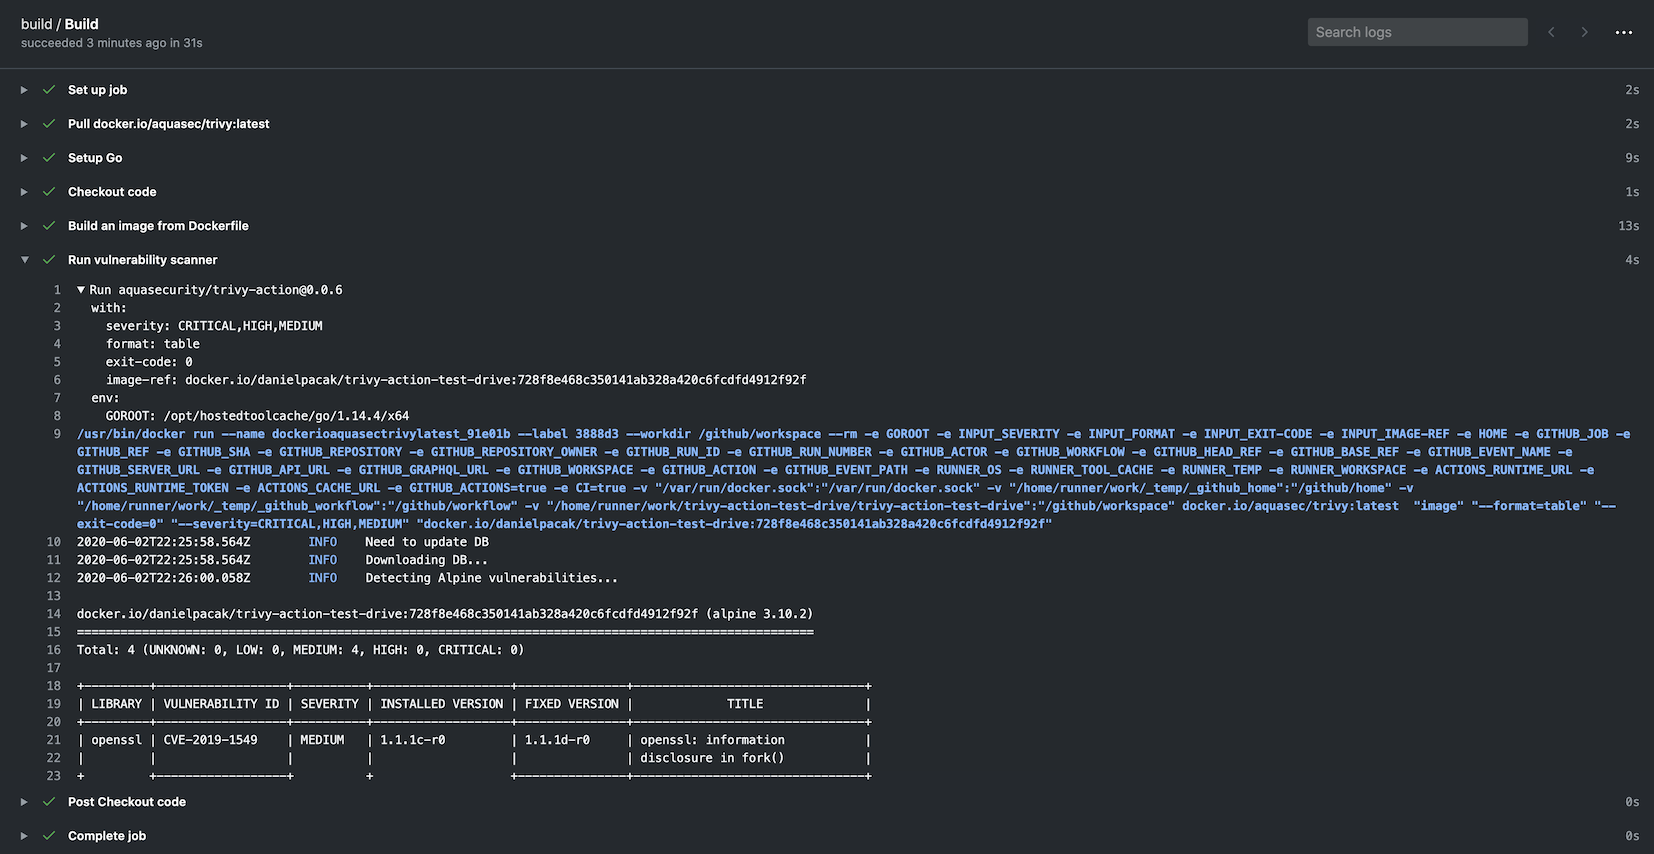 aquasecurity/trivy-action
Exécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités
 aquasecurity/trivy-repo
Dépôt deb/rpm pour Trivy
 greenbone/openvas-scanner
Ce dépôt contient le composant scanner pour Greenbone Community Edition.
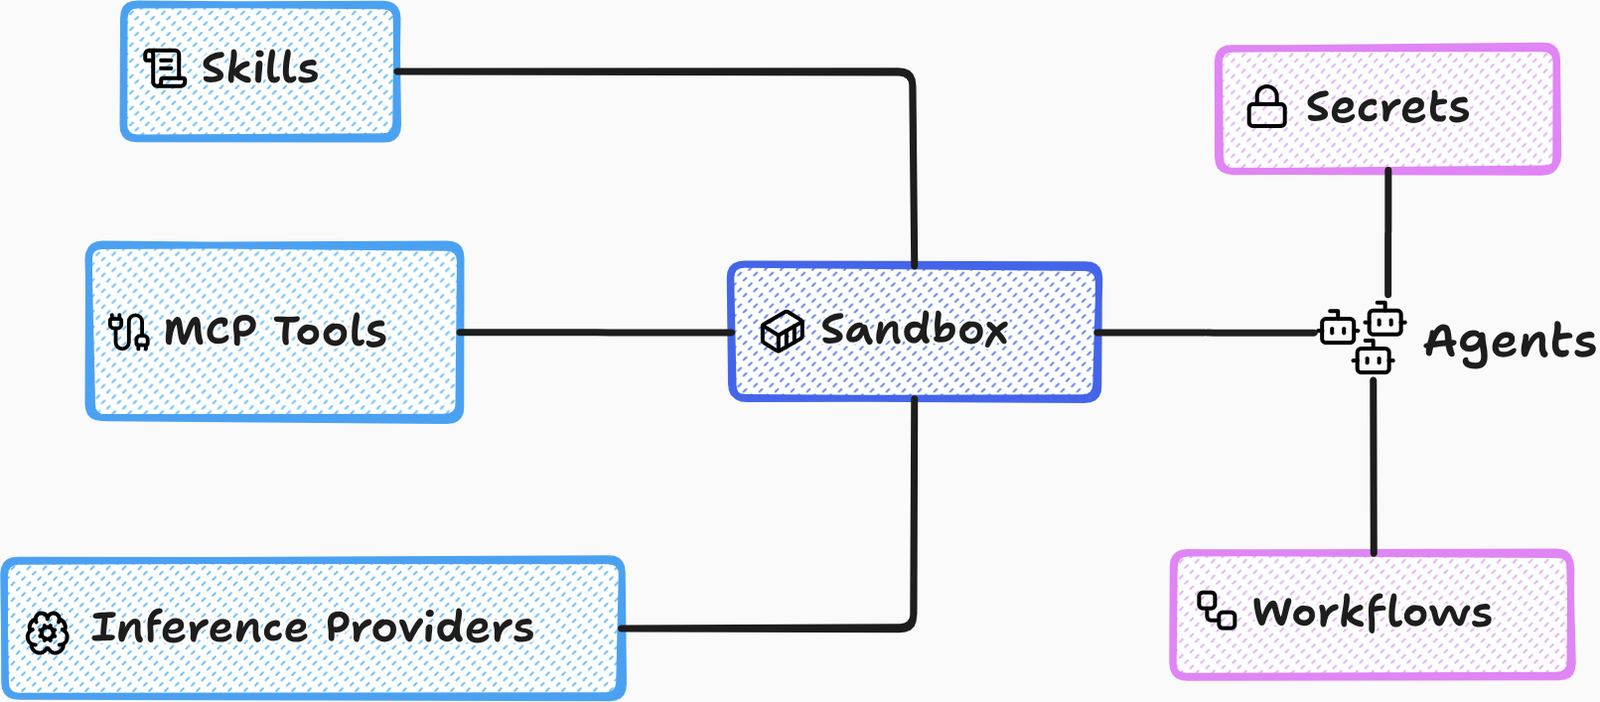 accuknox/agentz
Plateforme IA agentique Zero-trust. Prend en charge les déploiements SaaS et OnPrem (airgapped).
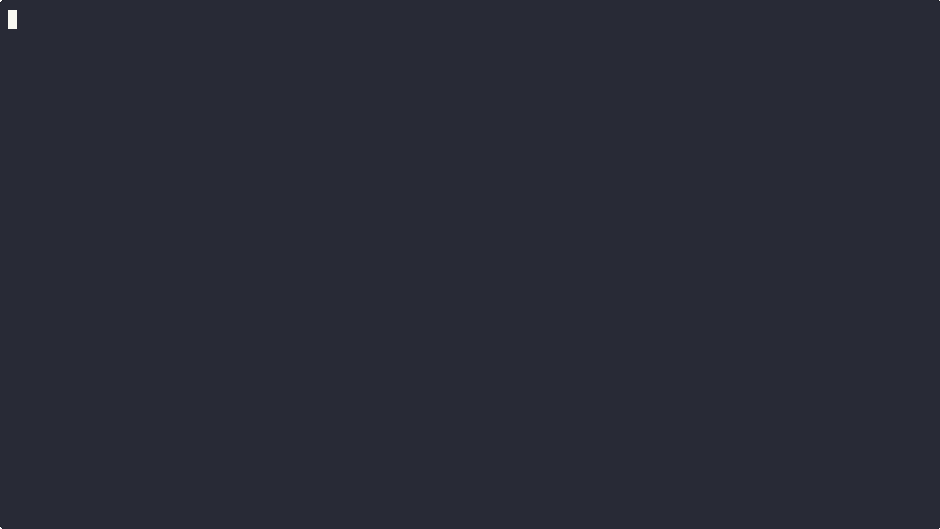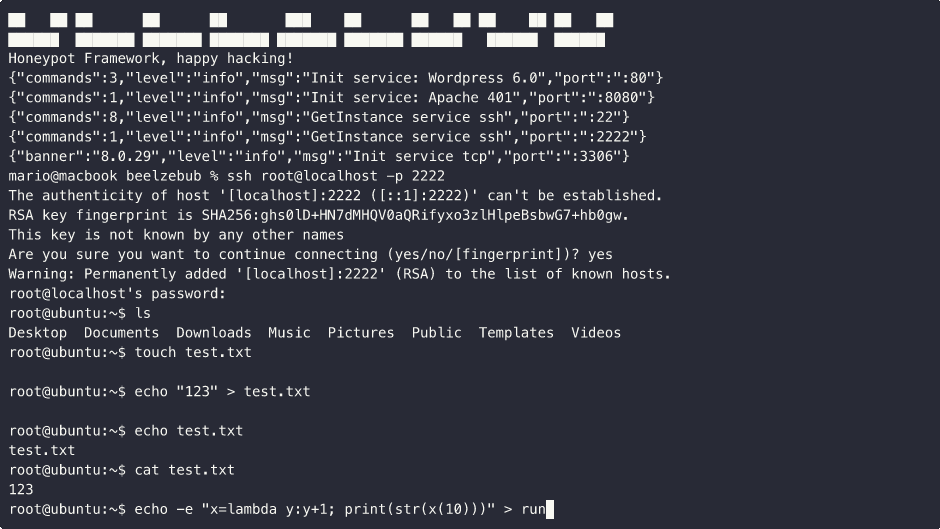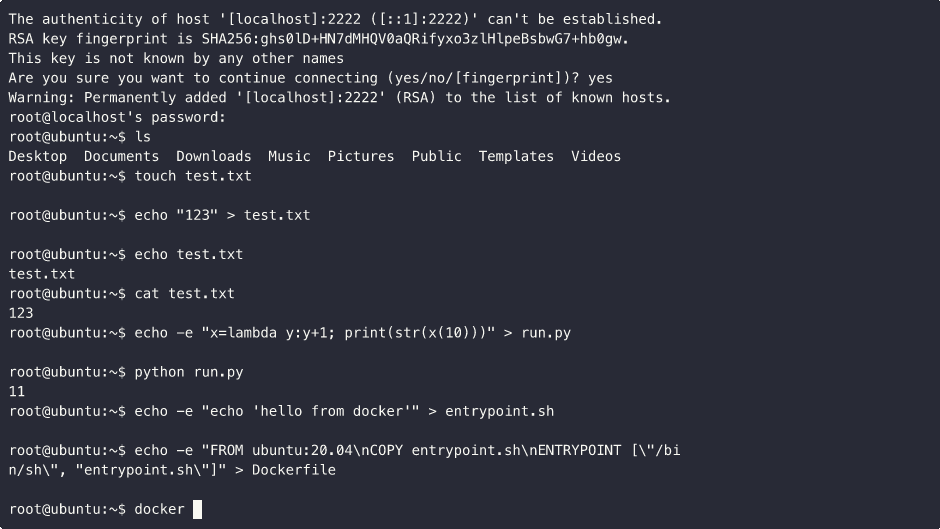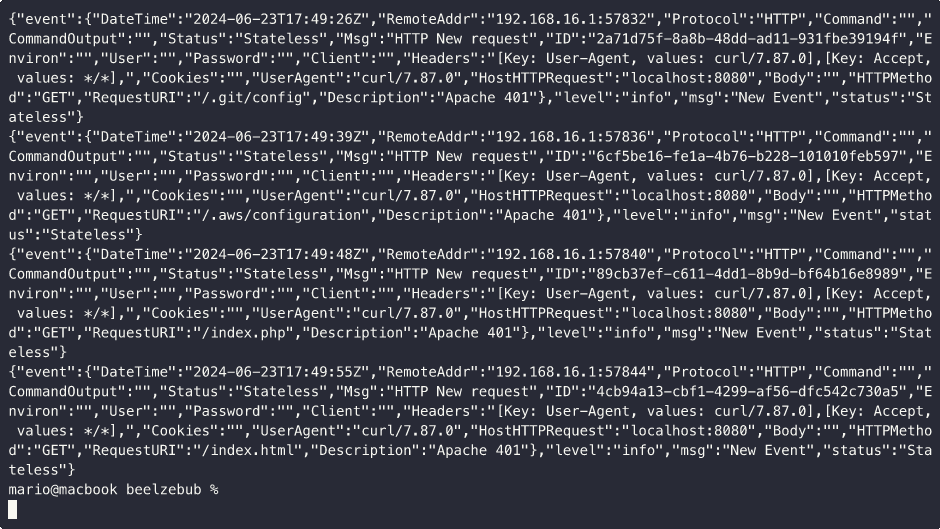 beelzebub-labs/beelzebub
Un framework d'exécution de leurres low code sécurisé, exploitant l'IA pour la virtualisation des systèmes.
 michaels1011/ephemora-cell
# Runtime WASM basé sur les capacités pour exécuter du code généré par IA non fiable Runtime WASM basé sur les capacités pour exécuter du code…