

bromure
 rderaison/bromure
Sandboxing approprié pour le codage agentique et la navigation web
vulnerability-scannerscontainer-securitydynamic-analysis-sandboxing+6
275
rderaison/bromureSandboxing approprié pour le codage agentique et la navigation web
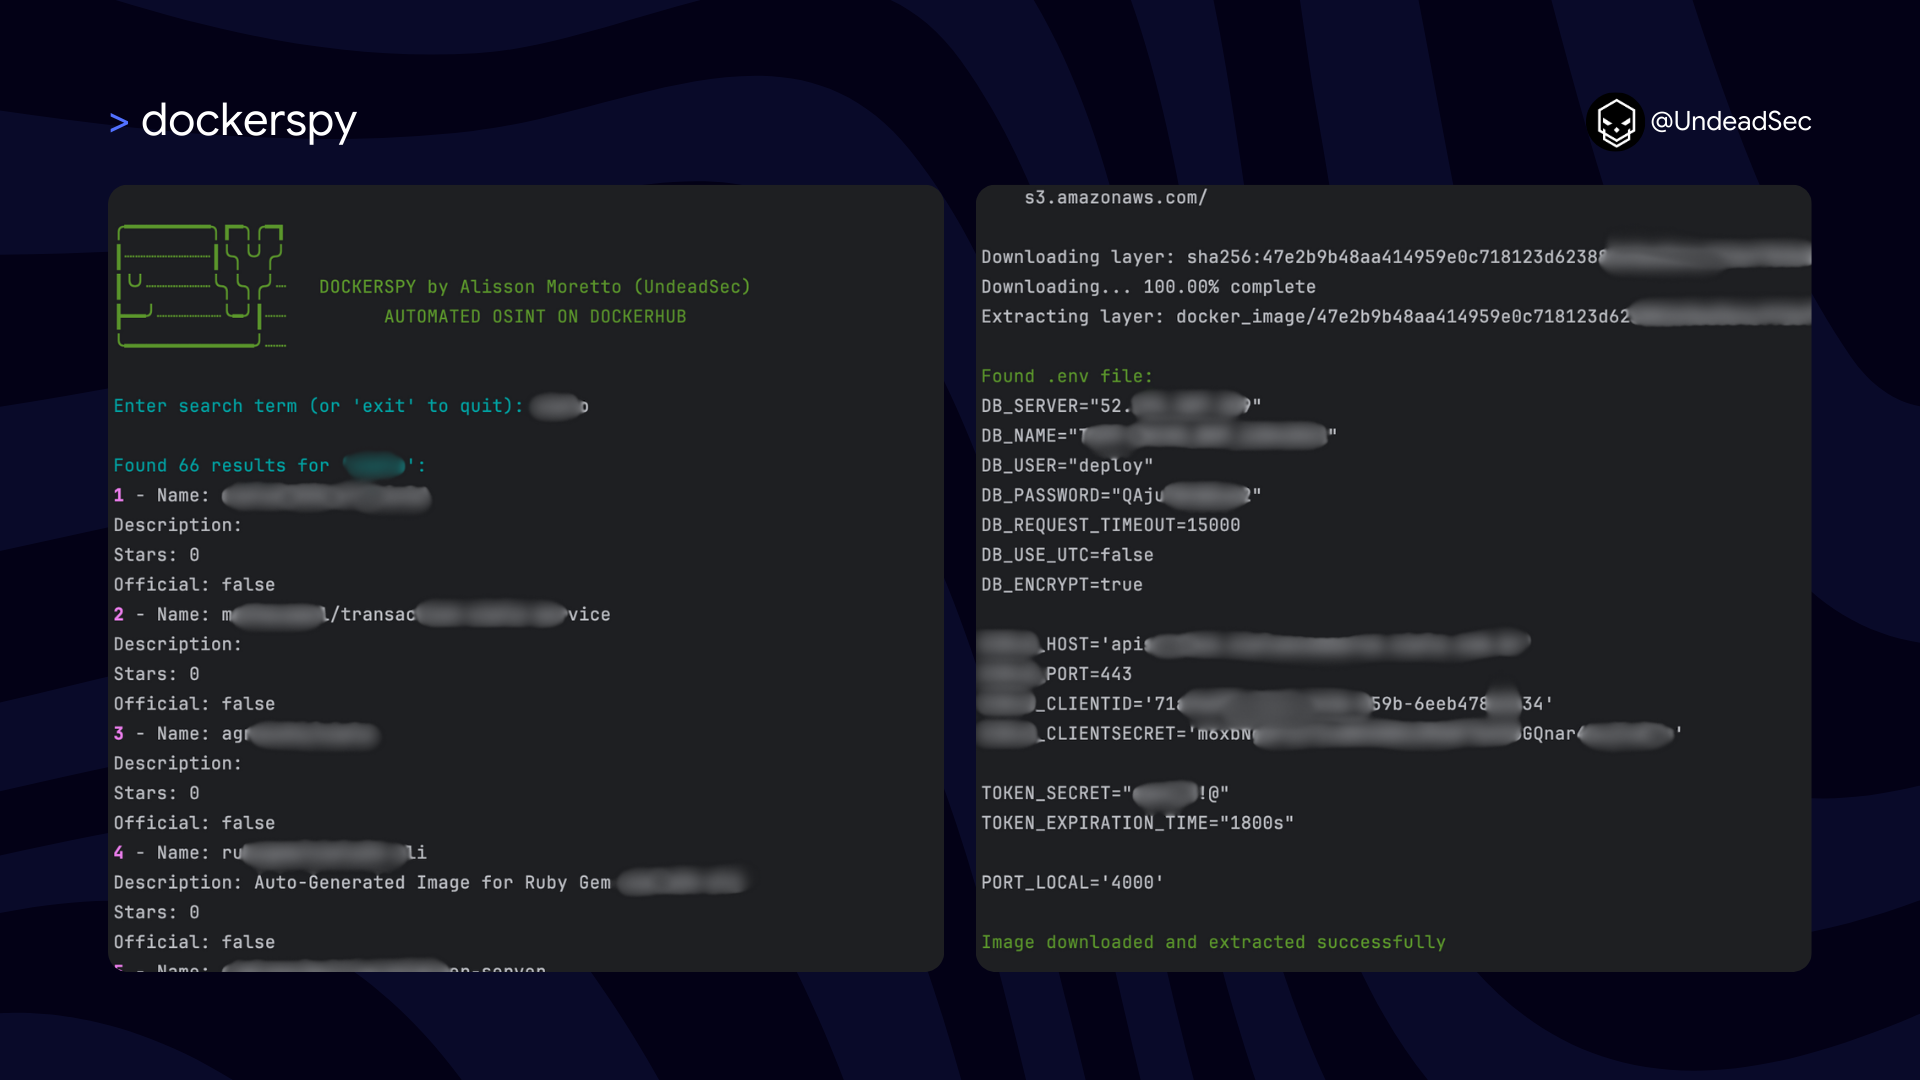 undeadsec/dockerspy
Analyse les images Docker Hub à l'aide de motifs regex pour extraire les secrets exposés, les clés privées et les jetons d'authentification à des…
 0xmfbk/ebpf-container-escape-framework
Audit only eBPF EDR for Linux 5.15+ LTS: 14 kernel hooks, 15 actions (13 MITRE techniques), process lineage, SIEM export, K8s/Docker ready.
 siriusscan/sirius
Scanner de vulnérabilités open source avec découverte réseau automatisée, détection basée sur les CVE, score CVSS, tableaux de bord des risques,…
 zappaboy/vuln-scanner
Scanner d'évaluation des vulnérabilités avec génération de rapports
 beelzebub-labs/beelzebub
Un framework d'exécution de leurres low code sécurisé, exploitant l'IA pour la virtualisation des systèmes.
 chaostoolkit/chaostoolkit-kubernetes
Extension du pilote Kubernetes de l'API de sondes et d'actions du Chaos Toolkit
 safedep/vet
Protégez-vous contre les packages open source malveillants 🤖
 project-oak/oak
Contrôle significatif des données dans les systèmes distribués.
 sandboxec/sandboxec
Un sandbox léger pour commandes sous Linux, sécurisé par défaut, construit sur Landlock.
 dani-garcia/vaultwarden
Serveur non officiel compatible Bitwarden écrit en Rust, anciennement connu sous le nom de bitwarden_rs
 chaos-mesh/chaos-mesh
Une plateforme d'ingénierie du chaos pour Kubernetes.
 janusec/janusec
Passerelle d'application unifiée offrant un proxy inverse, WAF, protection CC, authentification OAuth2, automatisation de certificats ACME et GSLB…
 videns/vulners-scanner
Scanner de vulnérabilités basé sur l'API d'audit de vulners.com
 cdxgen/cdxgen
Creates CycloneDX Bill of Materials (BOM) for your projects from source and container images. Supports many languages and package managers. Integrate…
 m1k1o/neko
Un navigateur virtuel auto-hébergé qui s'exécute dans Docker et utilise WebRTC.
 cr0hn/dockerscan
Le scanner de sécurité Docker le plus complet
 fencesandbox/fence
Sandbox léger, sans conteneur, pour exécuter des commandes avec des restrictions réseau et de système de fichiers.