

BOF_Collection
 rvrsh3ll/bof_collection
Divers BOFs pour Cobalt Strike
reconnaissancepersistence-mechanismsport-scanning+4
780
rvrsh3ll/bof_collectionDivers BOFs pour Cobalt Strike
 bluscreenofjeff/malleable-c2-randomizer
Un script pour randomiser les profils C2 malléables de Cobalt Strike et réduire les risques de déclencher les contrôles de détection basés sur les…
 arno0x/dbc2
DBC2 (DropboxC2) est un outil modulaire de post-exploitation, composé d'un agent s'exécutant sur la machine de la victime, d'un contrôleur…
 hussein-aitlahcen/blackhole
C# RAT (Outil d'administration à distance)
 codesiddhant/jasmin-ransomware
Jasmin Ransomware est un outil avancé d'équipe rouge (clone de WannaCry) utilisé pour simuler de véritables attaques de ransomware. Jasmin aide les…
 rasta-mouse/crystal-loaders
Une petite collection de chargeurs PIC Crystal Palace conçus pour être utilisés avec Cobalt Strike
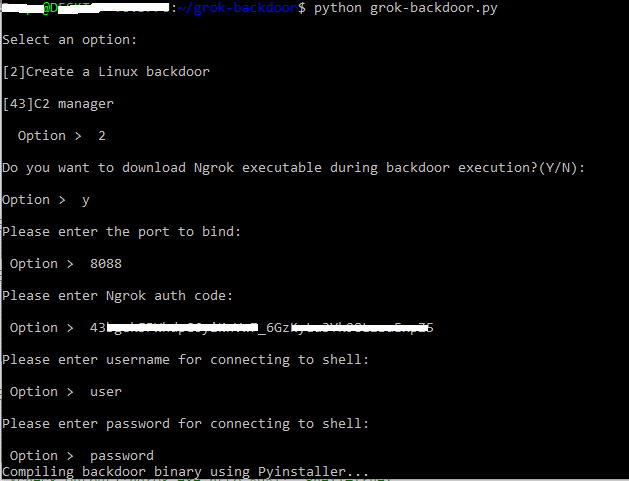 deepzec/grok-backdoor
Simple backdoor Python avec support du tunnel Ngrok
 anestisb/webacoo
Kit de script de cookie backdoor Web
 incursi0n/bluesam
Un fichier objet Beacon de Cobalt Strike qui exploite la vulnérabilité BlueHammer pour obtenir une copie de la base de données SAM.
 codextf2/cobaltstrike-headless
Script Aggressor qui transforme le client Aggressor headless en un client Cobalt Strike (quasi) fonctionnel.
 ricardojoserf/covert-tube
Youtube comme canal caché - Contrôlez des systèmes à distance et exécutez des commandes en téléchargeant des vidéos sur Youtube
 project-prismatica/prismatica
Système de commandement et de contrôle réactif
 al1ex/monitor
Une ancienne méthode de persistance
 dsnezhkov/octohook
Tunnel Web Hook Git pour C2
 ajinabraham/xenotix-xbot
Xenotix xBOT est un bot PoC multiplateforme qui abuse de certains services Google pour implémenter son C&C
 melardev/xeytanwxcpp-rat
Travail en cours. RAT écrit en C++ avec wxWidgets.
 colocation/rockloader-source
Source du panneau de contrôle du malware RockLoader, alias Bart
 nu11secur1ty/shellupload
Outil d'upload de web shell basé sur PHP pour les tests de pénétration, permettant le téléchargement de fichiers et l'exécution de commandes à…