

ictf-framework
 shellphish/ictf-framework
Framework open-source pour héberger des compétitions CTF Attaque/Défense avec gamebot automatisé, exécution de scripts, routage VPN et gestion…
penetration-testing-frameworksctfcloud-security+1
330
shellphish/ictf-frameworkFramework open-source pour héberger des compétitions CTF Attaque/Défense avec gamebot automatisé, exécution de scripts, routage VPN et gestion…
 spacesiren/spacesiren
Un gestionnaire de honeytokens et un système d'alerte pour AWS.
 assetnote/ghostbuster
Éliminez les adresses IP élastiques orphelines en effectuant une analyse de vos ressources dans tous vos comptes AWS.
 gabrielsoltz/metahub
Outil d'enrichissement automatisé des constats de sécurité et d'évaluation d'impact pour AWS. Enrichit les données de vulnérabilité avec le contexte…
 0xsearches/sandcastle
🏰 Un script Python pour l'énumération de buckets S3 AWS.
 depreciating/doodlecloud
Stockage cloud avec Instagram.
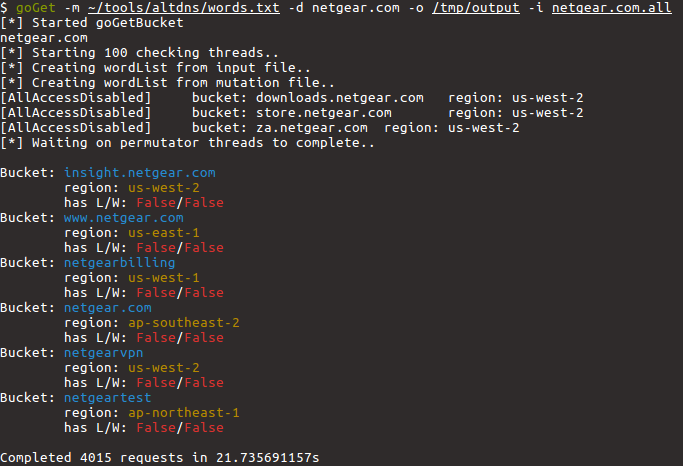 glem0/gogetbucket
Un outil de test de pénétration pour énumérer et analyser les Buckets Amazon S3 appartenant à un domaine.
 anrbn/gator
Kit d'attaque GCP modulaire pour la recherche offensive, permettant la reconnaissance, la manipulation d'authentification et l'exploitation des…
 quahac/azure-ad-password-checker
# Vérificateur de mots de passe Azure AD
 dev-sec/mysql-baseline
DevSec MySQL Baseline - Profil InSpec
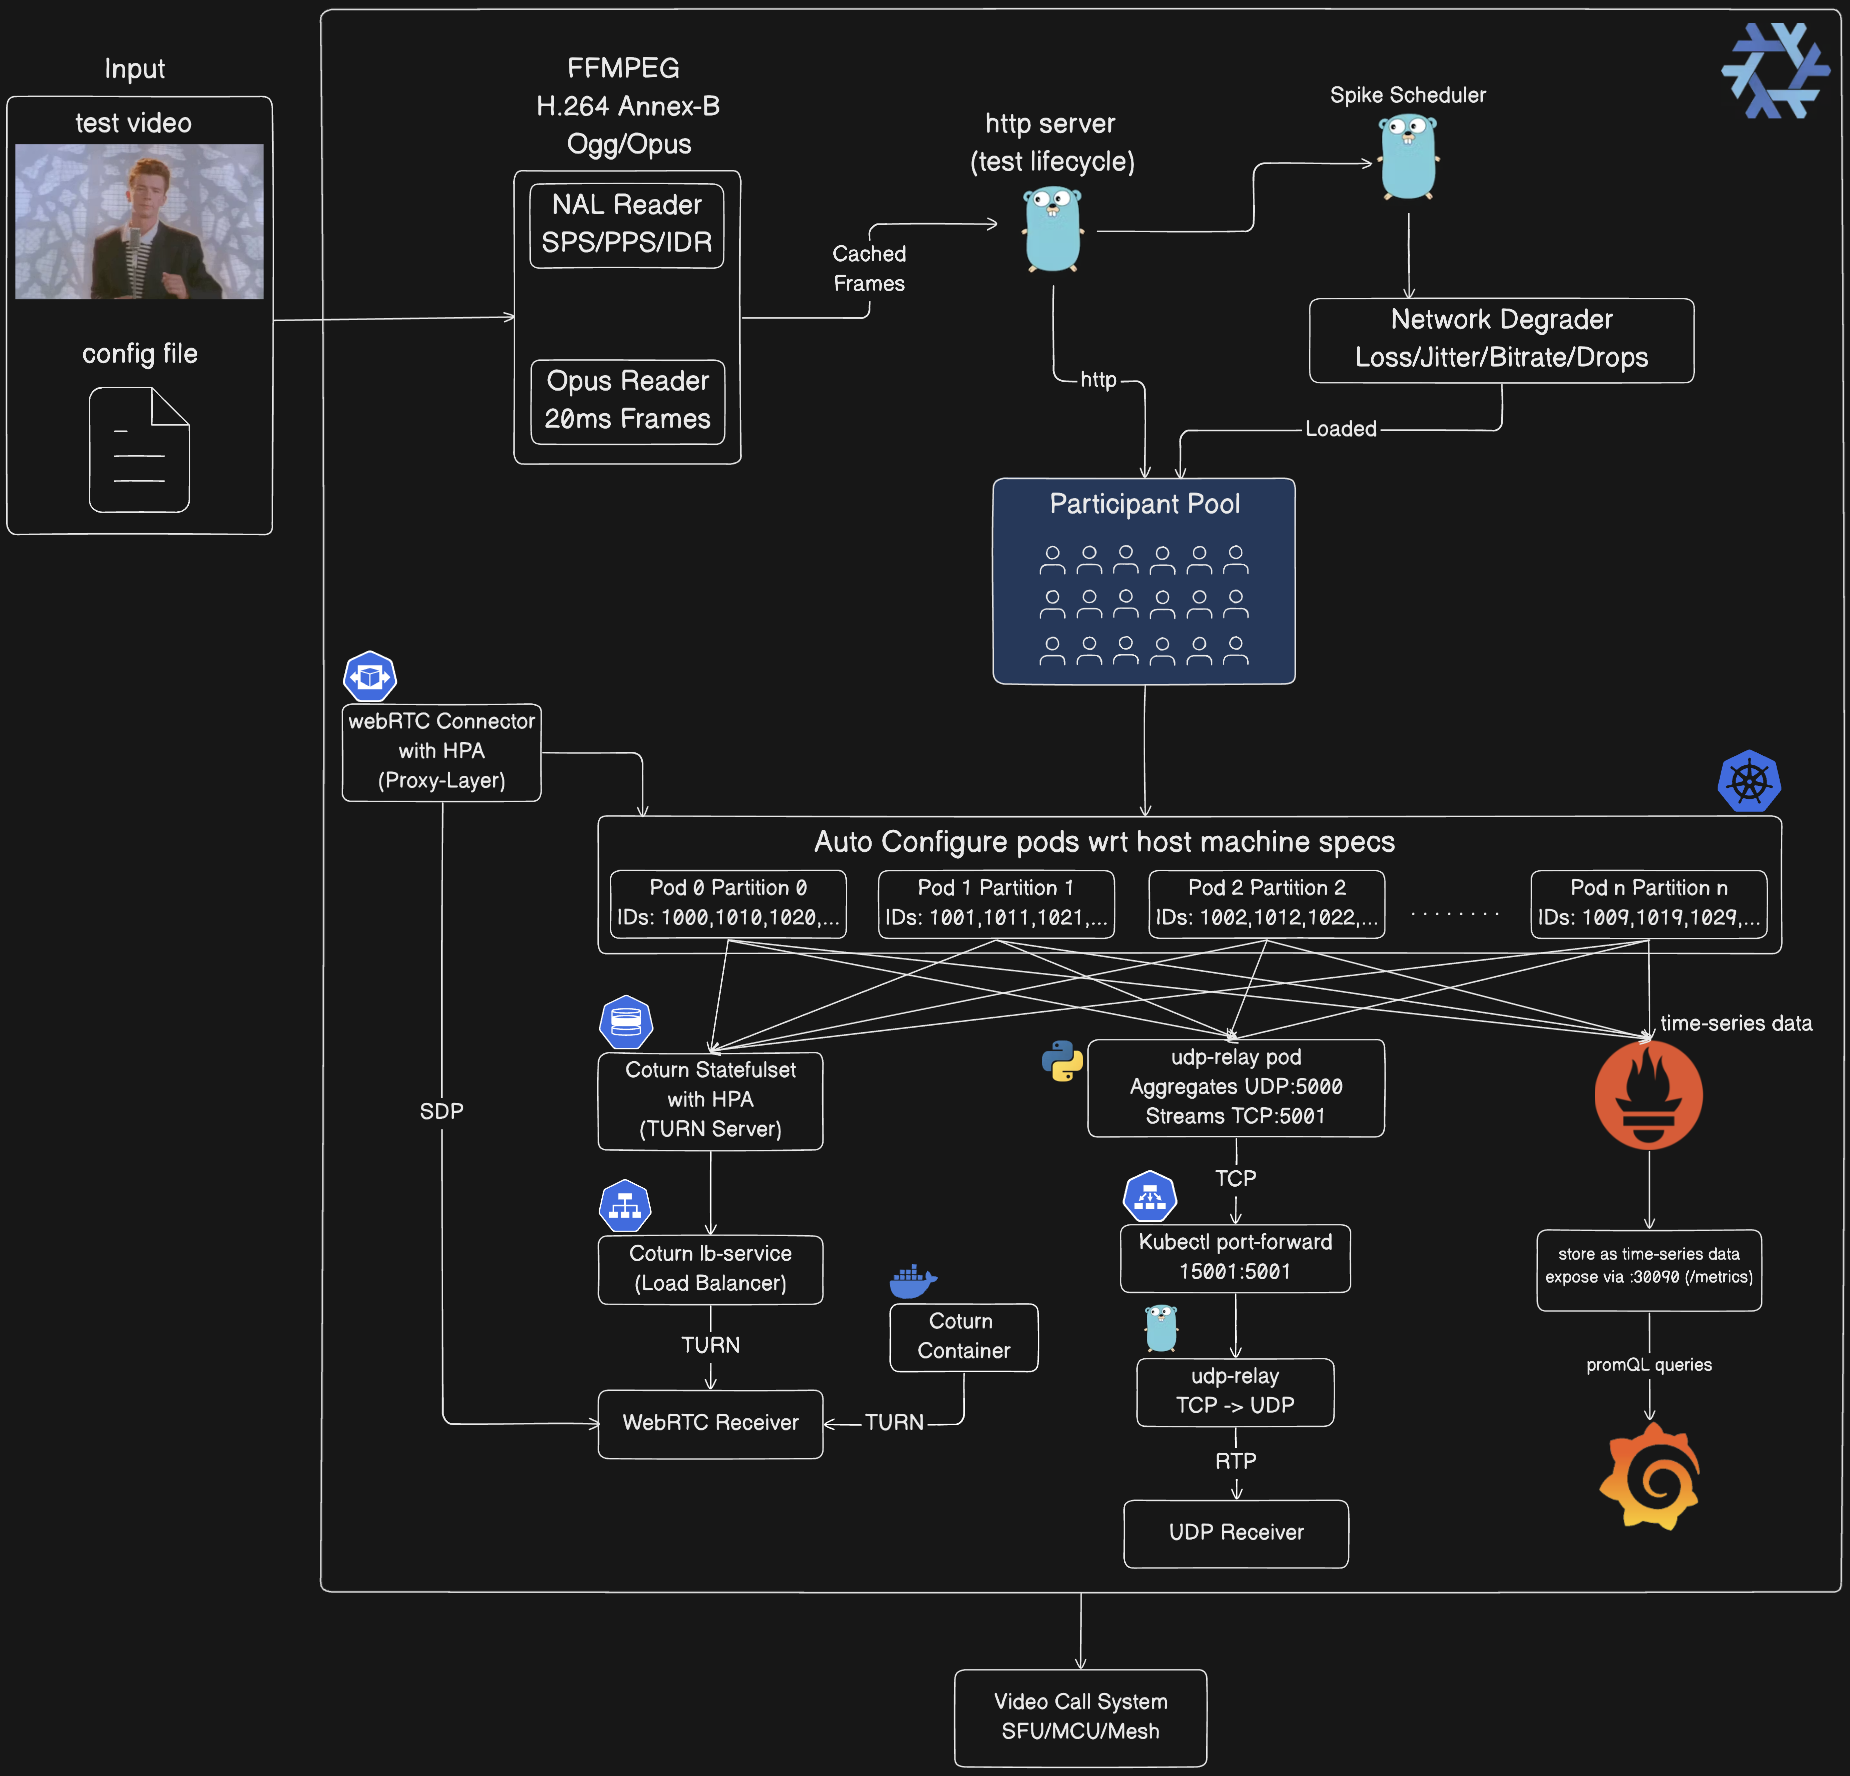 mdsadiqmd/av-chaos-monkey
Chaos Monkey mais pour les tests audio vidéo (webRTC et UDP)
 dtact/divd-2021-00038--log4j-scanner
Scanner récursif de vulnérabilités pour les CVE Log4j dans les archives et les images Docker. Détecte JndiLookup.class et les versions vulnérables…
 hac01/owasp-top-10-k8s-2025
Atelier pratique de type capture-the-flag pour le OWASP Kubernetes Top 10 (2025). Exploitez 11 faiblesses réelles de clusters, capturez les drapeaux,…
 stra-x/outoftune
Outil d'inscription d'appareil rogue pour Entra ID et Intune MDM. Automatise l'adhésion de l'appareil, l'acquisition de jetons, l'inscription MDM et…
 owasp/cumulus
Cumulus. Modélisation des menaces dans les clouds.
 spiarh/webhook-cve-2022-0811
Webhook simple pour bloquer l'exploitation de CVE-2022-0811
 epsylon/prommetrix
Prommetrix peut obtenir des informations pertinentes à partir des instances de « Node Exporter » exécutées par « Prometheus ».
 rancher/externalip-webhook
CVE-2020-8554 : Attaque de l'homme du milieu via LoadBalancer ou ExternalIPs