
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
goGetBucket — Un outil de test de pénétration pour énumérer et analyser les Buckets Amazon S3 appartenant à un domaine. | Kitploit
Outils/GitHubGitHub/glem0/gogetbucket
ReconnaissanceScanners de VulnérabilitésCollecte d'InformationsTests d'IntrusionSécurité Cloud
GitHubglem0/gogetbucket

goGetBucket

Un outil de test de pénétration pour énumérer et analyser les Buckets Amazon S3 appartenant à un domaine.

Voir le dépôt
1163542il y a 7 ansVérifié par Kitploit
Partager

goGetBucket - Découverte de buckets AWS S3 par altérations et permutations

Attention : le code est horrible car je ne l'ai utilisé que pour un usage personnel. Quand j'aurai le temps, je le rendrai moins horrible (et plus rapide).

Lors d'une reconnaissance sur un domaine, il est très important de comprendre les actifs qu'il possède. Les permissions des buckets AWS S3 ont été mal configurées à maintes reprises, permettant l'exposition de documents sensibles.

Cet outil énumère les noms de buckets S3 en utilisant des motifs courants que j'ai identifiés lors de mes chasses aux bugs et tests d'intrusion. Les permutations sont prises en charge sur un nom de domaine racine à l'aide d'une wordlist personnalisée. Je recommande vivement celle incluse dans AltDNS.

Les informations suivantes seront retournées pour chaque bucket trouvé :

  • Permission de lister
  • Permission d'écrire
  • Région du bucket
  • Si le bucket a tous les accès désactivés

Installation

go get -u github.com/glen-mac/goGetBucket

Usage

goGetBucket -m ~/tools/altdns/words.txt -d <domain> -o <output> -i <wordlist>

Usage of ./goGetBucket:
  -d string
        Supplied domain name (used with mutation flag)
  -f string
        Path to a testfile (default "/tmp/test.file")
  -i string
        Path to input wordlist to enumerate
  -k string
        Keyword list (used with mutation flag)
  -m string
        Path to mutation wordlist (requires domain flag)
  -o string
        Path to output file to store log
  -t int
        Number of concurrent threads (default 100)

Au cours de mon utilisation de l'outil, j'ai obtenu les meilleurs résultats en fournissant une liste (-i) de sous-domaines pour un domaine racine qui m'intéresse. Par exemple :

www.domain.com
mail.domain.com
dev.domain.com

Le fichier de test (-f) est un fichier que le script tentera de stocker dans le bucket pour tester les permissions d'écriture. Peut-être stockez vos coordonnées et un message d'avertissement si cela est fait dans le cadre d'un programme de bug bounty ?

La liste de mots-clés (-k) est concaténée avec le nom de domaine racine (-d) et le domaine sans le TLD pour effectuer des permutations en utilisant la wordlist de permutations fournie (-m).

Veillez à ne pas augmenter trop le nombre de threads (-t) - car AWS a une limitation de débit de l'API qui s'activera et commencera à renvoyer un code de retour indésirable.
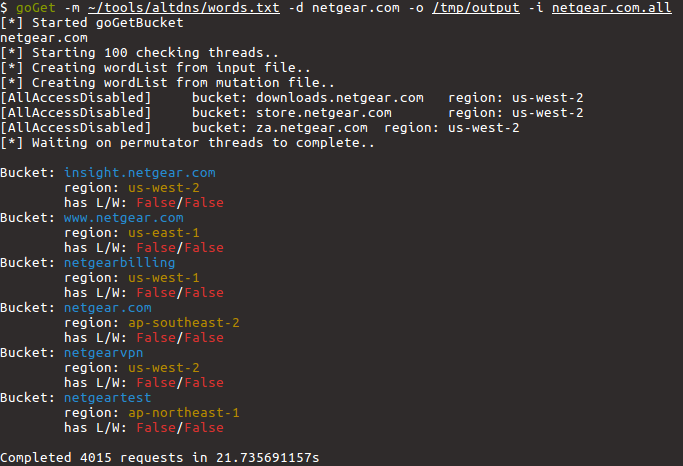

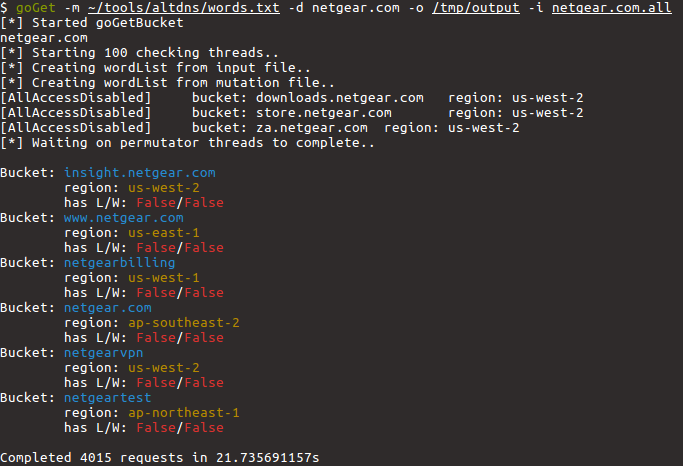
Capture d'écran

À faire

  • Écrire un meilleur Go
  • Utiliser net/http au lieu des bibliothèques de service AWS pour Go
  • Optimiser la vérification de région
  • Optimiser l'utilisation des canaux / structures passées
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





