Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/spacesiren/spacesiren
Outils DéfensifsSécurité CloudRenseignement sur les MenacesRéponse aux Incidents
GitHubspacesiren/spacesiren

spacesiren

Un gestionnaire de honeytokens et un système d'alerte pour AWS.

Voir le dépôt
3213142il y a 4 ansVérifié par Kitploit
Partager

SpaceSiren

SpaceSiren est un gestionnaire de honey token et un système d'alerte pour AWS. Avec cette application entièrement serverless, vous pouvez créer et gérer des honey tokens à grande échelle — jusqu'à 10 000 par instance SpaceSiren — pour un coût quasi nul.1
SpaceSiren mascot

Comment ça fonctionne

  • SpaceSiren fournit une API pour créer des utilisateurs AWS IAM sans permissions et des clés d'accès pour ces utilisateurs.
  • Vous dispersez les clés d'accès où vous le souhaitez, par exemple dans du code propriétaire ou des bases de données privées.
  • Si l'une de ces sources est compromise, un attaquant utilisera probablement la clé volée pour voir ce qu'il peut en faire.
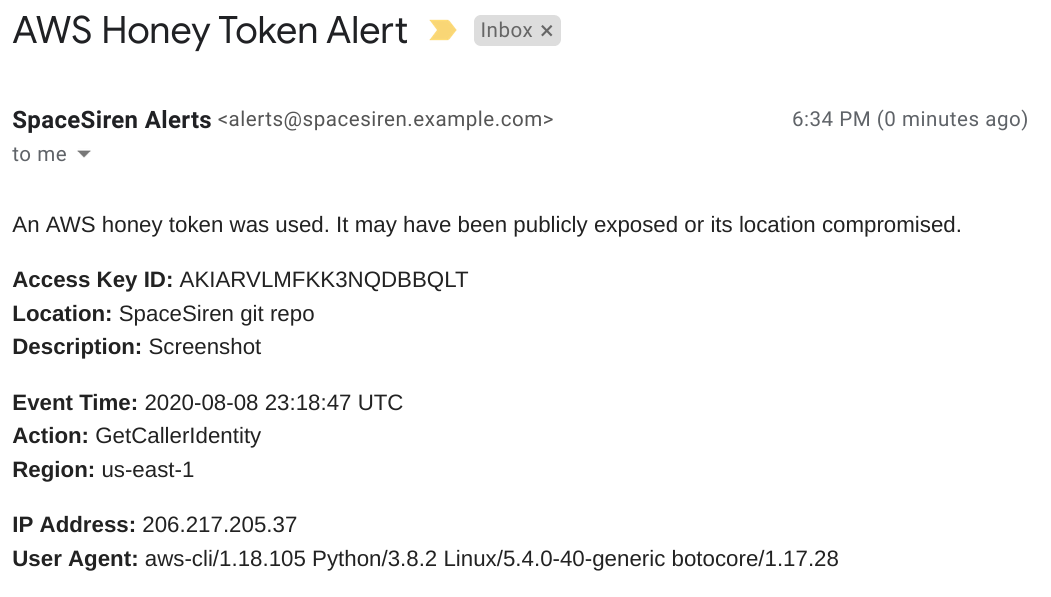
  • Vous recevrez une alerte indiquant que quelqu'un a tenté d'utiliser la clé.
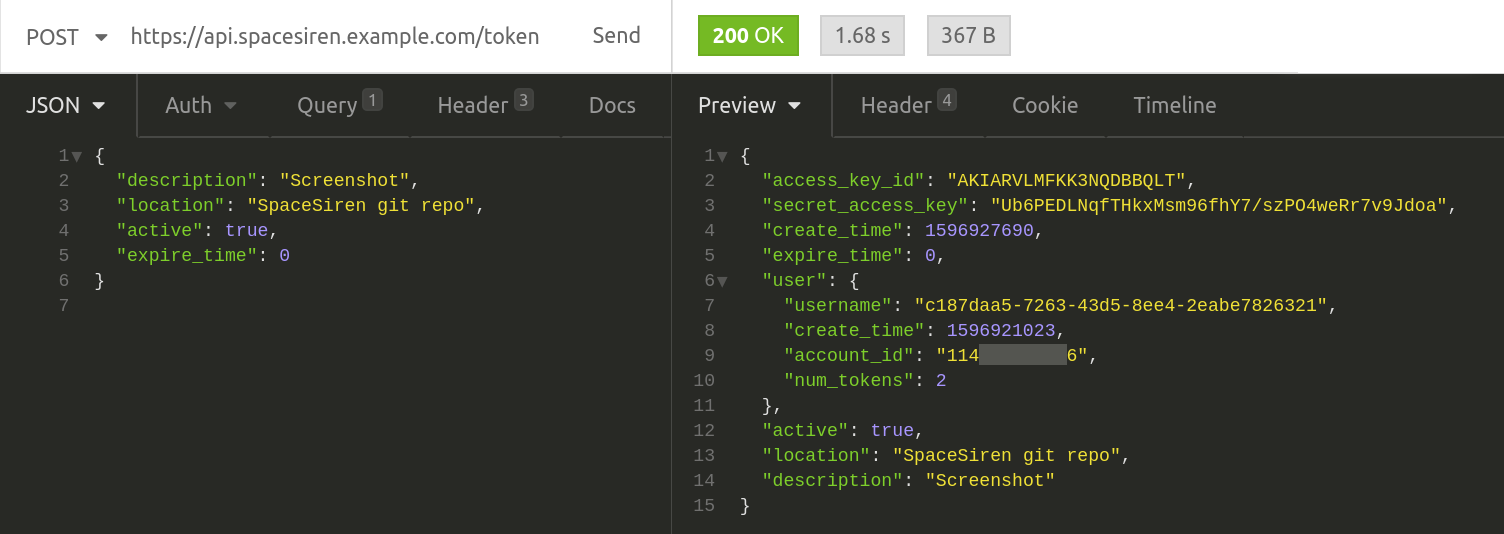
Capture d'écran de l'API Token

Sorties d'alerte

  • Email
  • PagerDuty
  • Slack
  • Pushover

Alerte email

Pages de documentation

  • Premiers pas
  • Alertes
  • Documentation de l'API
  • Variables Terraform

Prérequis

Comme tout projet open source, celui-ci suppose que vous disposez des outils et des connaissances de base nécessaires, principalement sur AWS et Terraform.

Ressources

  • Terraform >= 0.13
  • AWS CLI
  • Un compte AWS dédié avec accès administrateur
  • Un domaine enregistré

Connaissances

  • Terraform de base
  • API REST de base
  • AWS CLI, S3 et Route 53 de base
  • AWS Organizations et rôles IAM de base pour l'accès multi-compte
  • DNS intermédiaire (délégation d'un (sous-)domaine avec des enregistrements NS)

Contact

Si vous remarquez un bug de sécurité critique (par exemple, qui donnerait un accès réel à un compte AWS), veuillez le divulguer de manière responsable par email à [email protected].

Pour les bugs standards ou les demandes de fonctionnalités, veuillez ouvrir un ticket GitHub.

Remerciements

Remerciements particuliers à :

  • Atlassian pour Project SpaceCrab, l'inspiration de ce projet. Si vous voulez savoir pourquoi j'ai lancé SpaceSiren, veuillez consulter ma page de critique de SpaceCrab.
  • La merveilleuse et talentueuse Alia Mancisidor pour les illustrations.
  • Toute personne qui a volontairement testé cette application pour moi.

Notes de bas de page

  1. Bien que SpaceSiren ait été conçu pour fonctionner aussi économiquement que possible, même pour des particuliers, il ne sera pas totalement gratuit en termes de coûts d'exploitation. Vous encourrez des coûts nominaux pour DynamoDB, Lambda, API Gateway, Route 53 et peut-être CloudTrail, selon votre configuration. Vous devriez vous attendre à dépenser entre 1 $ et 5 $ par mois pour faire fonctionner SpaceSiren. Bien entendu, les mainteneurs du projet ne sont pas responsables des coûts réels que vous pourriez encourir. Veuillez surveiller attentivement votre facture AWS pendant son utilisation.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →