

FOISted
 marginresearch/foisted
MikroTik jailbreak à distance pour v6.x.x
embedded-systems-securityprivilege-escalationiot-security+6
155il y a 3 ans
marginresearch/foistedMikroTik jailbreak à distance pour v6.x.x
 spiralbl0ck/poc
Je sais pas, débrouille-toi avec le nom, va te faire foutre L$user
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
 saelo/pwn2own2018
Un exploit chain Pwn2Own
 t0thkr1s/gtfobins-cli
Recherchez des binaires Unix qui peuvent être exploités pour contourner les restrictions de sécurité du système.
 knight0x07/impulsivedllhijack
Outil basé sur C# qui automatise le processus de découverte et d'exploitation des DLL Hijacks dans les binaires cibles. Les chemins détournés…
 0xrootpls/fritter
Générateur de shellcode polymorphe pour l'exécution en mémoire d'EXE, DLL, .NET, VBScript et JScript avec randomisation par sortie et par build pour…
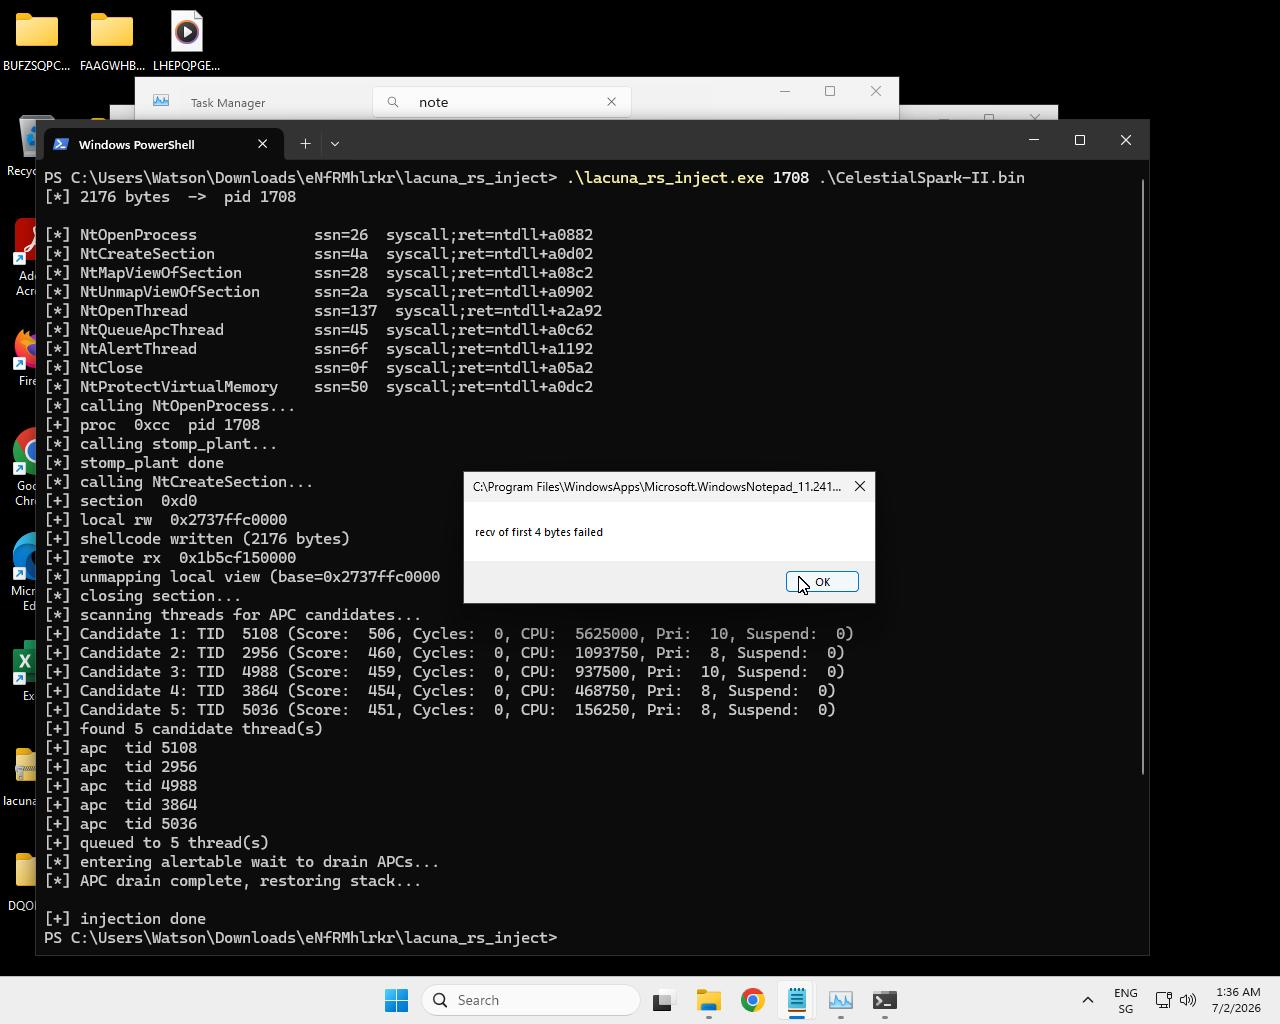 karkas66/lacuna-rs
Rust crate pour le spoofing de pile d'appels ghost-frame, les appels système indirects à l'exécution, et l'injection APC sur Windows x64. Fournit la…
 spiralbl0ck/browser-pwning-
Une documentation bien structurée pour débuter avec le pwning de Chrome et le pwning de V8.
 dis0rder0x00/dbgnexum
Injection de shellcode utilisant l'API de débogage Windows
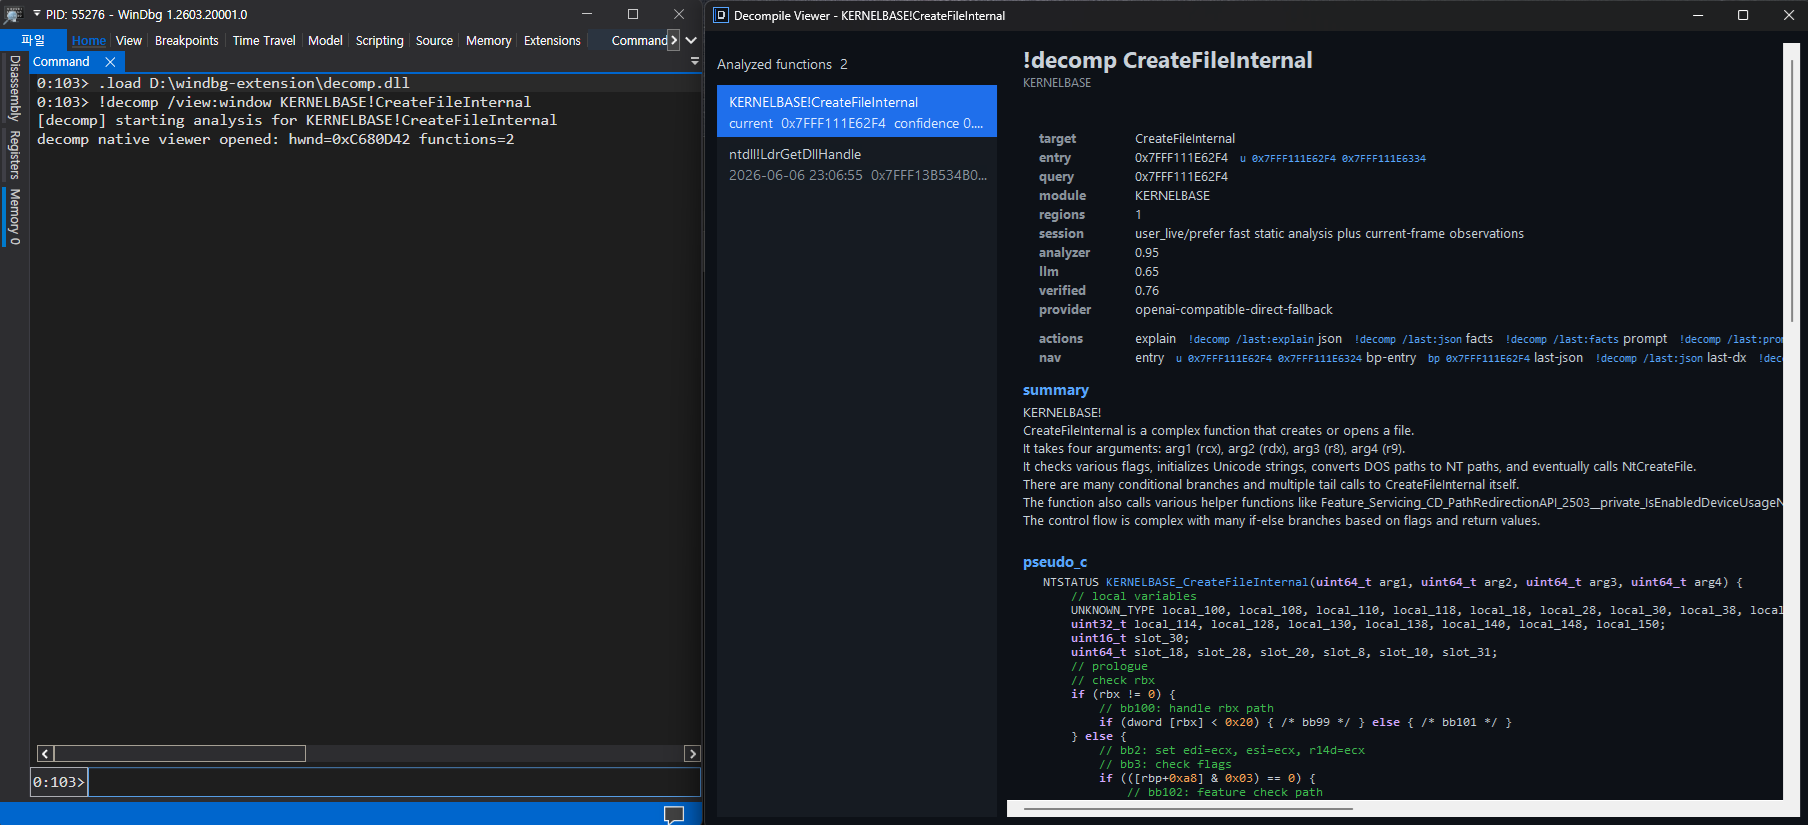 kernullist/windbg-decompile-ext
Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.
 habanada/nativepe
Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…
 liveoverflow/pwnadventure3
Serveur PwnAdventure3
 irsl/php-bypass-disable-functions
Projet de démonstration pour contourner le contrôle de sécurité disable_functions de PHP sous Linux.
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 gjduck/e9patch
Un puissant outil de réécriture statique de binaires
 sailay1996/awesome_windows_logical_bugs
collecte pour cas d'apprentissage
 zcutlip/bowcaster
Framework de développement d'exploits basé sur Python avec des charges utiles, des encodeurs et des serveurs de connexion retour, axé sur…