

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Analyse de Binaires — Outils — Page 3 | Kitploit

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1207 résultats
CyberStrikeAI preview

CyberStrikeAI

GitHubed1s0nz/cyberstrikeai

Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire…

osintpenetration-testing-frameworksvulnerability-scanners+9
5.7k
il y a 1 jour
frida preview

frida

GitHubfrida/frida

Dépôt principal pour héberger les binaires de version

android-securitydynamic-analysis-sandboxingios-security+9
21.4kil y a 1 jour
emba preview

emba

GitHube-m-b-a/emba

EMBA - L'analyseur de sécurité du firmware

embedded-systems-securitystatic-analysisvulnerability-scanners+8
3.6kil y a 1 jour
r2ai preview

r2ai

GitHubradareorg/r2ai

Plugin IA pour Radare2 utilisant des LLM locaux ou distants pour la décompilation, l'explication de fonctions, la détection de vulnérabilités, le…
static-analysisvulnerability-analysiscode-analysis+5
490il y a 1 jour
firmware-analysis-toolkit preview

firmware-analysis-toolkit

GitHubattify/firmware-analysis-toolkit

Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.

embedded-systems-securityiot-securityvulnerability-analysis+4
1.6kil y a 1 jour
unblob preview

unblob

GitHubonekey-sec/unblob

Extraire des fichiers de tout type de format conteneur

embedded-systems-securityreverse-engineeringforensics+3
2.5kil y a 1 jour
Brovan preview

Brovan

GitHubadvdebug/brovan

Émulateur binaire x86_64 en mode utilisateur pour l'analyse de malwares et la rétro-ingénierie. Prend en charge les exécutables PE, ELF, les dumps…

dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
155il y a 1 jour
dezlock-dump preview

dezlock-dump

GitHubdougwithseismic/dezlock-dump

Outil d'extraction de schéma runtime et RTTI pour Deadlock, CS2, Dota et autres (Source 2). Aucun source2gen requis.

reconnaissancememory-forensicsdynamic-code-analysis+6
82il y a 1 jour
capstone preview

capstone

GitHubcapstone-engine/capstone

Framework de désassemblage multi-architecture offrant une API légère et thread-safe pour l'analyse binaire, le rétro-ingénierie et la recherche de…

embedded-systems-securitystatic-analysisreverse-engineering+7
8.9kil y a 1 jour
LIEF preview

LIEF

GitHublief-project/lief

Bibliothèque multiplateforme pour analyser, modifier et abstraire les formats exécutables ELF, PE et MachO. Prend en charge les API C++, Python et…

android-securityembedded-systems-securitystatic-analysis+12
5.5kil y a 1 jour
asmsense preview

asmsense

GitHubkrxi/asmsense

Petit modèle de langage qui nomme et décrit les fonctions dans les binaires x86-64 dépouillés, avec un jeu de données ouvert, des baselines et des…
static-analysisreverse-engineeringbinary-analysis+6
16il y a 2 jours
windiff preview

windiff

GitHubergrelet/windiff

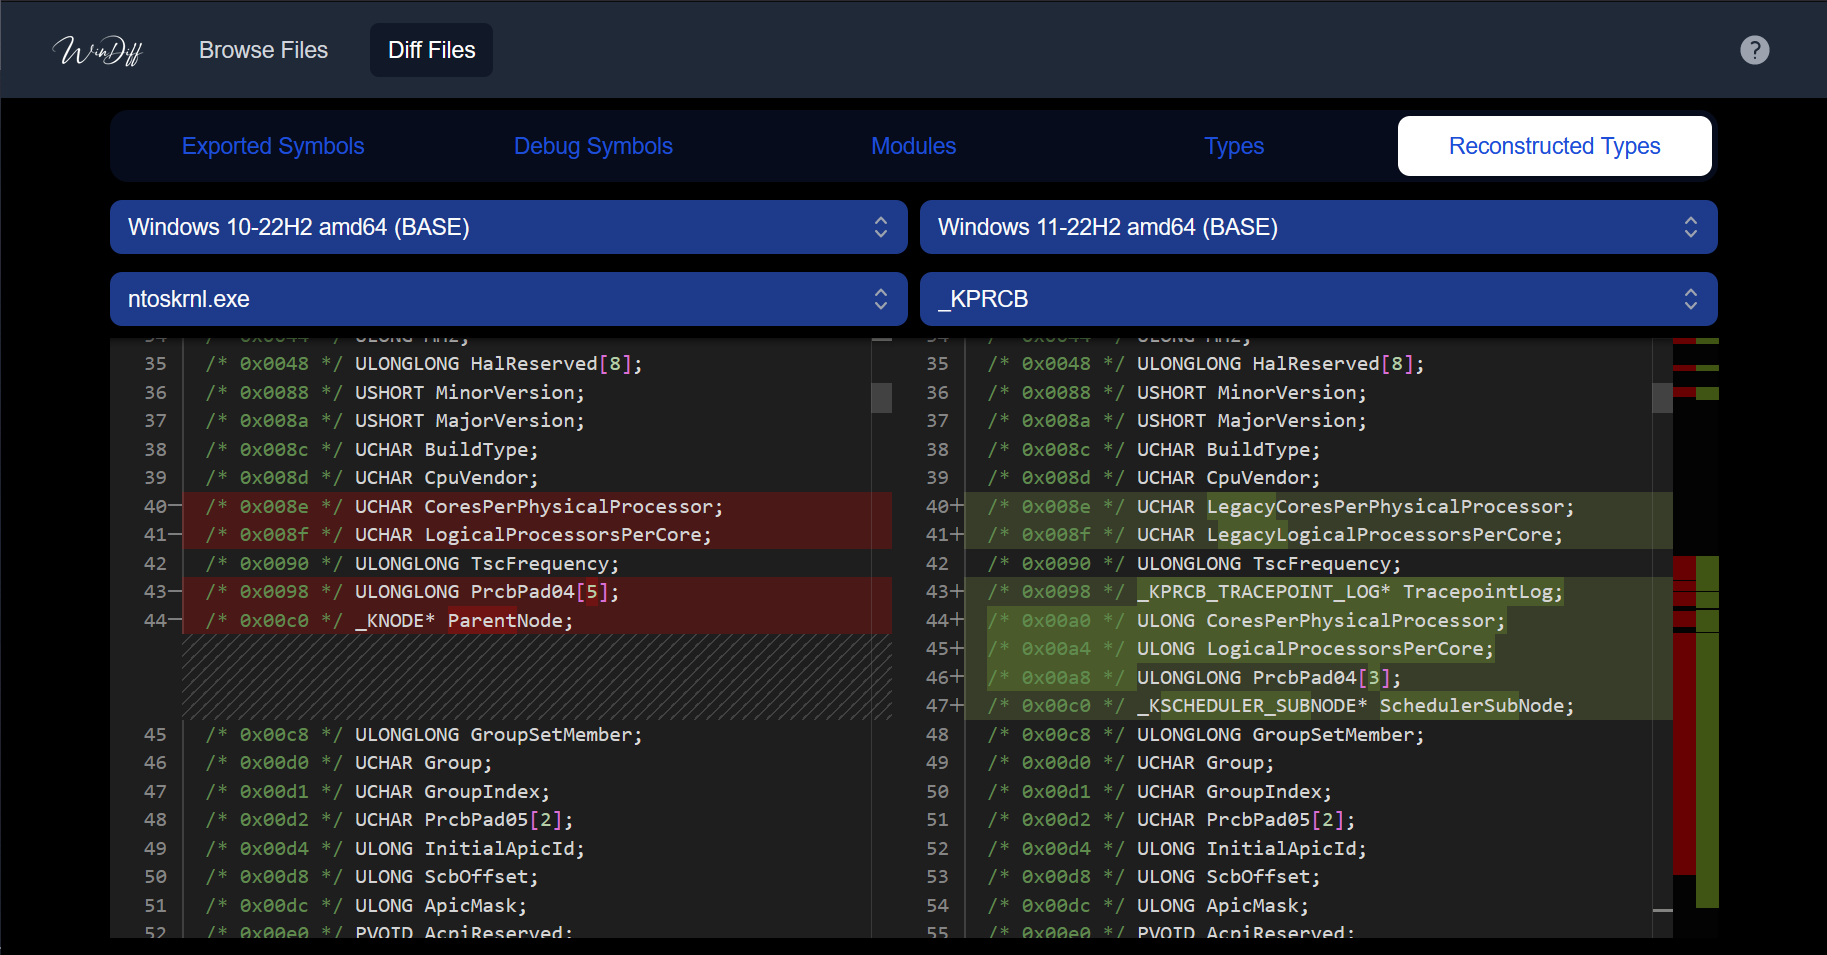
Outil permettant de comparer les informations de symboles, de types et d'appels système (syscall) des binaires Microsoft Windows à travers…

vulnerability-analysisreverse-engineeringinformation-gathering+1
392il y a 2 jours
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1kil y a 2 jours
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Émulateur matériel x86 en Rust pur et simulateur de processus Windows pour l'analyse de logiciels malveillants, l'émulation de shellcode et le…

exploit-frameworksreverse-engineeringshellcode+2
313il y a 2 jours
semgrep-rules preview

semgrep-rules

GitHub0xdea/semgrep-rules

Une collection de mes règles Semgrep pour faciliter la recherche de vulnérabilités.
static-code-analysisvulnerability-analysiscode-analysis+3
866il y a 2 jours
chimera preview

chimera

GitHubpenberg/chimera

Isoler du code non fiable avec un accès sûr à l'hôte.

dynamic-analysis-sandboxingcode-analysissecurity-virtualization+3
123il y a 2 jours
wrongsecrets-binaries preview

wrongsecrets-binaries

GitHubowasp/wrongsecrets-binaries

Code source des binaires de OWASP WrongSecrets
static-analysisvulnerability-analysiscode-analysis+6
11il y a 2 jours
Recaf preview

Recaf

GitHubcol-e/recaf

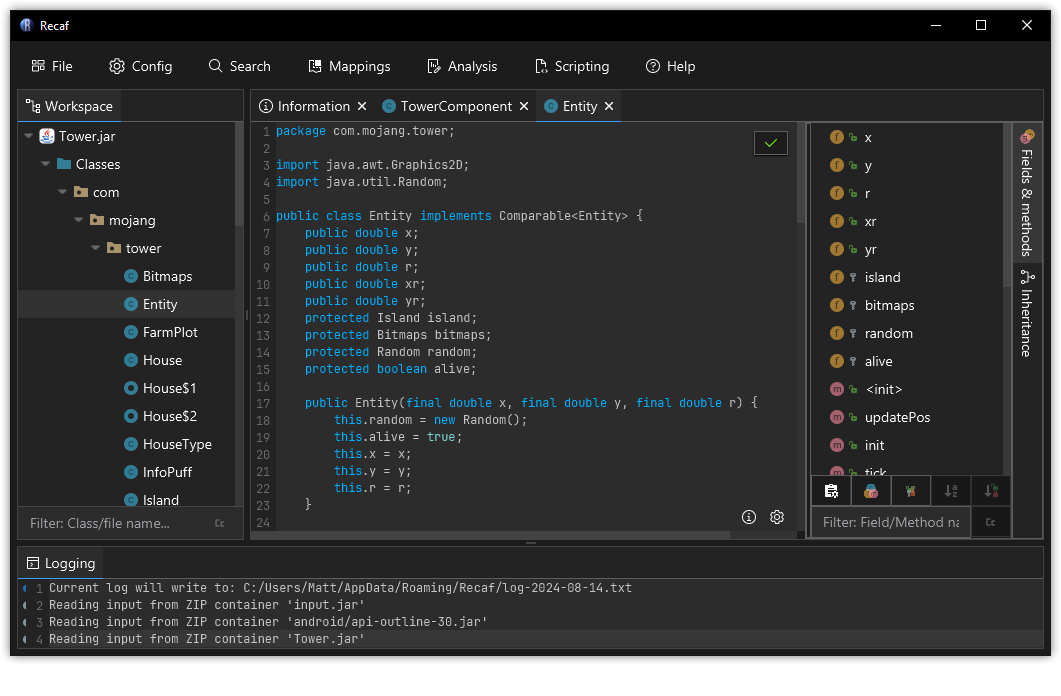
The modern Java bytecode editor

static-analysiscode-analysisreverse-engineering+2
7.3kil y a 2 jours
Précédent1234…68Suivant