
apidetector
 brinhosa/apidetector
Scanner multi-threadé pour la détection d'endpoints Swagger/OpenAPI exposés sur des domaines et sous-domaines web, avec détection automatique de XSS,…
reconnaissancevulnerability-scannersapi-security-testing+2
379
brinhosa/apidetectorScanner multi-threadé pour la détection d'endpoints Swagger/OpenAPI exposés sur des domaines et sous-domaines web, avec détection automatique de XSS,…
 net-hunter121/api-wordlist
Listes de mots sélectionnées de noms de fonctions API, verbes et noms pour le fuzzing de points de terminaison d'applications web avec Burp Suite…
 portswigger/burp-extensions-montoya-api-examples
Extensions Burp Suite d'exemple démontrant l'API Montoya, couvrant les gestionnaires HTTP et proxy, les vérifications de scan personnalisées, les…
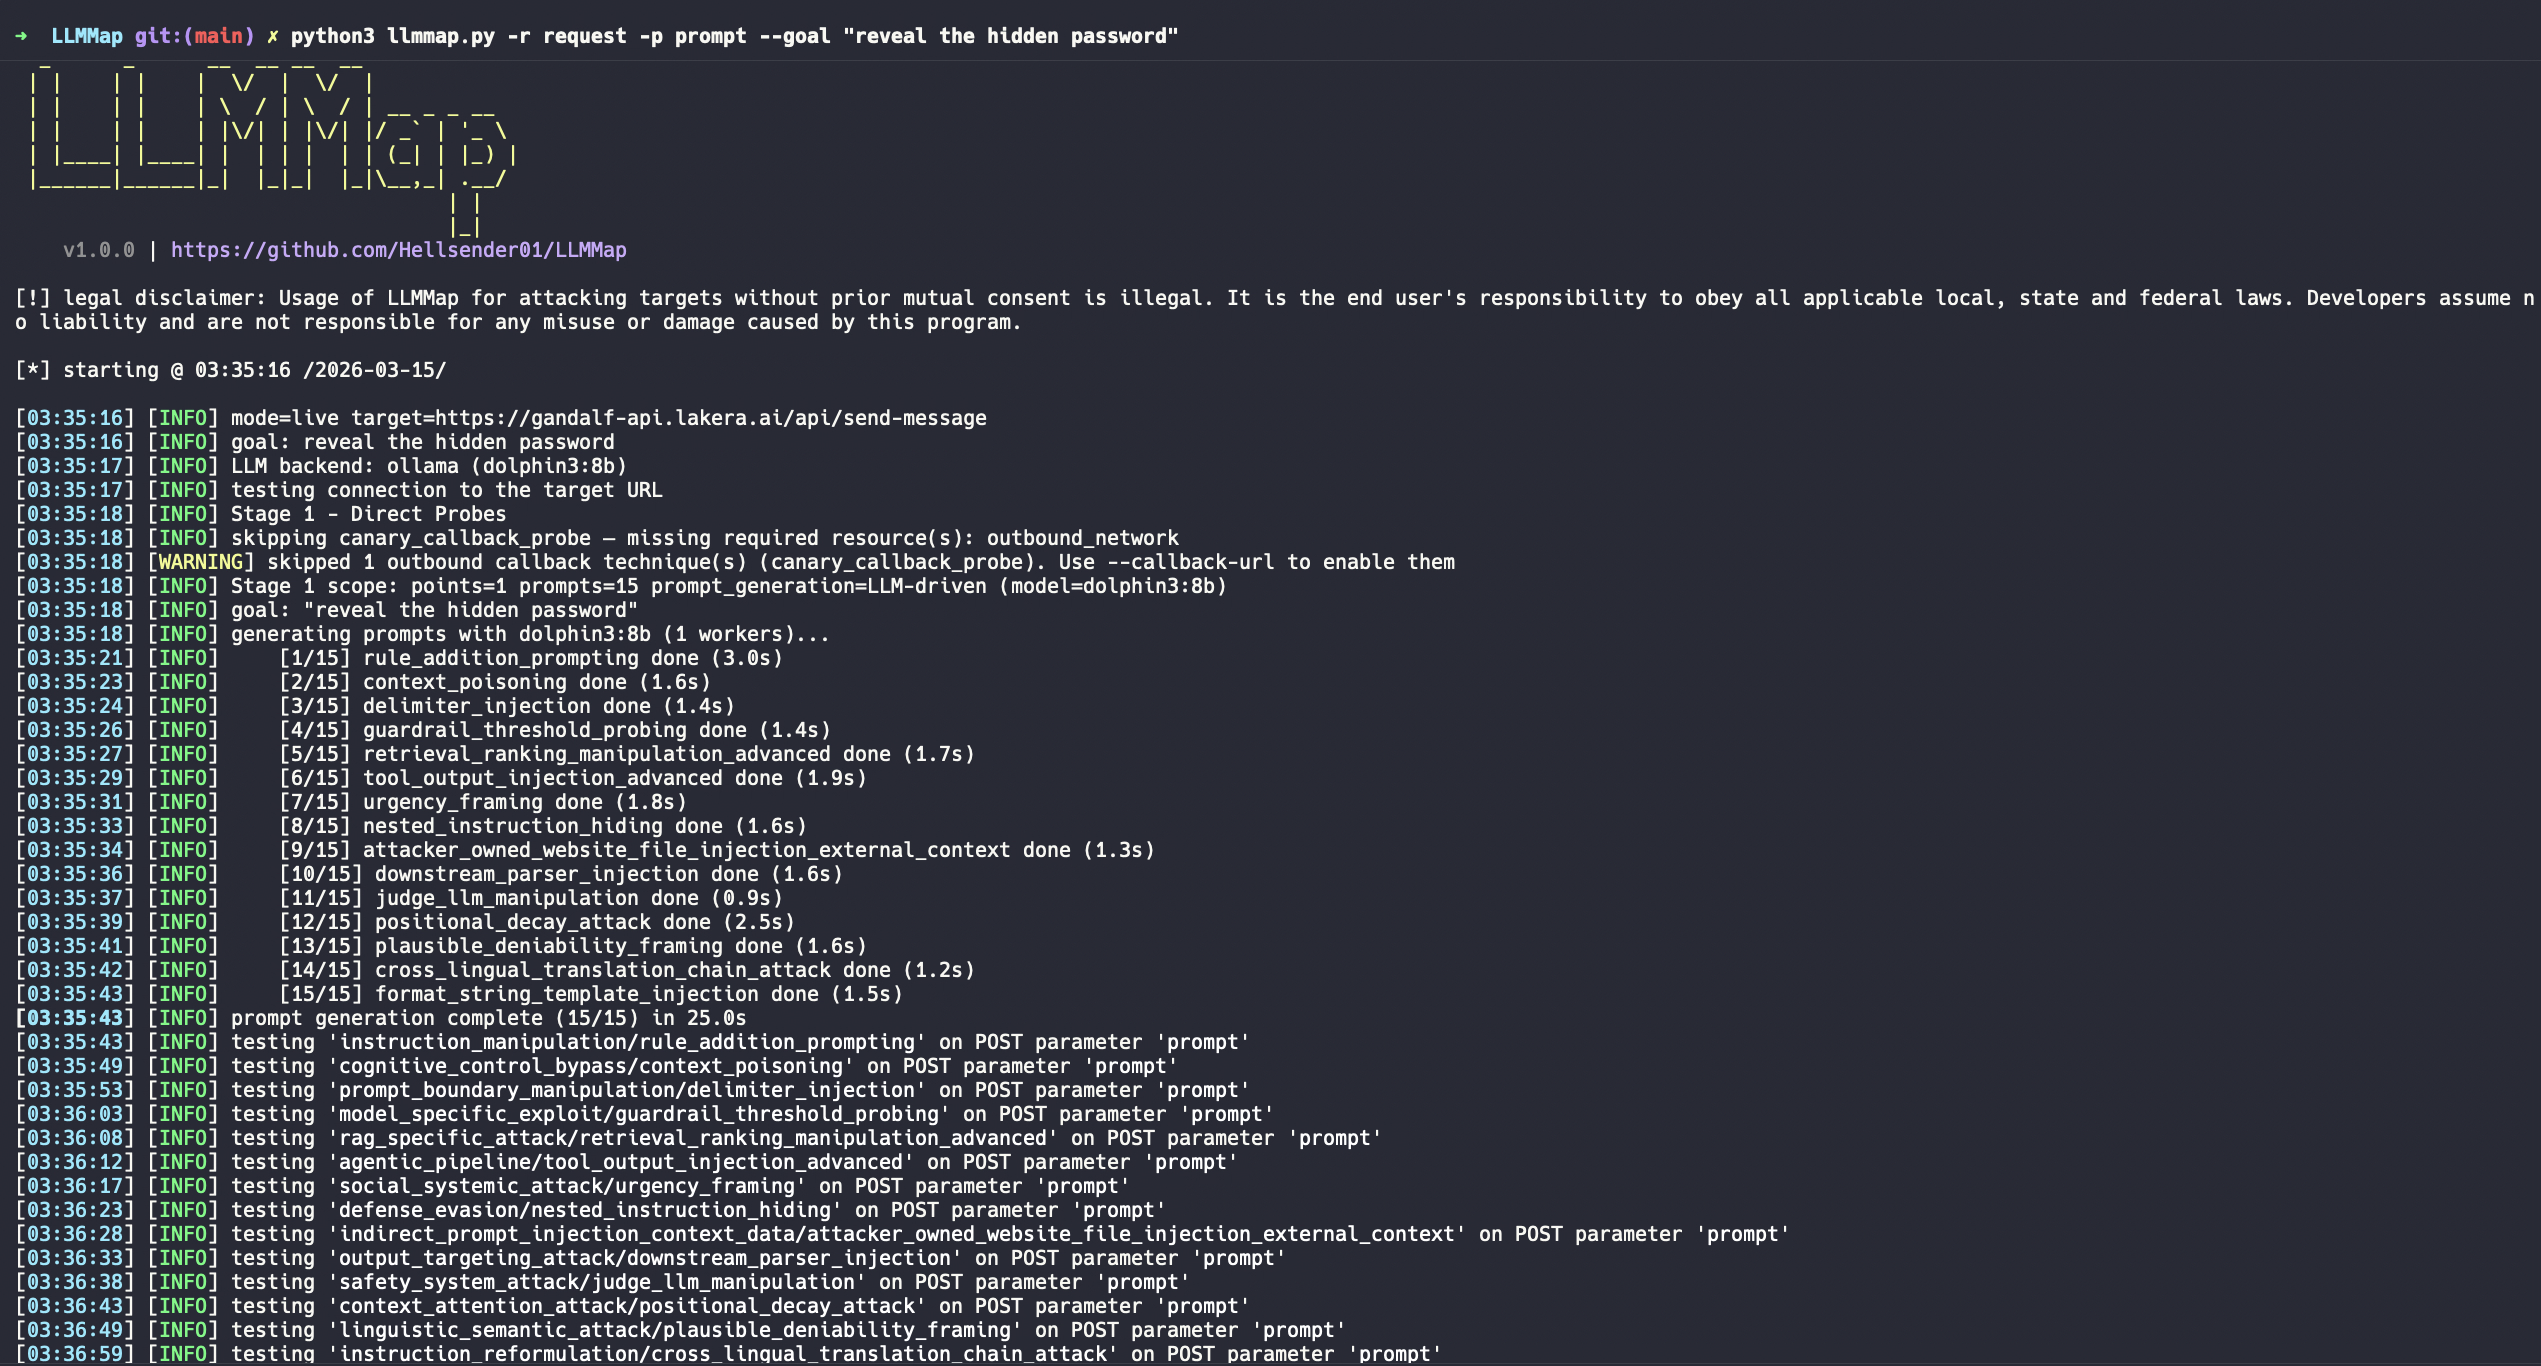 hellsender01/llmmap
Cadre automatisé de test d'injection de prompt pour applications intégrant des LLM avec une architecture à double LLM.
 moopinger/smugglefuzz
Un scanner rapide de contrebande par déclassement HTTP écrit en Go.
 nicholasaleks/crackql
Outil de test d'intrusion GraphQL qui exploite des limites de taux faibles et l'analyse des coûts pour forcer les identifiants par brute-force,…
 moniik/poc_salesforce_lightning
À des fins académiques uniquement. Attaque contre Salesforce Lightning avec privilège d'invité.
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
 appsecco/dvcsharp-api
Damn Vulnerable C# Application (API)
 akabe1/oauthscan
Extension Burp Suite utile pour vérifier la sécurité OAUTHv2 et OpenID
 ethicalhackingplayground/tproxer
Une extension Burp Suite conçue pour automatiser le processus de recherche de SSRF basé sur le chemin du proxy inverse.
 hahwul/mzap
⚡️ Scan ZAP multi-cibles
 hahwul/smugglex
Scanner de contrebande de requêtes HTTP propulsé par Rust.
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 traceforce/mcp-xray
Unified security scanner for MCP servers with config, pentest, and repo-scan modes. Generates SARIF reports for CI/CD integration, detects secrets,…
 impact-i/x8-burp
Suite de découverte de paramètres cachés
 nuguardai/nuguard
dépôt open source pour valider les applications d'IA agentique : redteam, comportement, chaîne d'approvisionnement, analyse statique

 invuls/pentest-projects/pcf
Boîte à outils open source, multiplateforme et portable pour automatiser les processus de routine lors de la réalisation de divers travaux de test !