

BurpIA
 dragonjar/burpia
Extension de Burp Suite qui intègre la détection passive de vulnérabilités par intelligence artificielle.
defensive-toolsweb-vulnerability-scannersvulnerability-analysis+7
21
dragonjar/burpiaExtension de Burp Suite qui intègre la détection passive de vulnérabilités par intelligence artificielle.
 kaisonox/apiscope
Un framework de hooking d'API pour intercepter et surveiller les applications Windows
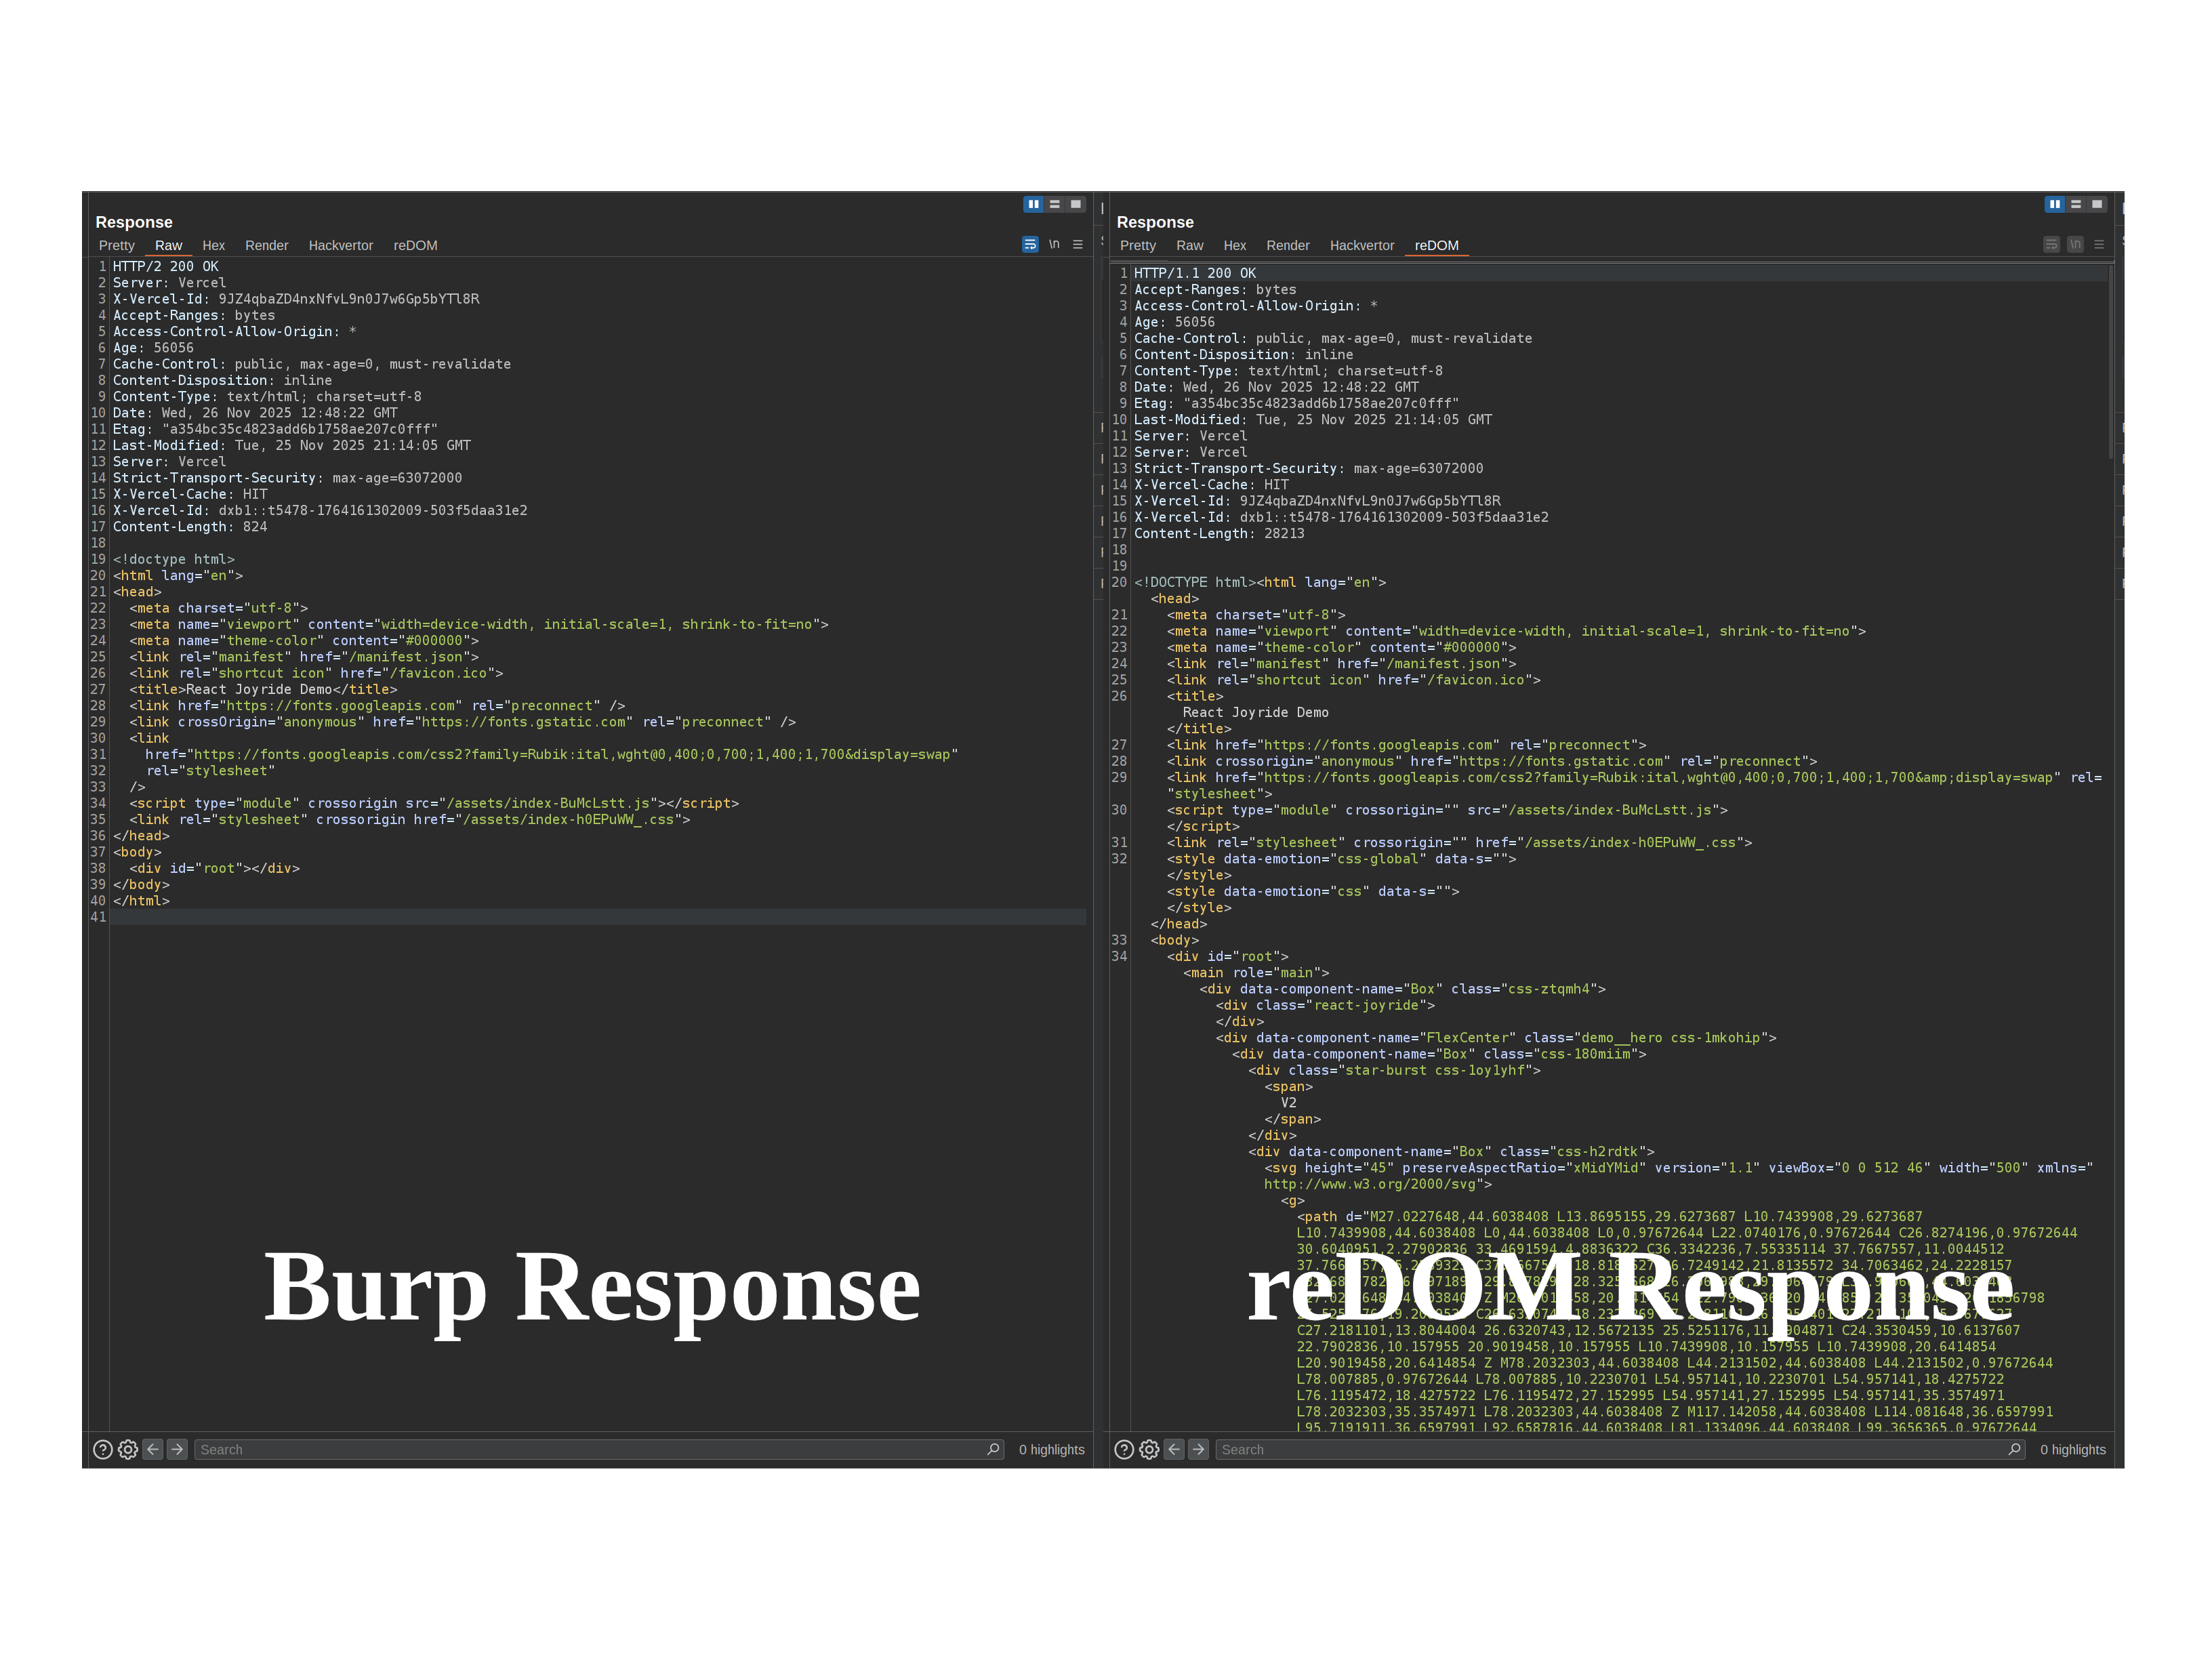 weirdmachine64/redom
Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des…
 zilbonn/owasp-wstg-rag
Système RAG du Guide de test de sécurité Web OWASP avec ChromaDB, MCP pour Claude Code
 bishopfox/snowpick
trouver les données sensibles qui fuient des instances ServiceNow.
 zappaboy/vuln-scanner
Scanner d'évaluation des vulnérabilités avec génération de rapports
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)
 kamalx06/xxeripper
Scanner XXE en boîte noire détectant les injections in-band, basées sur les erreurs et blind out-of-band via un établissement de base statistique,…
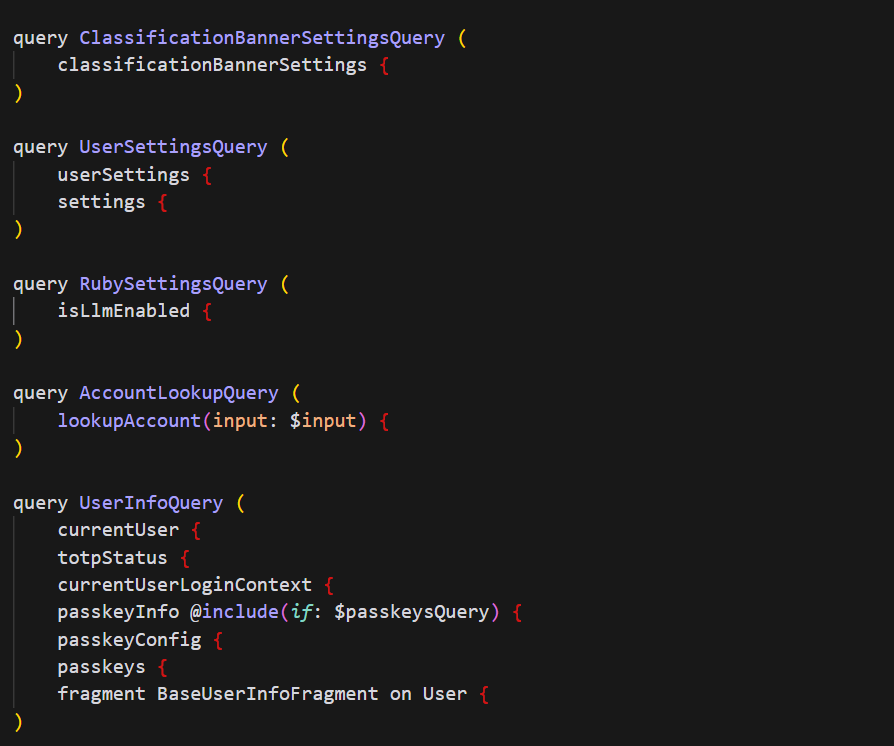 m19o/graphqlgrapper
Extension Burp Suite pour extraire et collecter les endpoints d'API GraphQL à partir de l'historique des requêtes HTTP pour les tests de sécurité et…
 foxvr-sudo/bug-bounty-arsenal-v.3
Plateforme full-stack pour le scan de sécurité d'applications web autorisées, dotée d'un moteur basé sur des détecteurs, de workers Celery…
 infobyte/faraday_burp
Extension Burp pour la collaboration dans Faraday
 theqmaks/resolver
Cette extension intègre des services populaires de résolution de CAPTCHA dans BurpSuite afin de traiter différents types de CAPTCHAs sans…
 sn1r/mass-assigner
Outil automatisé pour détecter les vulnérabilités de « mass assignment » en extrayant des paramètres d’une requête HTTP et en les appliquant à une…
 theronielanddaronpodcastshow/svja
The Super Vulnerable Java Application (SVJA), comme démontré dans le Roniel and DaRon Podcast Show, est une application Apache Struts conçue pour…
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 cspf-founder/api-scanner-docker
Outil automatisé de test de sécurité des API qui scanne les API REST et SOAP pour les vulnérabilités en utilisant les spécifications OpenAPI/Swagger…
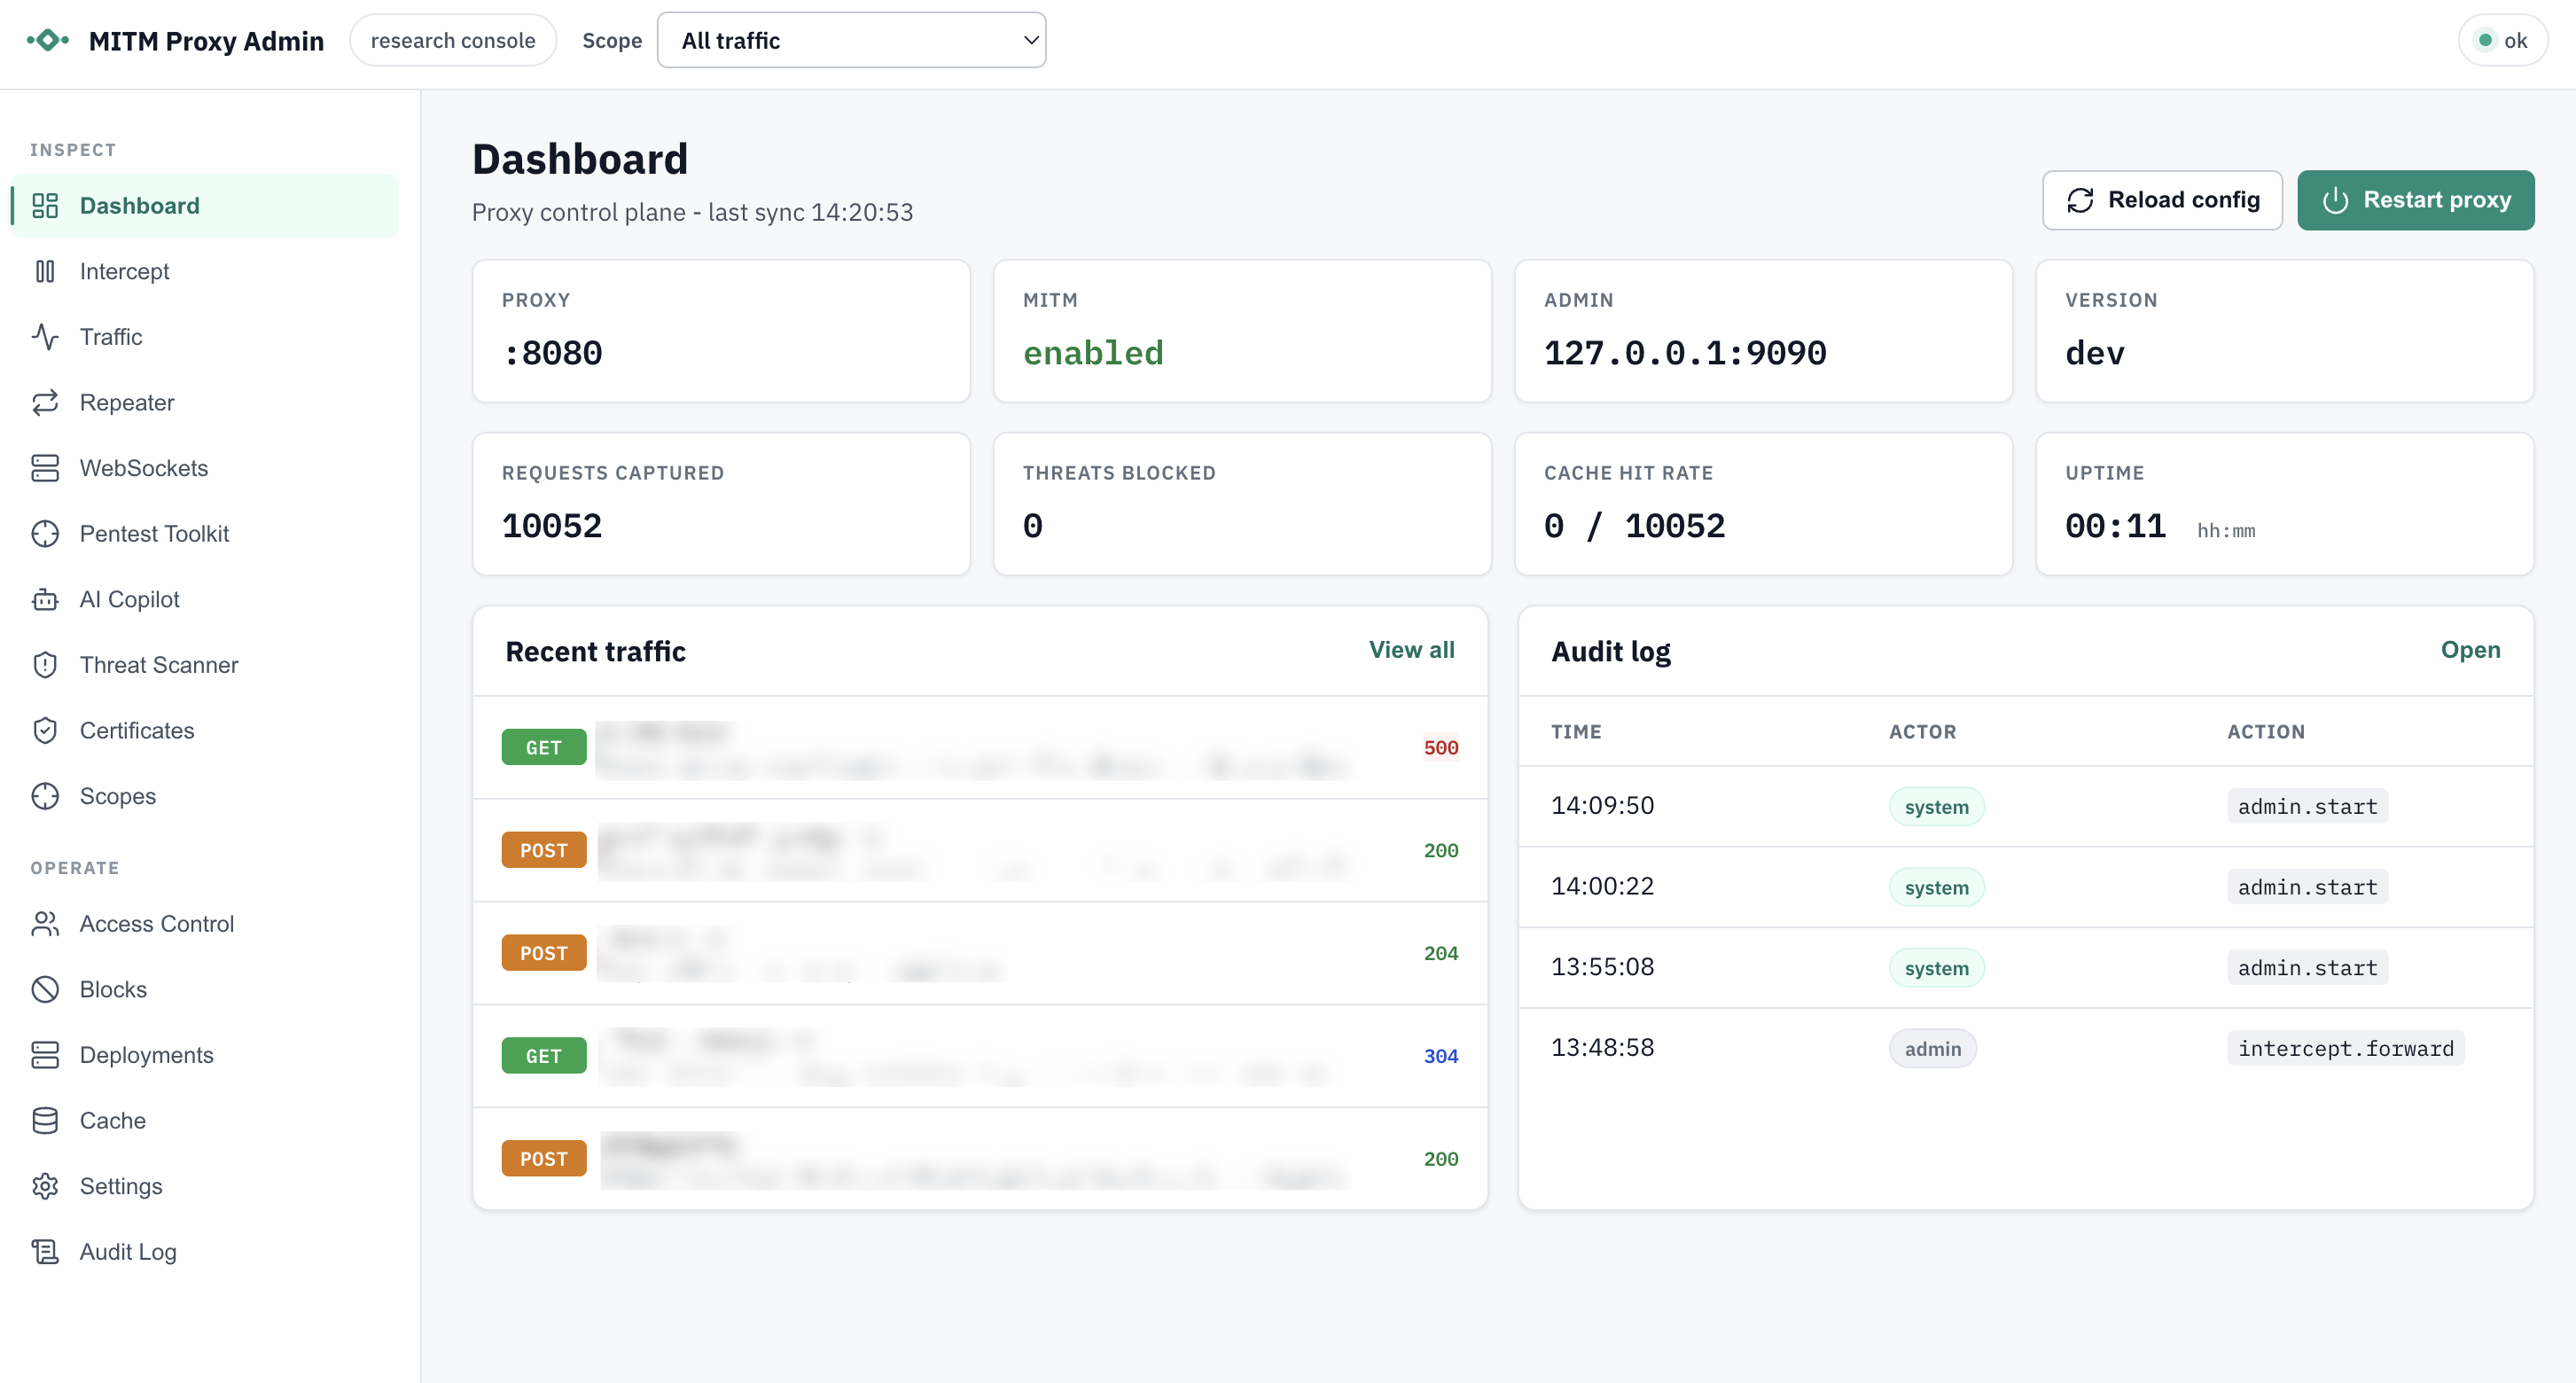 welfordian/mitm-proxy
Proxy MITM HTTP/HTTPS basé sur Go avec interception HTTP/2 et HTTP/1.1, génération de certificats CA locale/par hôte, tunneling CONNECT/WebSocket,…
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.