
Archived
purpleteam-server-scanner
 purpleteam-labs/purpleteam-server-scanner
Composant de scan de serveur de purpleteam
vulnerability-scannersapi-security-testingweb-security+3
purpleteam-labs/purpleteam-server-scannerComposant de scan de serveur de purpleteam
 abedallarawashdeh/htb-twomillion-machine
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application est une implémentation de service GraphQL intentionnellement vulnérable conçue pour apprendre et pratiquer la…
 owasp/offat
Outil automatisé de test de sécurité des API qui génère des tests à partir de spécifications OpenAPI, fuzz les entrées et vérifie la présence de…
 yalcinyolalan/wssat
OUTIL D'ÉVALUATION DE LA SÉCURITÉ DES SERVICES WEB
 0x999-x/jsluicepp
jsluice++ est une extension Burp Suite conçue pour l'analyse passive et active du trafic JavaScript à l'aide de l'outil CLI jsluice.
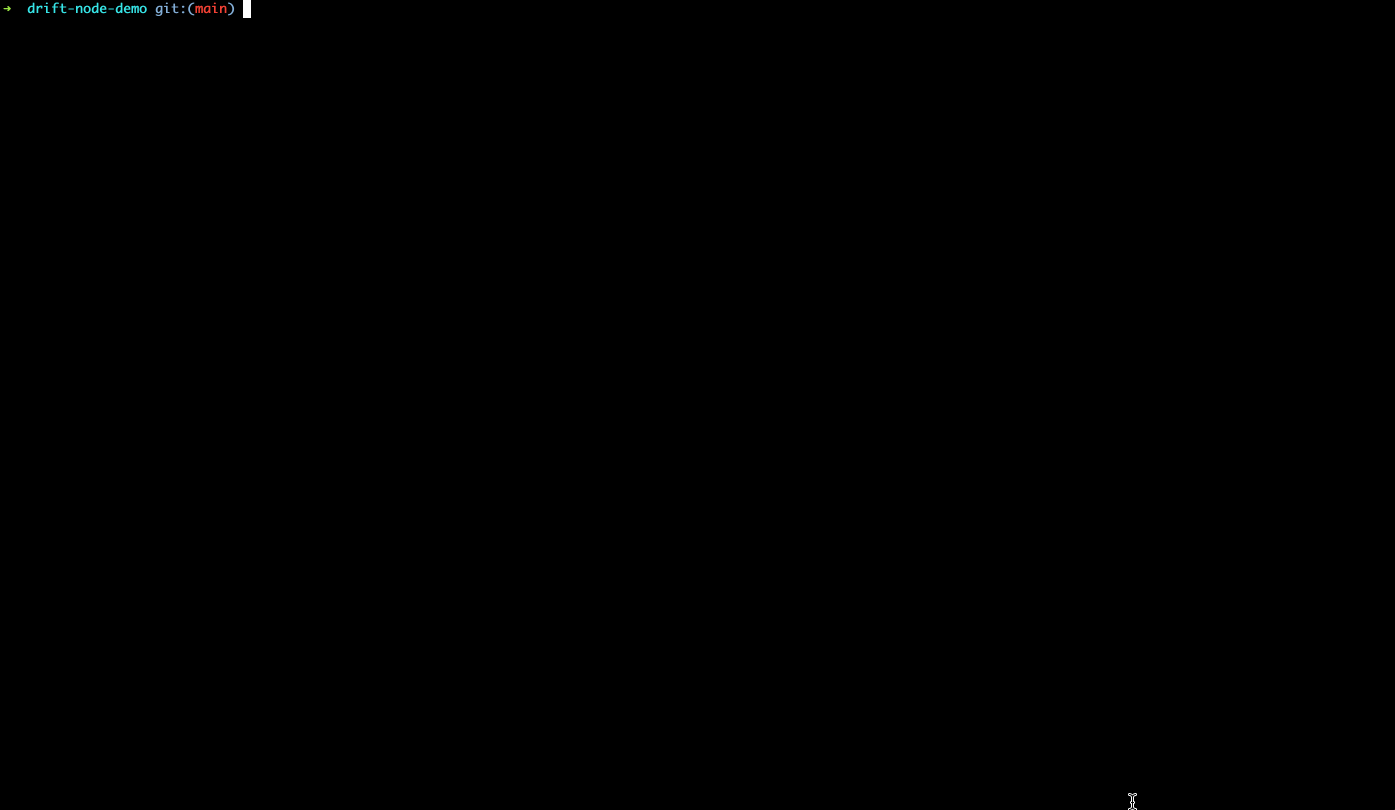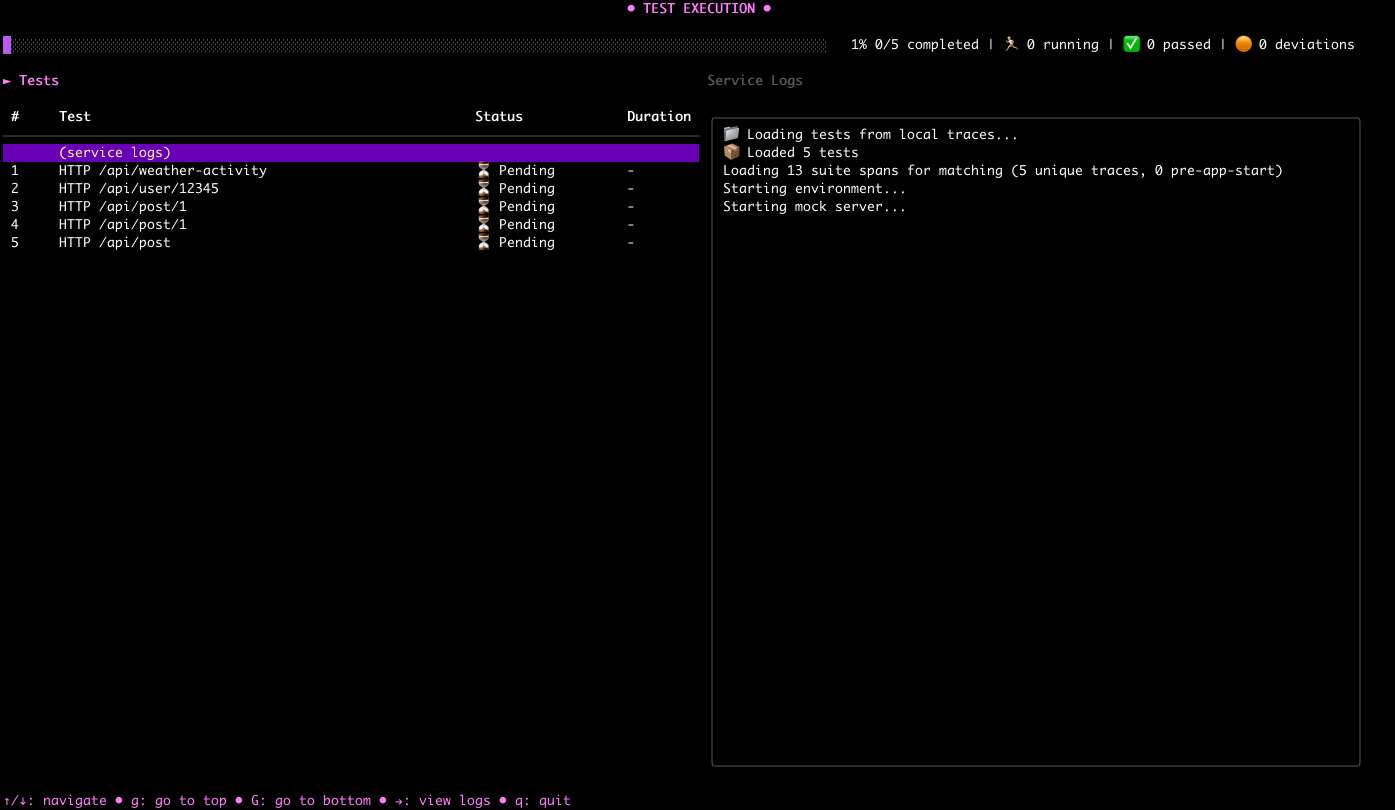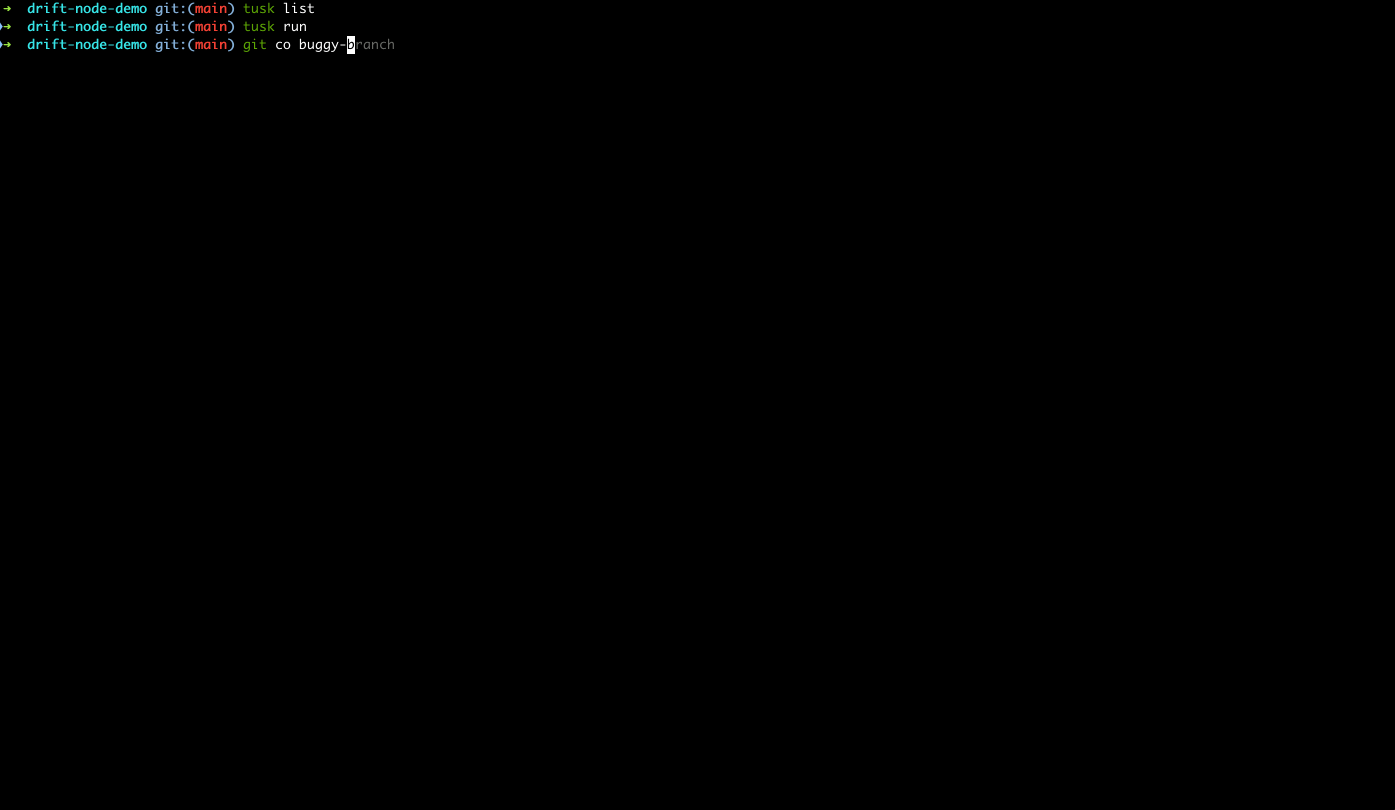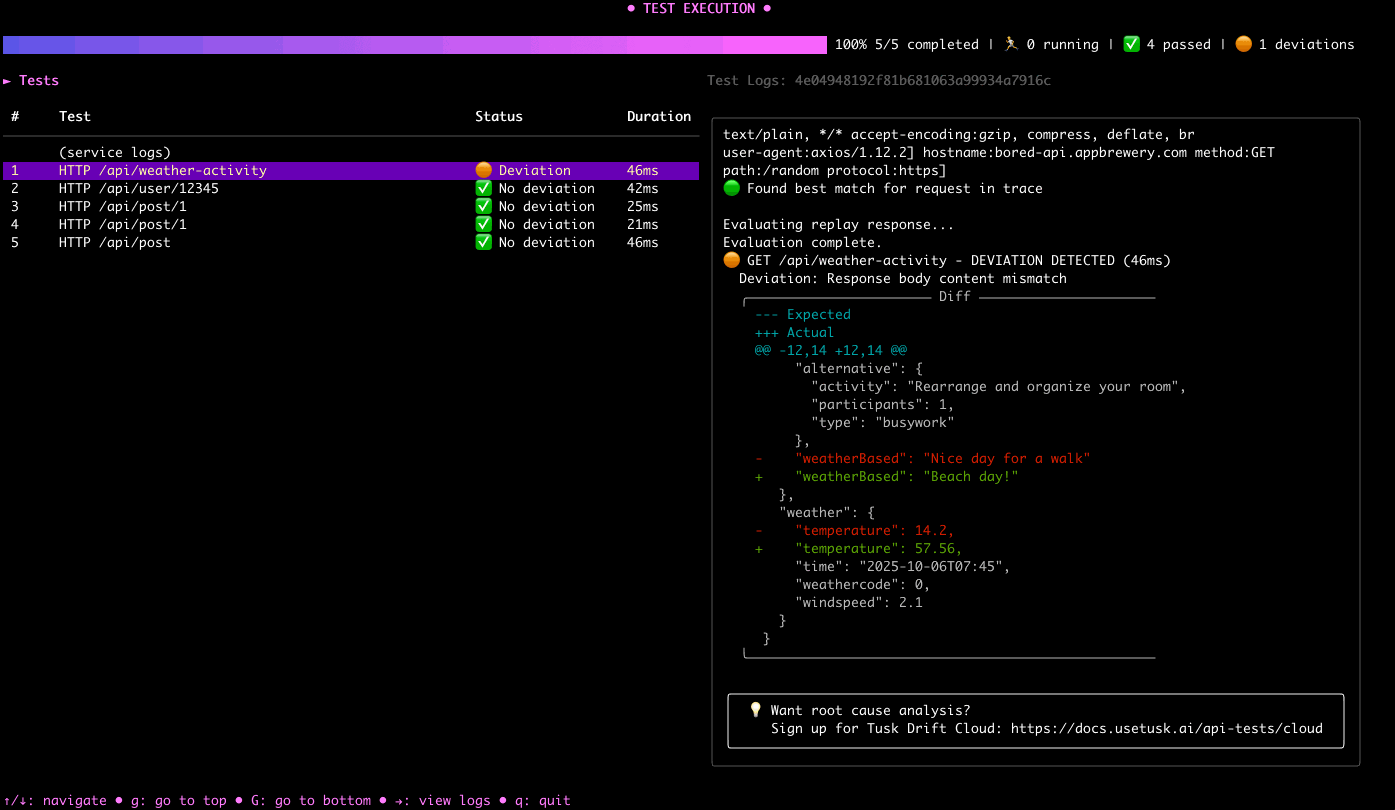 use-tusk/drift-node-sdk
SDK Node.js pour capturer et rejouer les appels API effectués vers/depuis votre service
 hahwul/smugglex
Scanner de contrebande de requêtes HTTP propulsé par Rust.
 greg-randall/wpx
Scanner de sécurité WordPress asynchrone avec contournement de WAF via un navigateur sans tête. Énumère les plugins, thèmes, utilisateurs et…
 purpleteam-labs/purpleteam-app-scanner
Composant de scan d'applications de purpleteam
 httpie/cli
🥧 HTTPie CLI — client HTTP en ligne de commande moderne et convivial pour l'ère des API. Support JSON, couleurs, sessions, téléchargements, plugins…
 ac-pm/inspeckage
Android Package Inspector - analyse dynamique avec hooks API, lancer des activités non exportées et plus. (Xposed Module)
 metlo-labs/metlo
Metlo est une plateforme de sécurité API open source.
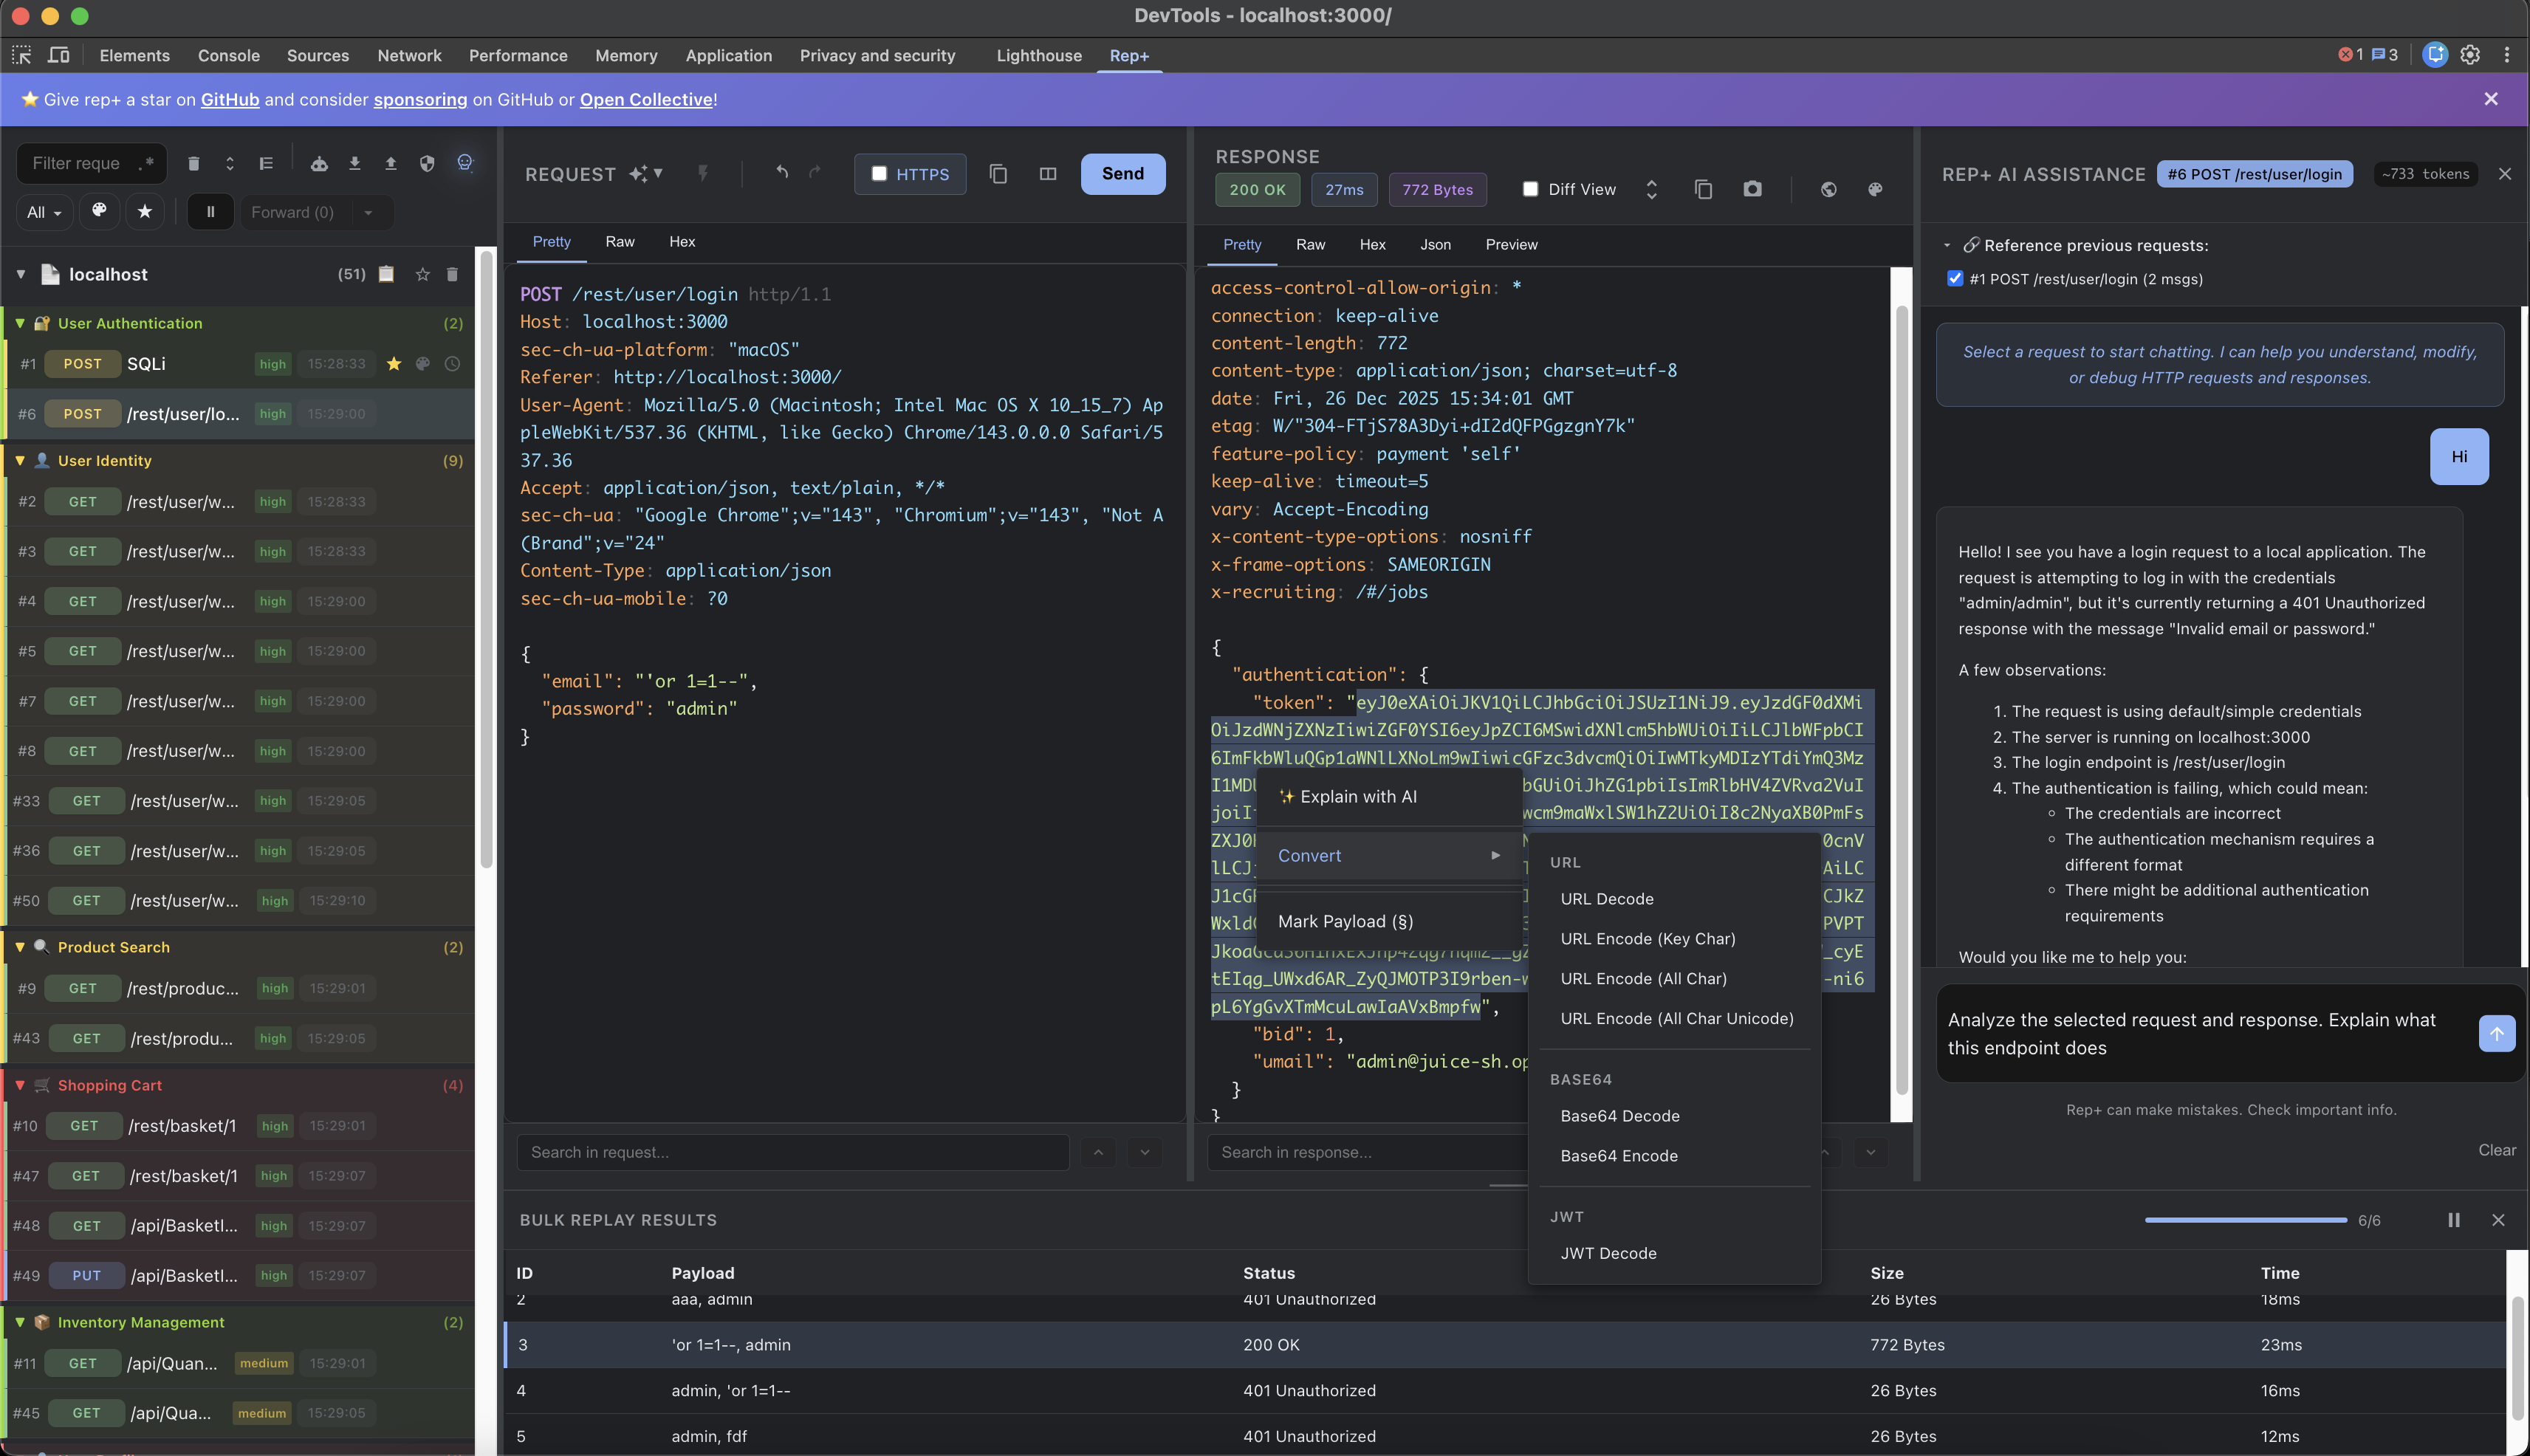 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques
 ethicalhackingplayground/ssrf-king
Extension SSRF pour burp Automatise la détection de SSRF dans toutes les requêtes
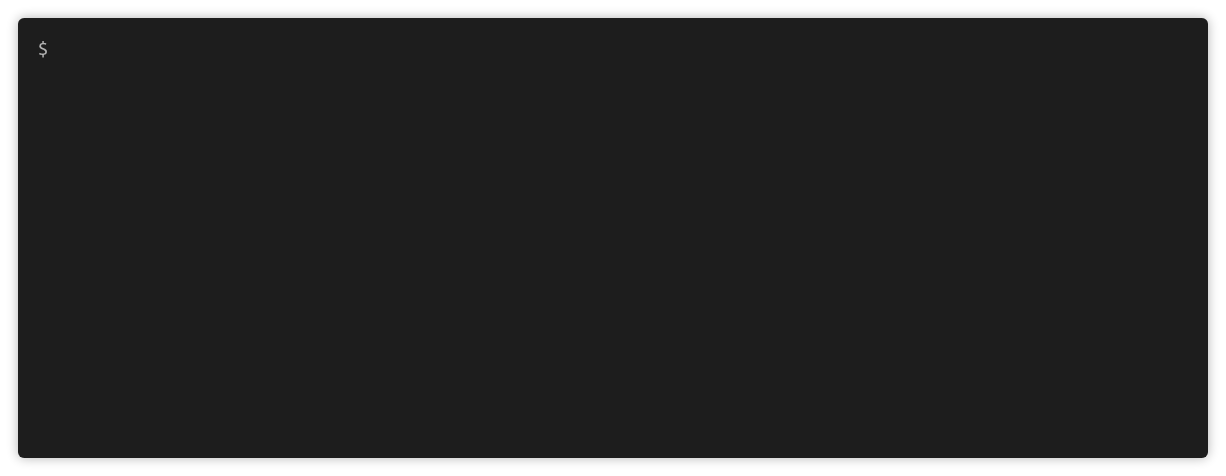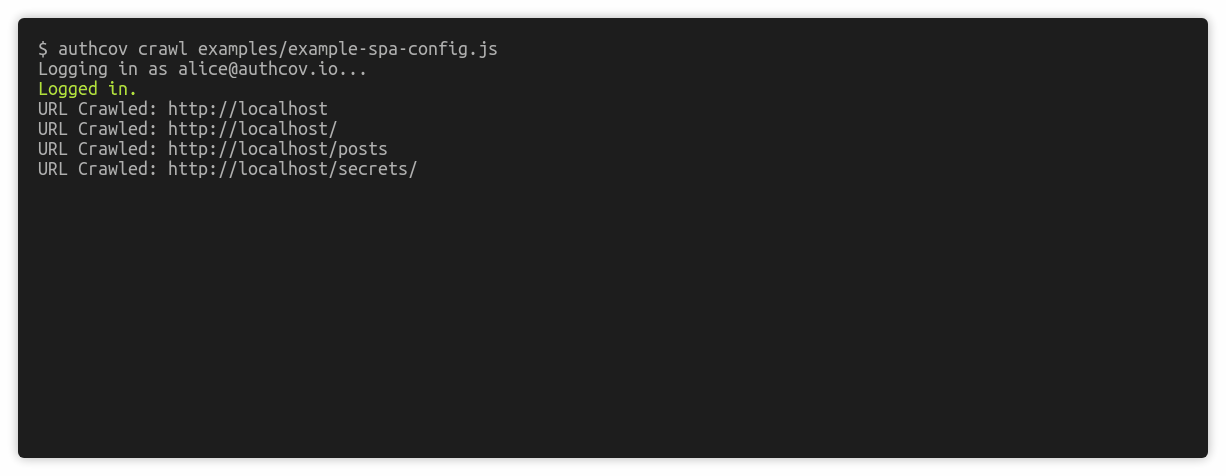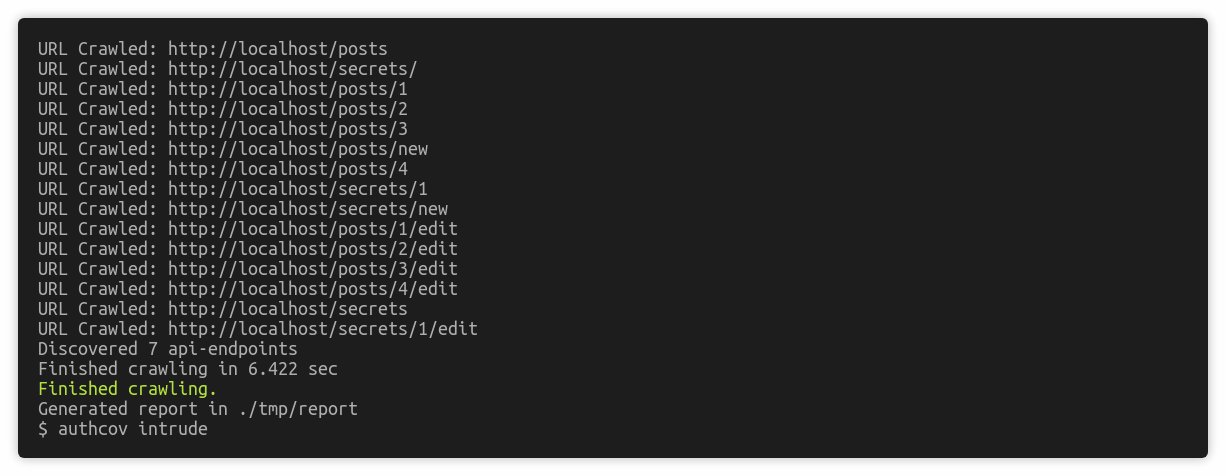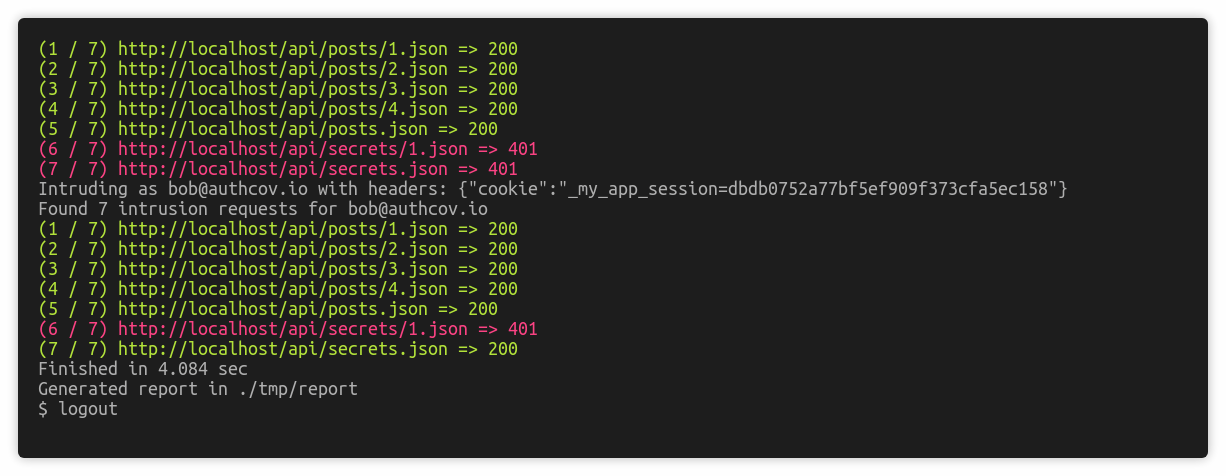 authcov/authcov
Scan de couverture des autorisations d'applications web
 use-tusk/tusk-cli
Suite de tests automatisés avec enregistrement et rejeu de trafic en direct
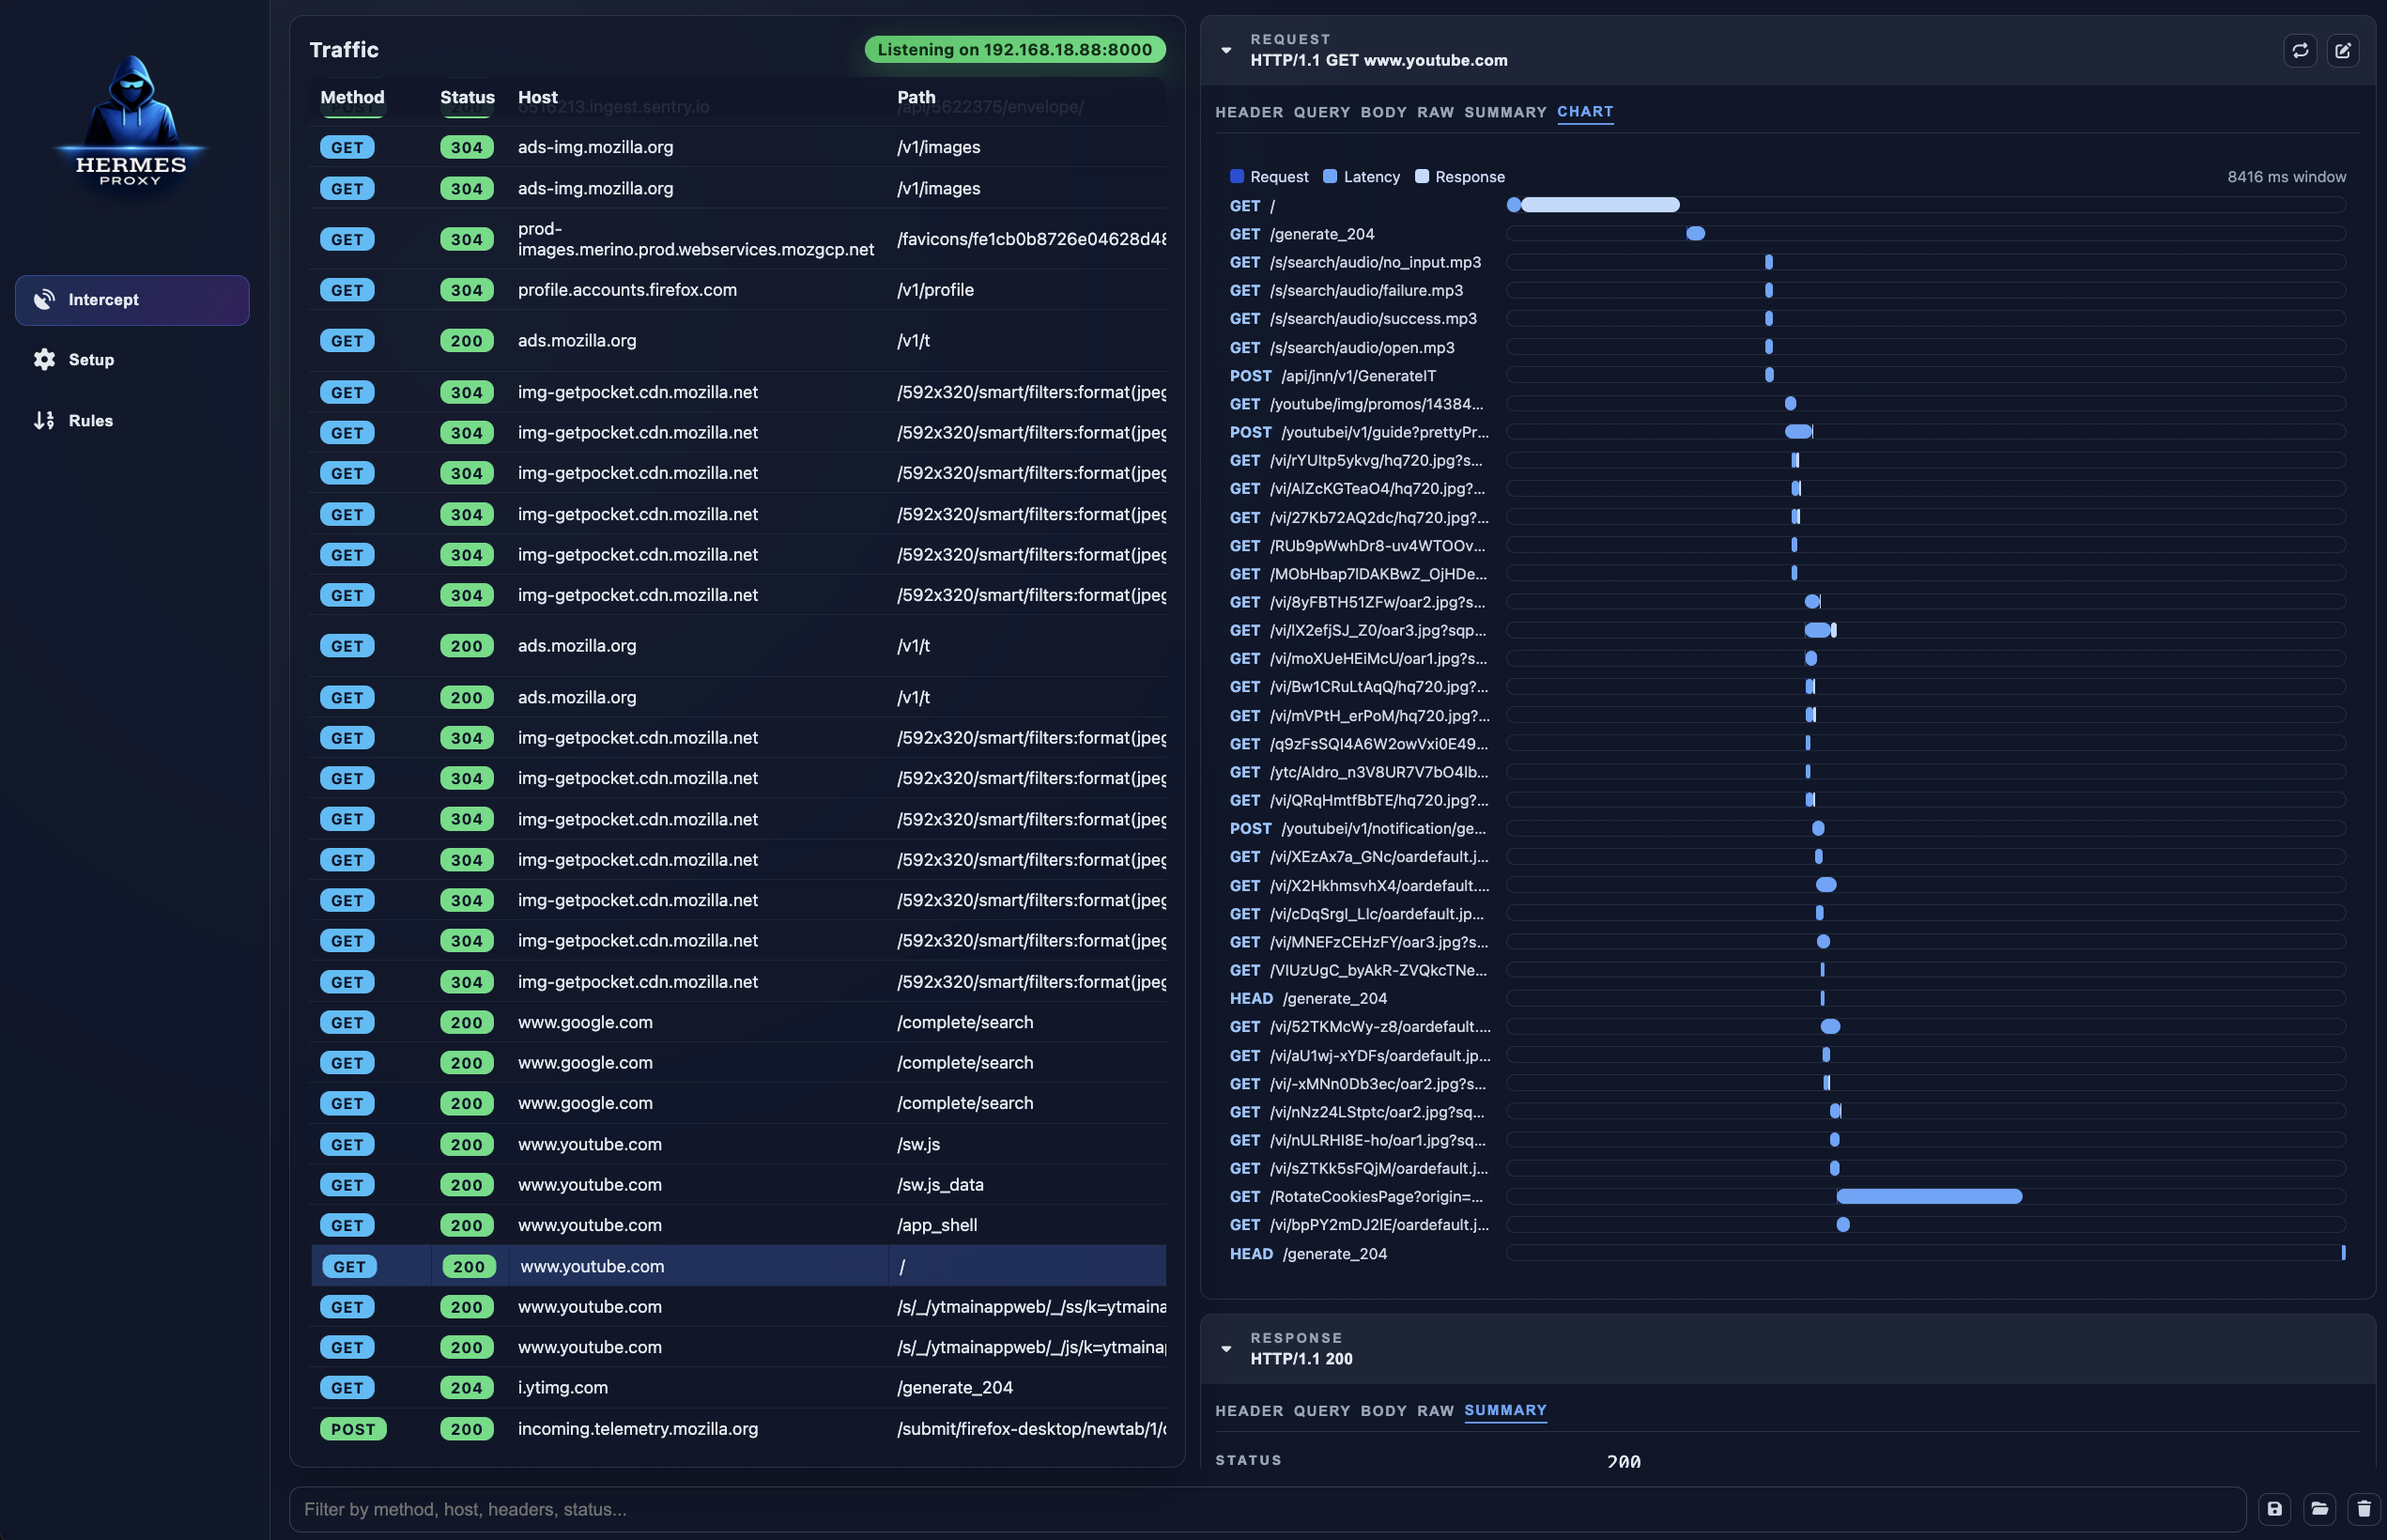 jp/hermes-proxy
Hermes Proxy - Analyseur de trafic HTTP