

rita
 activecm/rita
Real Intelligence Threat Analytics (RITA) est un framework de détection des communications de commande et de contrôle par analyse du trafic réseau.
command-and-controlthreat-intelligenceintrusion-detection+4
619
activecm/ritaReal Intelligence Threat Analytics (RITA) est un framework de détection des communications de commande et de contrôle par analyse du trafic réseau.
 stumpy-dev/stumpy
Bibliothèque Python évolutive pour l'analyse de séries temporelles via les profils matriciels, permettant la découverte de motifs, la détection…
 antropos17/aegis
EDR open source pour agents IA. Surveille les processus, l'accès aux fichiers, l'activité réseau et les anomalies comportementales en temps réel avec…

 pet-projects2845224/open-souce-soc
Laboratoire SOC open source qui collecte et normalise les journaux avec Fluent Bit et Vector, détecte les anomalies via Suricata et OpenSearch, et…
 owasp/agentic-evidence
Projet de référence OWASP pour les preuves de sécurité de l'IA agentique : corrèle l'exécution des agents, l'identité, les appels d'outils et les…
 oyesanyf/oshoosiclaw
Agent autonome de sécurité des endpoints en Rust combinant un pilote Windows Ring-0 et un blocage pré-exécution eBPF sous Linux, la détection YARA,…
 pavel-odintsov/fastnetmon
Capteur DDoS très rapide avec support sFlow/Netflow/IPFIX/SPAN
 aixisstudio/snitch
Moniteur réseau en temps réel + pare-feu sortant — visualisez et bloquez chaque connexion. Priorité à la confidentialité, approche locale, agent de…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 cbuijs/sdproxy
Proxy DNS simple et rapide avec des fonctionnalités pas si simples. Axé sur le transfert DNS routé, le filtrage et le contrôle parental.
 thinkst/canarytokens
Déployez et gérez des honeytokens numériques dans les environnements réseau et cloud pour détecter et alerter sur les accès ou activités non…
 allinurl/goaccess
GoAccess est un analyseur de logs web en temps réel et un visualiseur interactif qui s'exécute dans un terminal sur les systèmes *nix ou via votre…
 yzhao062/pyod
Une bibliothèque Python pour la détection d'anomalies sur des données tabulaires, des séries temporelles, des graphes, du texte, des images et de…
 francescopace/espectre
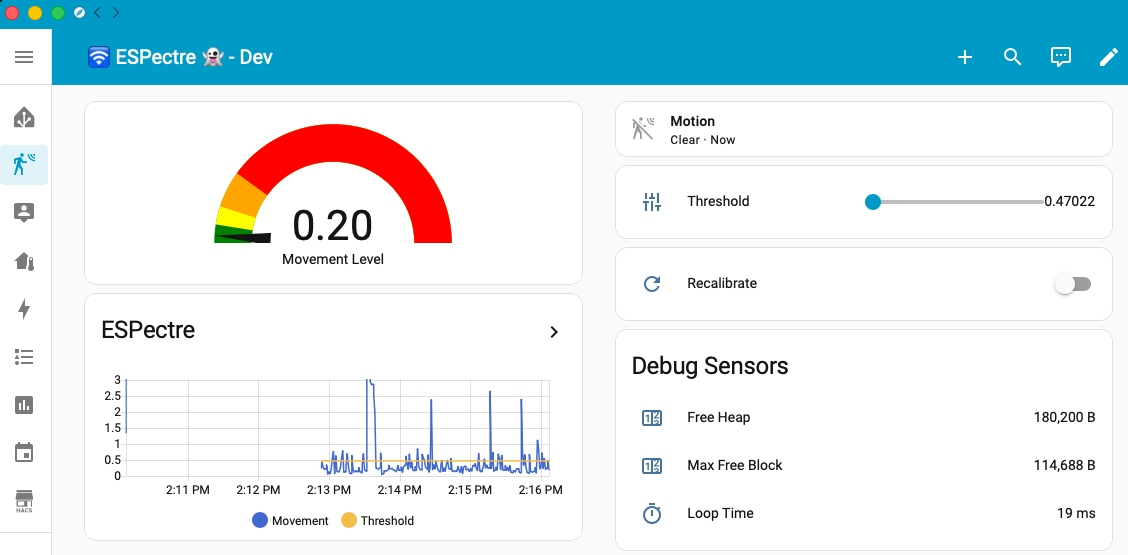
ESPectre - Système de détection de mouvement basé sur l'analyse du spectre Wi-Fi (CSI), avec intégration Home Assistant.
 lethal-forensics/memprocfs-analyzer
Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.
 owasp/aisvs
The AI Security Verification Standard (AISVS) focuses on providing developers, architects, and security professionals with a structured checklist to…
 dragon-lady/netward-standalone
User-space bot and DDoS deflection for small HTTP services
 googlecloudplatform/professional-services
Collection d'exemples de solutions Google Cloud et d'utilitaires opérationnels pour la surveillance des journaux d'audit, la dé-identification DLP,…