Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Aegis — EDR open source pour agents IA. Surveille les processus, l'accès aux fichiers, l'activité réseau et les anomalies comportementales en temps réel avec 110 signatures d'agents et 73 règles de détection. Entièrement local, sans télémétrie. | Kitploit
Outils/GitHubGitHub/antropos17/aegis
Outils DéfensifsSécurité RéseauRenseignement sur les MenacesApprentissage et ÉducationRéponse aux IncidentsSécurité de l'IADétection d'Anomalies
GitHubantropos17/aegis

Aegis

EDR open source pour agents IA. Surveille les processus, l'accès aux fichiers, l'activité réseau et les anomalies comportementales en temps réel avec 110 signatures d'agents et 73 règles de détection. Entièrement local, sans télémétrie.

Voir le dépôt
14220205il y a 2 joursVérifié par Kitploit
Partager
Site web

AEGIS. Vos agents ont accès. Vous méritez la visibilité. Un tableau de bord de sécurité local pour les agents de codage IA.

AEGIS — Voyez ce que font vos agents IA

Vos agents ont accès. Vous méritez la visibilité.

AEGIS regroupe l'activité locale des agents IA dans un seul tableau de bord de bureau. Suivez les processus d'agents détectés Claude Code, Codex, Cursor et autres, enquêtez sur les observations de fichiers sensibles et les connexions réseau, et examinez un projet ou une compétence avant de l'exécuter. Open source. Windows en priorité. Aucun abonnement pour la surveillance.

Télécharger la bêta Windows →   ·   Explorer AEGIS   ·   Voir l'interface

CI status MIT license Windows beta Monitoring data stays local

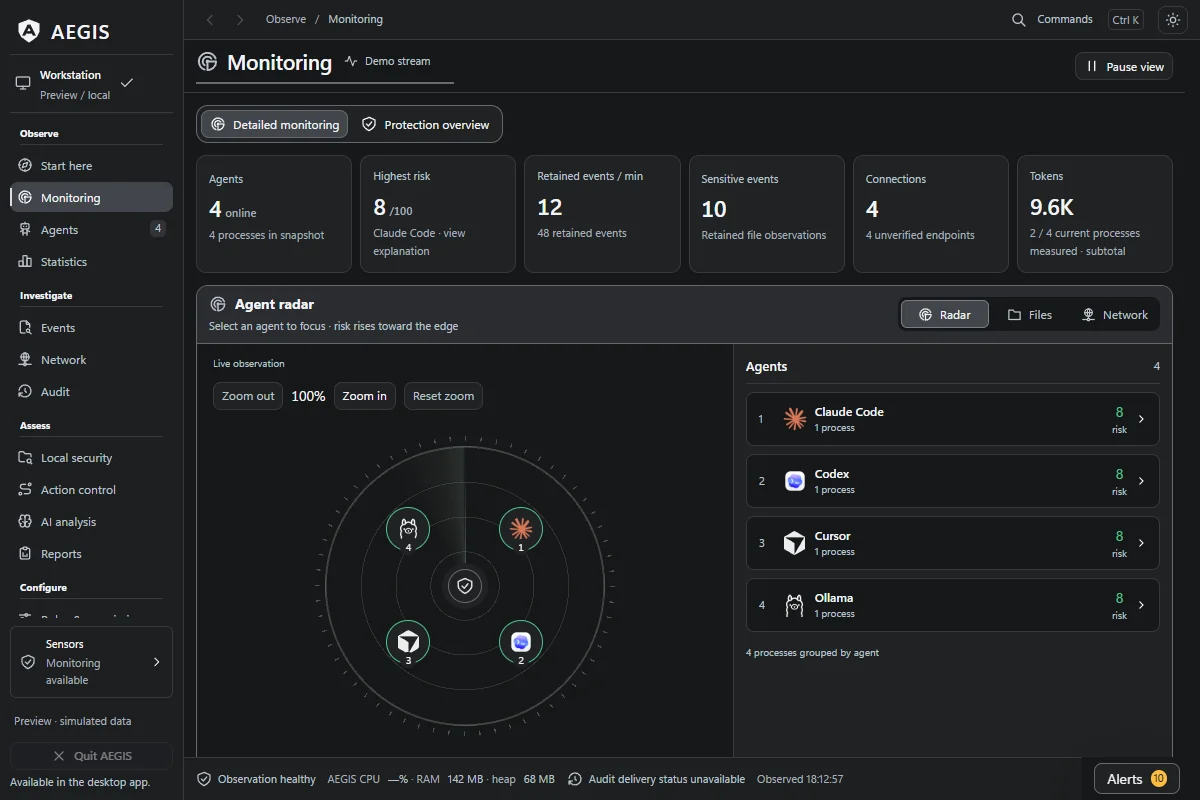
Espace de travail de surveillance AEGIS : activité des agents, graphiques de ressources et outils d'investigation

Aperçu de l'interface avec des données simulées, capturé le 11 octobre 2026. Captures d'écran et provenance.

De « que vient-il de se passer ? » à quelque chose que vous pouvez inspecter

  • Suivez l'agent derrière l'activité. Explorez les processus détectés, les arborescences parent/enfant, les observations de fichiers et les points de terminaison TCP en un seul endroit.
  • Enquêtez sur l'activité sensible. Ouvrez une alerte, examinez ses preuves et son attribution, puis conservez un rapport pour un examen ultérieur.
  • Vérifiez un projet avant la prochaine exécution. Examinez un projet, une compétence ou un profil d'agent sélectionné pour les constats statiques, les preuves de configuration et les modifications depuis un instantané enregistré.
  • Comprenez l'utilisation de Claude Code. Inspectez les sous-totaux de jetons mesurés à partir des sessions locales correspondantes et les coûts estimés aux côtés des graphiques de ressources.
  • Ajoutez des contrôles là où vous le souhaitez. Configurez des politiques d'action explicites et des passerelles MCP de validation pour les routes sélectionnées. Portée et configuration.

La surveillance fonctionne sans plugin d'agent. Elle observe et enregistre ; le blocage automatique nécessite une route prise en charge configurée séparément. La reconnaissance et l'attribution peuvent être incomplètes. Windows est la plateforme principale ; macOS et Linux restent expérimentaux. Capacités et limites.

Installer · Utiliser AEGIS · FAQ · Feuille de route · Documentation · Contribuer

Version source actuelle : 0.25.0-beta Chaque installateur contient les fonctionnalités à son tag de version. Vérifiez votre téléchargement · Préparation à la bêta

Points forts de la 0.25.0-beta

La bêta Windows publiée le 12 novembre 2026 (UTC) inclut un manifeste d'installateur signé et ces améliorations :

  • Choisissez parmi huit langues d'interface. L'anglais, le portugais brésilien, l'espagnol, le français, l'allemand, le japonais, le chinois simplifié et le russe sont disponibles dans les Paramètres. Les six nouveaux catalogues utilisent des traductions automatiques avec des corrections ciblées ; les messages manquants reviennent à l'anglais. Détails des langues.
  • Lisez les notifications d'anomalie traduites. Les notifications d'anomalie utilisent désormais le catalogue de traduction de l'interface, avec un repli vers l'anglais pour les messages manquants.
  • Lisez les résultats capturés dans la locale sélectionnée. Les horodatages de sécurité locale, de résultats importés et de capture de conteneur suivent la langue d'interface sélectionnée.

La version conserve le remplacement plus sûr des exports JSON/CSV, l'incertitude explicite sur les tarifs, la comparaison des résultats de sécurité locale et la route explicitement configurée de la console propriétaire Windows. Les notes de version listent également les mises à jour des dépendances d'exécution et de développement.

Le registre de préparation distingue l'intégrité de la version, les vérifications des sources et les scénarios d'exécution testés sur des paquets antérieurs spécifiques.

Commencer ici

Pour une première session sur ordinateur de bureau : installez une bêta vérifiée, ouvrez Surveillance pendant l'exécution de votre agent de codage, puis sélectionnez un agent pour inspecter son activité observée. Pour un examen avant d'exécuter du code inconnu, ouvrez Sécurité locale et sélectionnez le dossier du projet. Aucune clé API de fournisseur n'est nécessaire pour ces workflows.

Votre prochaine étapeOù aller
Explorer l'interfaceVoir les captures d'écran sans installer, ou lancer l'aperçu navigateur depuis les sources. Les deux utilisent des données simulées.
Utiliser l'application de bureau WindowsChoisir une version publiée et vérifier son installateur, puis suivre les workflows de bureau.
Aider à améliorer AEGISTrouver une contribution selon vos compétences, consulter les PR actives pour éviter les doublons, ou poser une question.

Ce que fait AEGIS

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →