system_bt_AOSP10_r33_CVE-2020-0377

Pile Bluetooth Android (Fluoride) avec un correctif pour CVE-2020-0377, traitant une vulnérabilité Bluetooth dans AOSP 10.

Pile Bluetooth Android (Fluoride) avec un correctif pour CVE-2020-0377, traitant une vulnérabilité Bluetooth dans AOSP 10.

Bibliothèque de capacités POSIX.1e pour Android 10, qui traite de CVE-2023-2603 avec des outils pour définir et obtenir les capacités des processus…

Lab Exploit (CVE-2021-521) : L'application utilise la réflexion Java pour accéder aux composants système d'Android, récupérant la liste de toutes les…

Preuve de concept de vulnérabilité Android NFC exploitant CVE-2021-0594 pour l'élévation de privilèges sur AOSP 10.

SQLi CVE-2019-5454

Preuve de concept d'exploit pour CVE-2020-0137 ciblant la base du framework Android 10 (AOSP R33), démontrant une vulnérabilité d'élévation de…

Rétro-ingénierie de l'unité centrale de la BYD Dolphin — bus CAN, AVAS, clés NFC, OTA, et plus encore. DiLink 3 / Android 10.

Application Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10

Rootez un émulateur Android Studio en patchant son ramdisk avec Magisk — en pur Go.

Analyseur de snapshots AOT Dart piloté par configuration qui exporte des symboles et des structures compatibles blutter pour IDA, radare2 et Frida,…

DEX → Décompilateur Java en Rust — analyse rapide et progressive, CLI bilingue

Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C

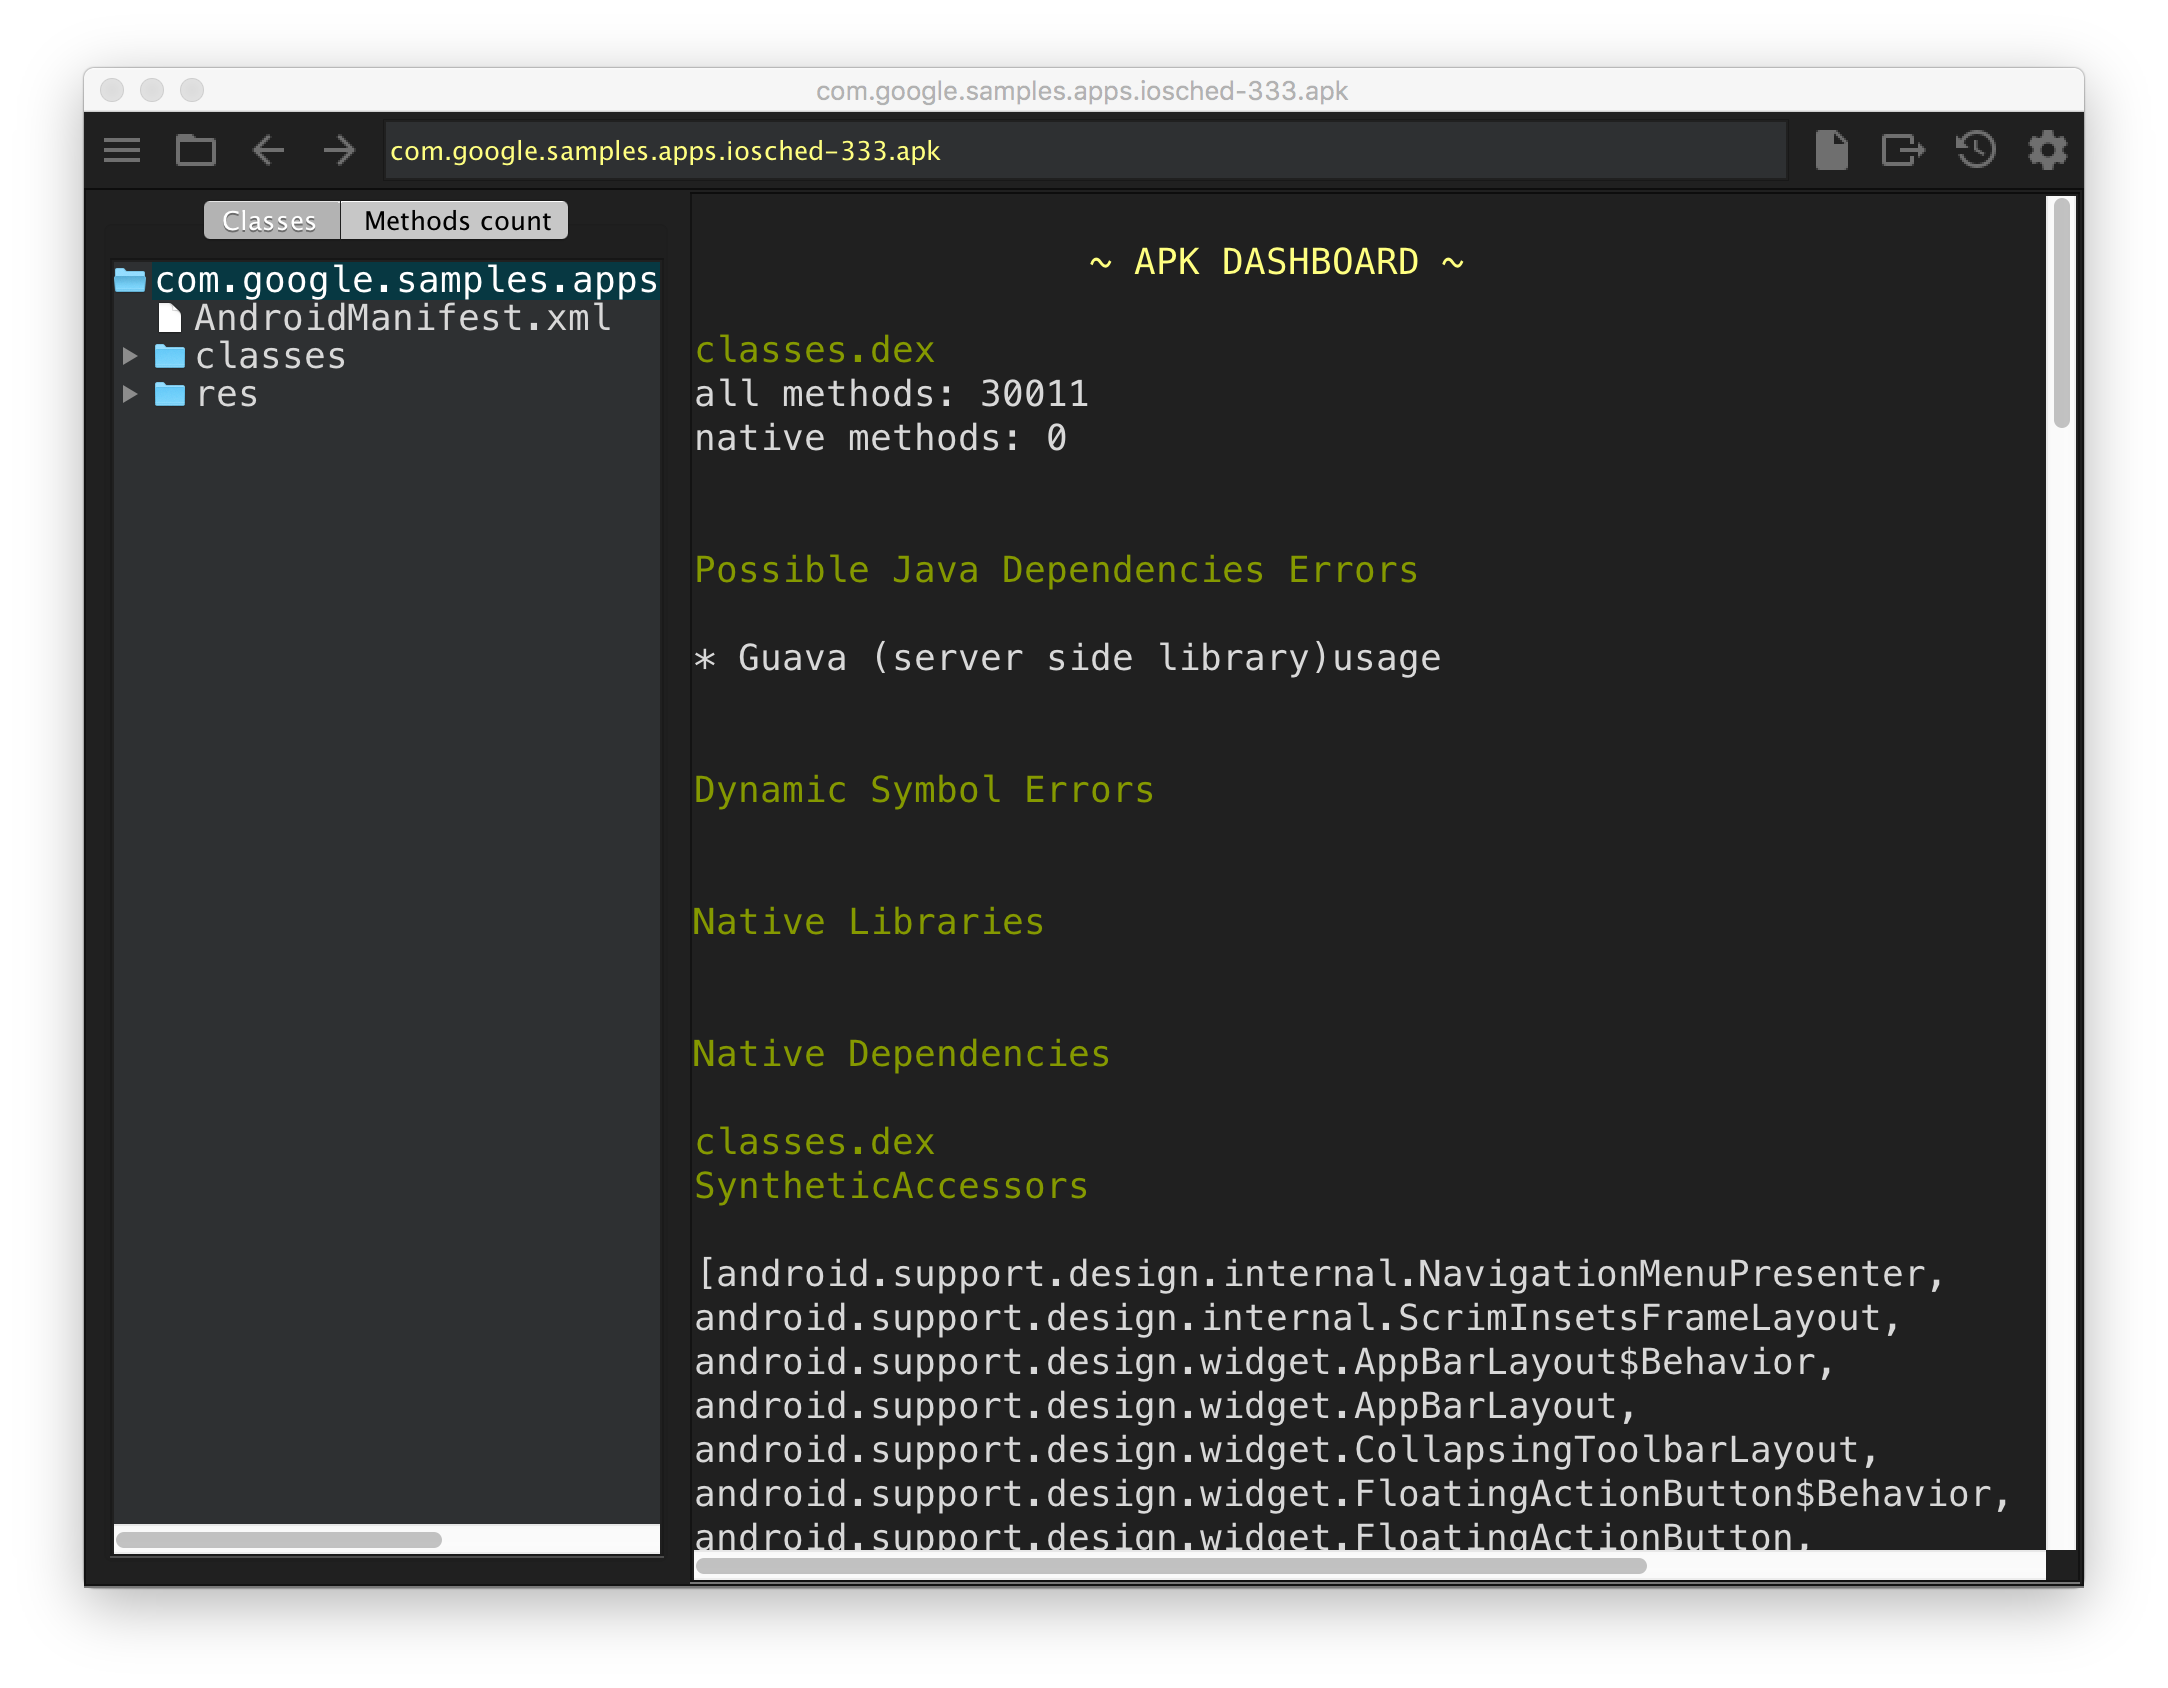
Visionneuse de bytecode Android et Java


Ceci est un SMS And Call Bomber pour Linux et Termux

Outil d'administration à distance Android

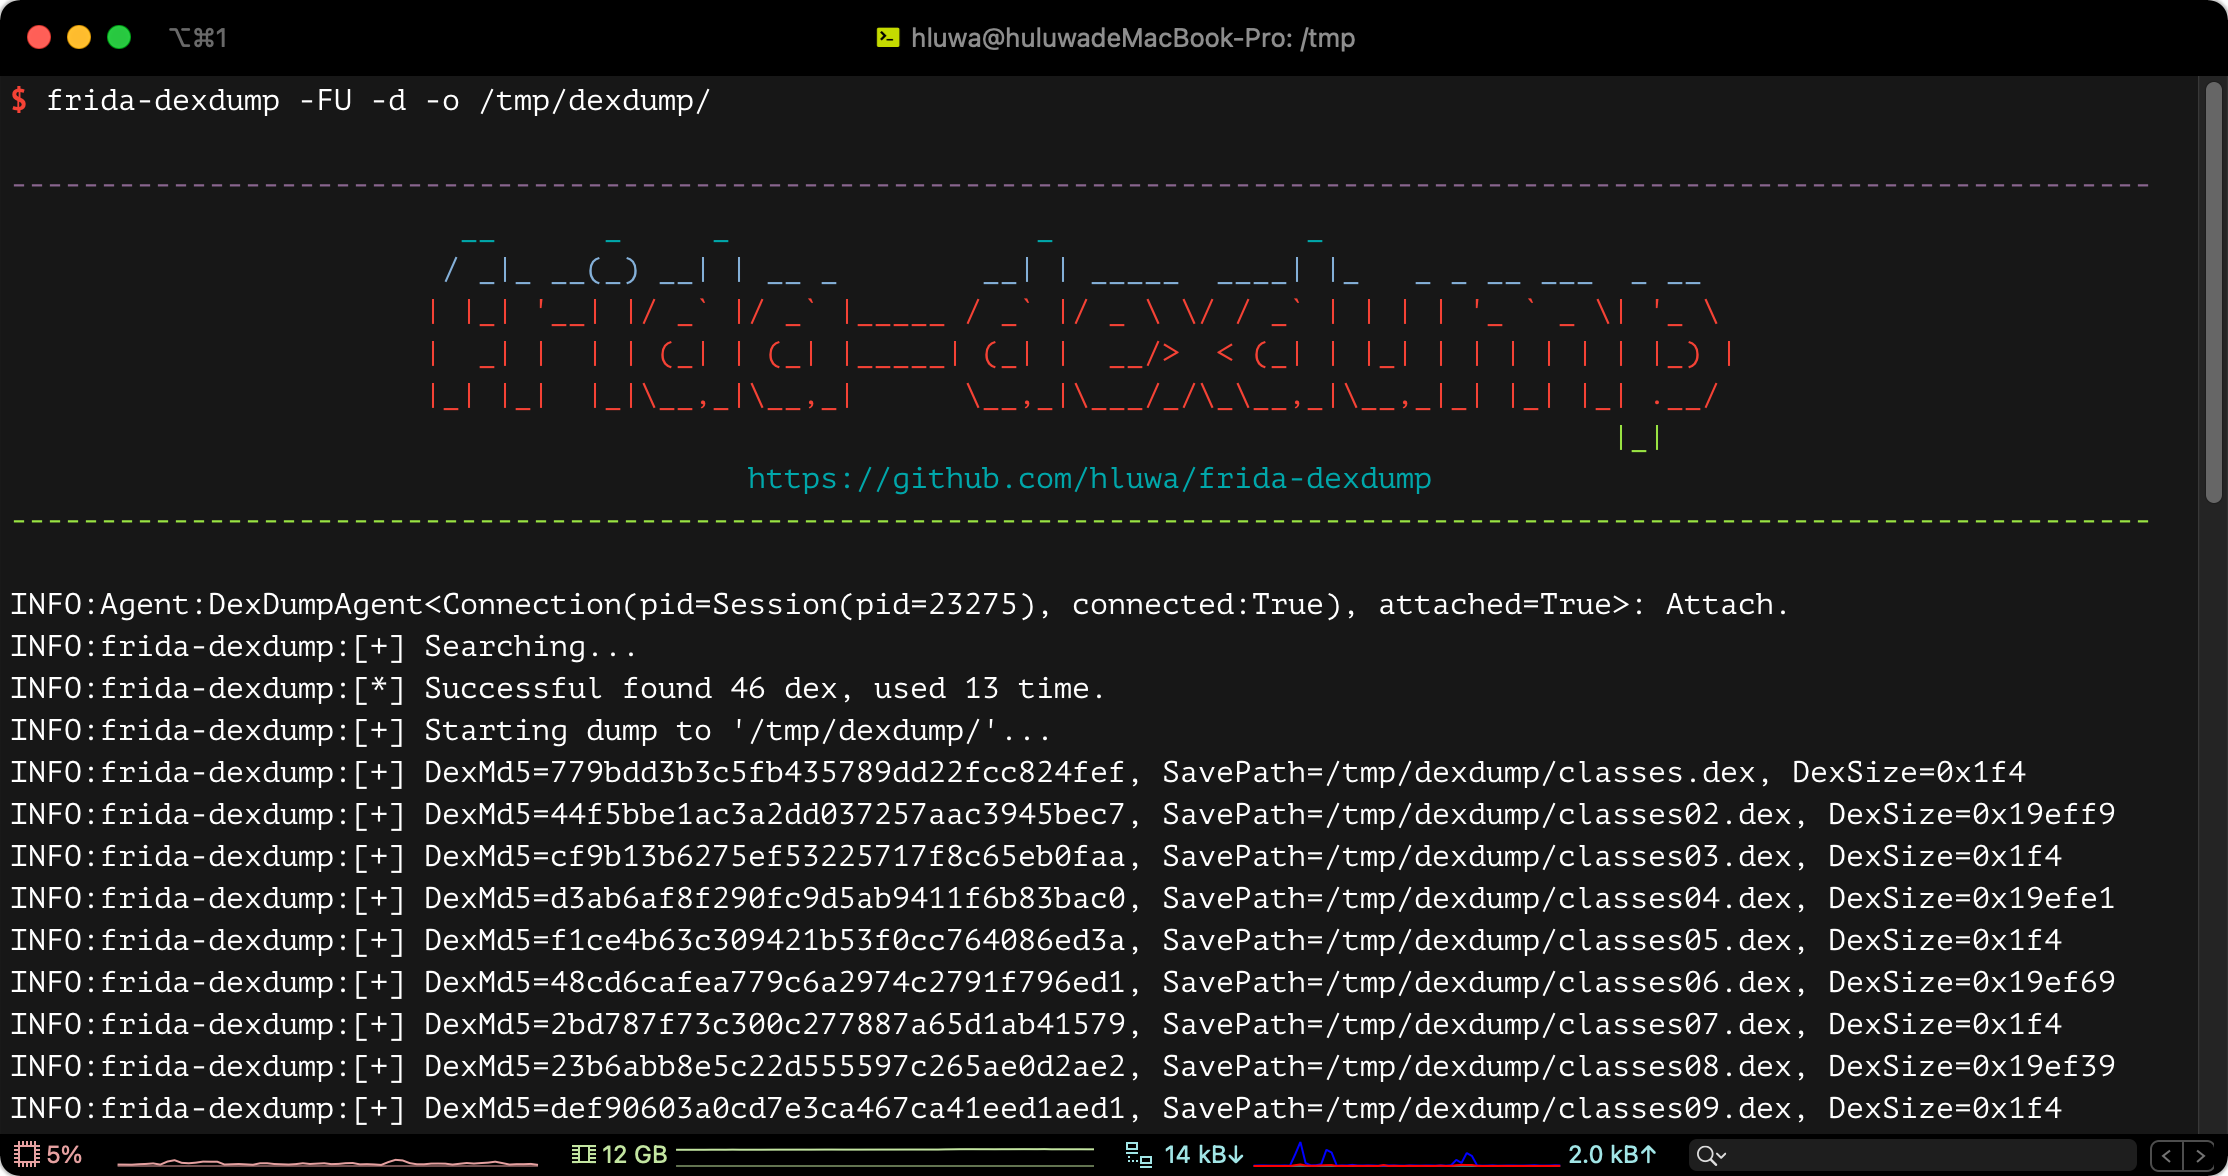
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.

Traduit le bytecode Dalvik (DEX/APK) en bytecode Java équivalent, permettant aux outils d'analyse Java de traiter les applications Android avec une…