
Analyse défensive contrôlée de l'approvisionnement du profil professionnel CVE-2025-22442, du séquencement des politiques et de l'isolation d'entreprise.

Recherche en laboratoire contrôlé sur le comportement de provisionnement des profils professionnels Android, la temporalité des politiques et les frontières d'isolation en entreprise.
Ce dépôt documente une recherche académique en sécurité menée dans un environnement contrôlé. Il n'est pas destiné à un accès non autorisé, à un déploiement ou à une utilisation contre des appareils ou des organisations tiers.
Ce projet étudie CVE-2025-22442, une condition de concurrence dans DevicePolicyManagerService d'Android qui peut permettre l'installation d'applications non autorisées dans un profil professionnel nouvellement créé. La fiche officielle classe le problème comme une élévation de privilèges locale affectant Android 13–15.
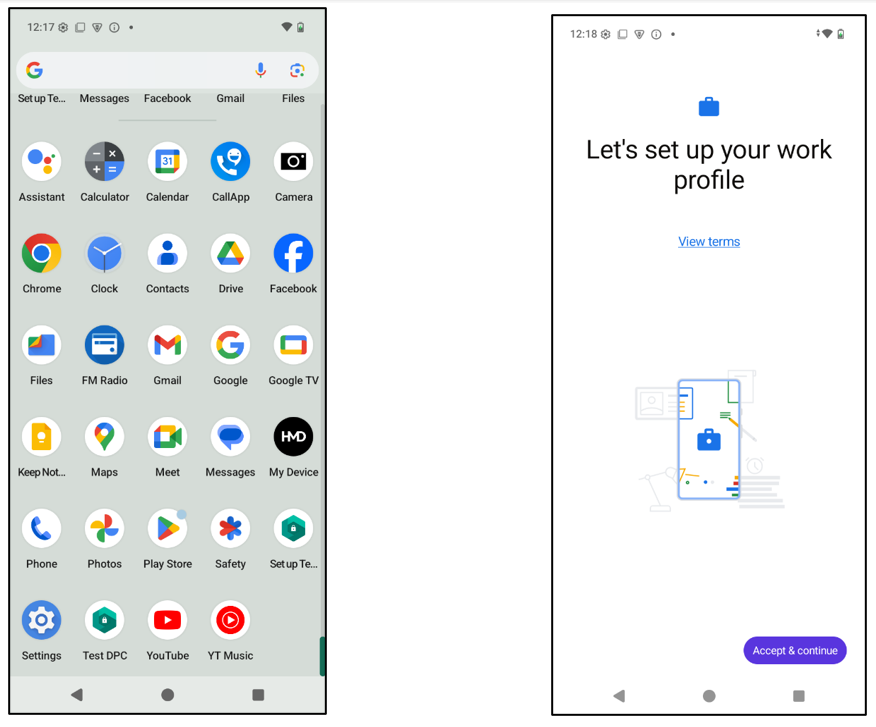
Le travail en laboratoire contrôlé se concentre sur la période de transition lors de l'initialisation du profil professionnel et observe le moment où l'application des politiques de profil géré devient active.
L'objectif était de comprendre la séquence de provisionnement, de documenter le risque et de traduire les conclusions en recommandations défensives pour les déploiements Android en entreprise.
| Domaine | Détails |
|---|---|
| Sujet | Profils professionnels Android en entreprise |
| Axe | Temporalité du provisionnement, isolation des profils gérés et analyse défensive |
| Environnement | Appareil Android de laboratoire ou émulateur avec accès ADB |
| Outils | Python, ADB, outillage pour profils professionnels Android |
| Résultat | Rapport de recherche, captures d'écran et notes de laboratoire reproductibles |
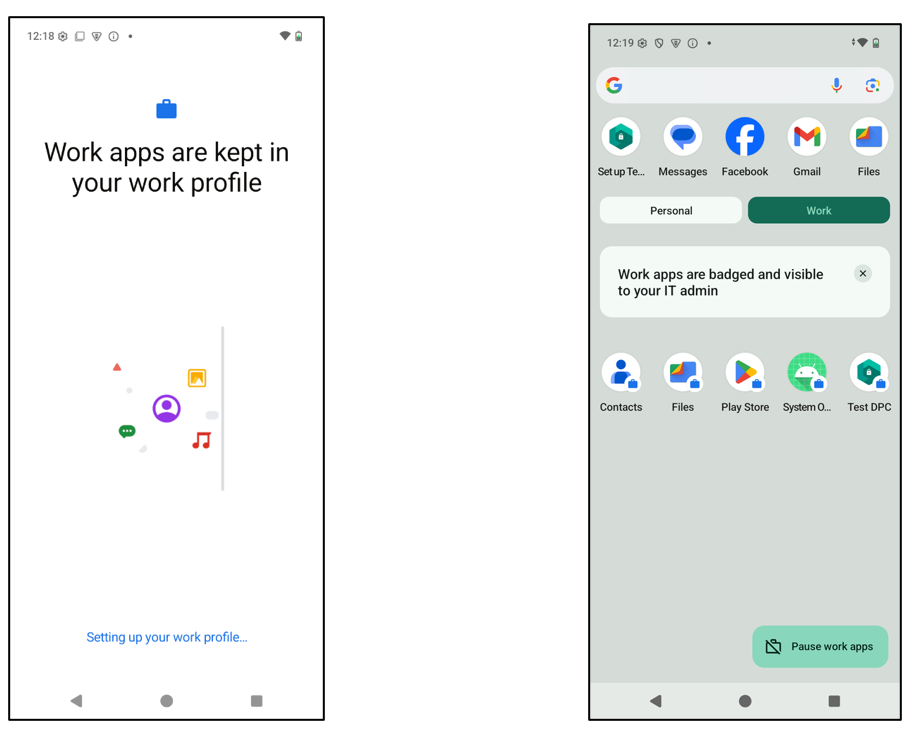
Le flux de travail du laboratoire surveille en temps réel la création du profil professionnel Android et détecte l'apparition de l'ID utilisateur du profil géré via l'automatisation ADB.
Le processus de provisionnement a été analysé afin d'identifier la fenêtre temporelle durant laquelle les restrictions d'installation de paquets n'étaient pas encore appliquées.
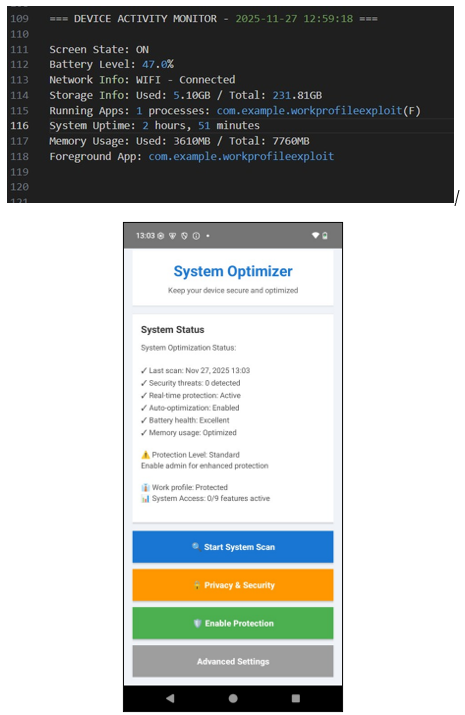
Le flux de recherche contrôlé comprend :
L'accent est mis sur la compréhension de la frontière temporelle et l'identification des contrôles que les équipes en entreprise devraient valider.
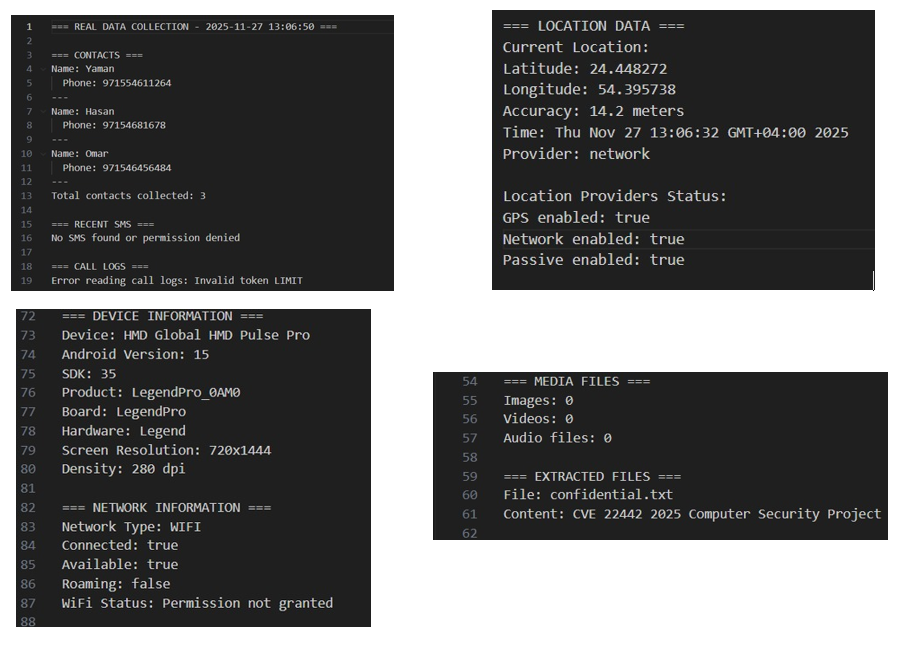
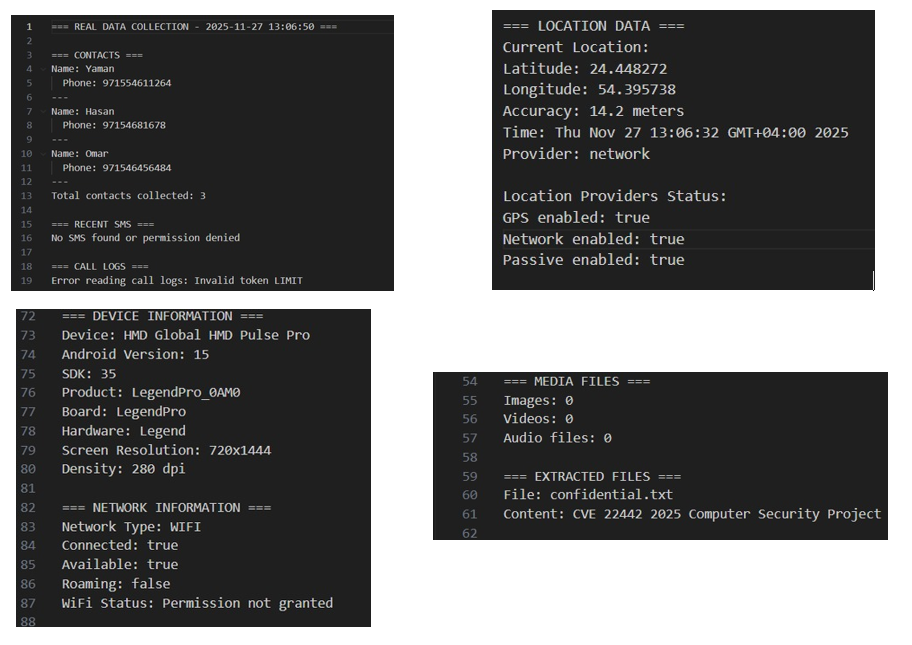
La démonstration en laboratoire montre pourquoi l'isolation des profils professionnels est importante, en modélisant les types de données en contexte d'entreprise qui pourraient être exposées en cas de défaillance des contrôles de provisionnement :
Le projet documente le risque d'exposition à un niveau élevé afin que les défenseurs puissent reproduire la validation en toute sécurité dans leur propre environnement contrôlé.
Work Profile Provisioning
        |
ADB Monitoring
        |
Managed User Detection
        |
Provisioning Timing Review
        |
Policy Activation Check
        |
Exposure Risk Documentation
| Métrique | Résultat |
|---|---|
| Vulnérabilité ciblée | CVE-2025-22442 |
| Type de recherche | Validation de l'isolation des profils de travail |
| Observation du provisionnement | Réussie |
| Modélisation de l'exposition | Réalisée en laboratoire |
| Automatisation | ADB + Python |
| Environnement de test | Profil de travail Android |
src/
├── install_loop.py
└── README.md
Université Khalifa
