android_demystification_toolbox

ADT est un ensemble d'outils conçu pour aider à modéliser le comportement des applications, rechercher et tester les vulnérabilités de sécurité, et…

ADT est un ensemble d'outils conçu pour aider à modéliser le comportement des applications, rechercher et tester les vulnérabilités de sécurité, et…

Cette application vérifie si votre appareil est encore vulnérable à CVE-2015-3825 / CVE-2015-3837, alias "Une classe pour les gouverner tous", en…

APK décompilateur et scanner de secrets pour la recherche en sécurité Android ! Extrayez les clés API divulguées, les identifiants codés en dur et…

Bibliothèque Tor basée sur Rust pour Android et iOS, offrant une API standard pour intégrer le runtime Arti Tor dans les applications mobiles, afin…

Implémentation open-source côté téléphone d'Android Auto avec rétro-ingénierie de protocole, authentification mutuelle TLS, projection vidéo H.264,…

Simple exploit pour la vérification de CVE-2015-6606

Un outil pour analyser les appareils Android afin de détecter la faille Qualcomm récemment exploitée CVE-2026-21385, offrant un moyen simple et…

Atelier de formation pratique à la sécurité Android OWASP avec 78 modules MASVS/MASTG associant des applications vulnérables, sécurisées et…


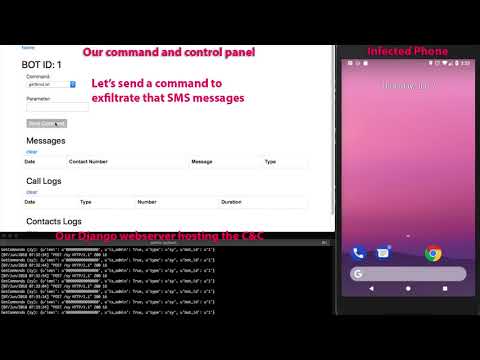
Un malware Android rétro-ingénié, et ceci est un serveur C&C pour celui-ci.

Extrayez les assemblys managés (.NET) d'un assembly store MAUI Android.

Guide pas à pas pour créer des kernels Kali NetHunter personnalisés pour Android : récupération des sources, choix de la toolchain, compilation…

Laboratoire Android pédagogique pour le détournement d'intent implicite de la CVE-2023-31014

Un projet Android de démonstration présentant le chargement dynamique de DEX à l'aide de DexClassLoader, PathClassLoader et l'exécution en mémoire. À…

Coffre-fort de mots de passe chiffré local-first pour Android, avec accès par mot de passe principal, prise en charge de la clé de récupération,…

Android CVE-2024-0044, 43093, 23706 analyse de vulnérabilité et environnement de laboratoire PoC

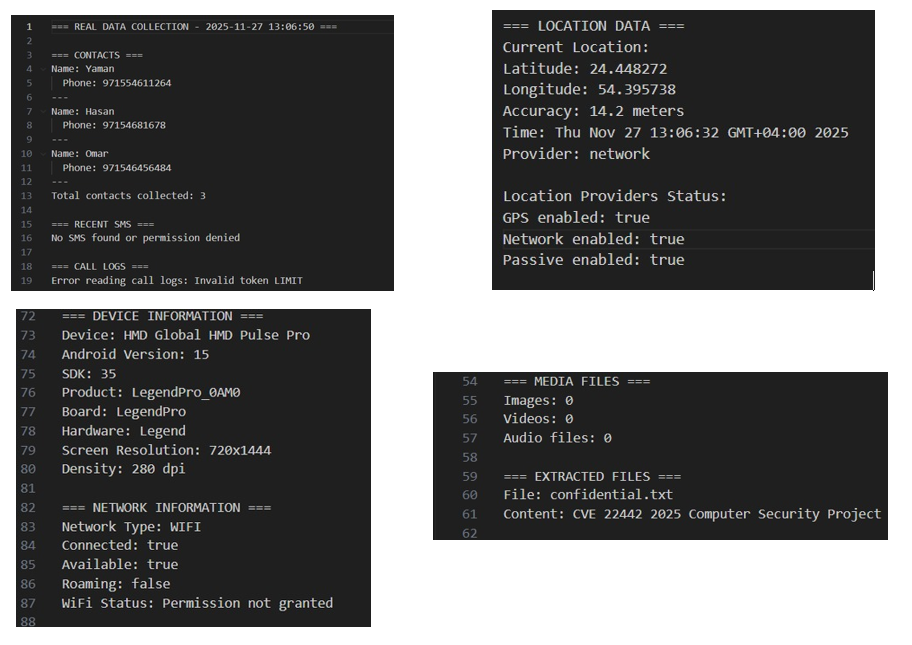
Controlled defensive analysis of CVE-2025-22442 work-profile provisioning, policy timing, and enterprise isolation.

A poc for a vulnerability in ZTE File Manager (zte.com.cn.filer) which allows to read arbitrary files from other apps as the privileges of this file…