

Archived

 fo-000/bluing
Un outil de collecte de renseignements pour le piratage Bluetooth
 mesquidar/adbsploit
Un outil basé sur python pour exploiter et gérer des appareils Android via ADB
 hluwa/frida-dexdump
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.
 a-yatta/amdh
Durcissement des appareils mobiles Android
 alw1ez/arkhota
Arkhota, un outil de force brute web pour Android.
 ashwin990/adb-toolkit
ADB-Toolkit V2 pour des astuces ADB faciles avec de nombreux avantages en un seul outil. Profitez-en !
 0xpwny/apkatshu
Apkatshu est un Outil pour extraire URLs , e-mails , adresse IP , et données intéressantes à partir de fichiers APK.
 abhi-r3v0/adhrit
Suite de sécurité Android pour une reconnaissance approfondie et une analyse statique du bytecode basée sur les benchmarks Ghera.
 darioi/droidcarve
Framework de rétro-ingénierie Android
 neternels/android_kernel_xiaomi_sunny
Noyau CAFest nethunter basé sur LA.UM.9.1.r1-11900-SMXXX0.0 avec le dernier upstream-f2fs-stable-linux-4.14.y fusionné, axé sur bb et perf. |…
 1n3/reverseapk
Analyser et rétro-ingénier rapidement des paquets Android
 bromite/bromite
Fork Chromium pour Android avec blocage de publicités intégré, mesures anti-empreinte numérique, DNS-over-HTTPS et paramètres de confidentialité et…
 p0cl4bs/nanobrok
Service web écrit en Python pour contrôler et protéger votre appareil Android à distance.
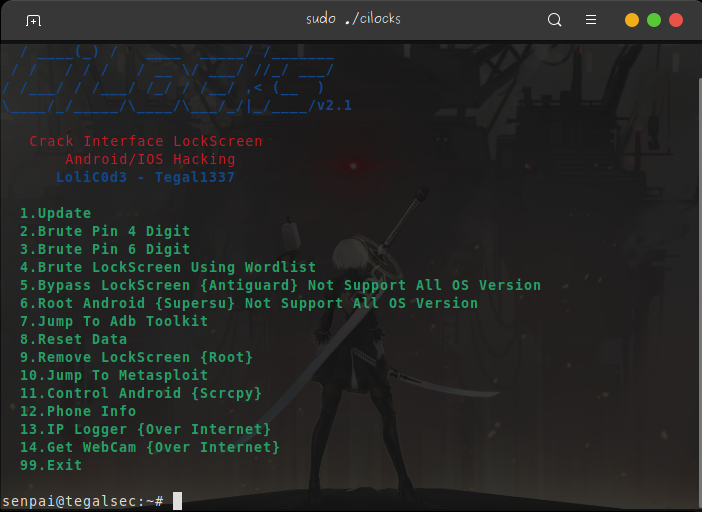 tegal1337/cilocks
Craquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS
 certcc/keyfinder
Un outil pour trouver et analyser des fichiers de clés privées (et publiques), incluant le support des fichiers APK Android.
 owasp/mastg-hacking-playground
Collection d'applications iOS et Android intentionnellement non sécurisées pour apprendre les tests de sécurité mobile, le rétro-ingénierie et…
 gmh5225/frida-il2cpp-datacollector
Outil basé sur Frida qui porte MonoDataCollector de Cheat Engine vers Android et iOS, permettant la collecte de données Mono/IL2CPP à l'exécution et…