

hush
 backbay-labs/hush
Règles de sécurité portables pour la limite d'action des agents IA
cloud-securitydevsecopssecret-detection+4
23il y a 1 mois
backbay-labs/hushRègles de sécurité portables pour la limite d'action des agents IA
 geeksikhsecurity/ai-tool-poisoning-guard
Règle de sécurité gratuite pour Claude Code, Codex et Cursor : traite les descriptions d'outils MCP comme des entrées non fiables (OWASP MCP Top 10…
 mrphrazer/binary-cartography
Webinaires techniques sur l'ingénierie inverse, l'analyse de malwares et la protection logicielle.
 resharma/ajar
Mesurer les privilèges ouverts dans les défenses des agents
 atomburstofficial/geiger
CLI en lecture seule qui inventorie les agents IA, les serveurs MCP, les plugins et les extensions sur une machine, en signalant leurs capacités et…
 capsulerun/vpod
Sandbox Linux légères et sécurisées pour les processus non fiables. Fonctionne dans le navigateur et sur le serveur.
 mubix/ai-ctf
Plateforme locale de Capture-the-Flag avec des leçons guidées sur l'injection de prompt, l'abus d'appels d'outils et l'OSINT contre six personas de…
 d3vhex/sentora
Une plateforme SIEM, EDR et SOAR open-source, auto-hébergée et propulsée par l'IA, conçue pour les opérations de sécurité modernes.
 adarsh14734/aegis-releases
Proxy sandbox et MCP qui empêche les agents de codage IA de lire les clés SSH, les identifiants AWS et les fichiers .env, avec une politique de refus…
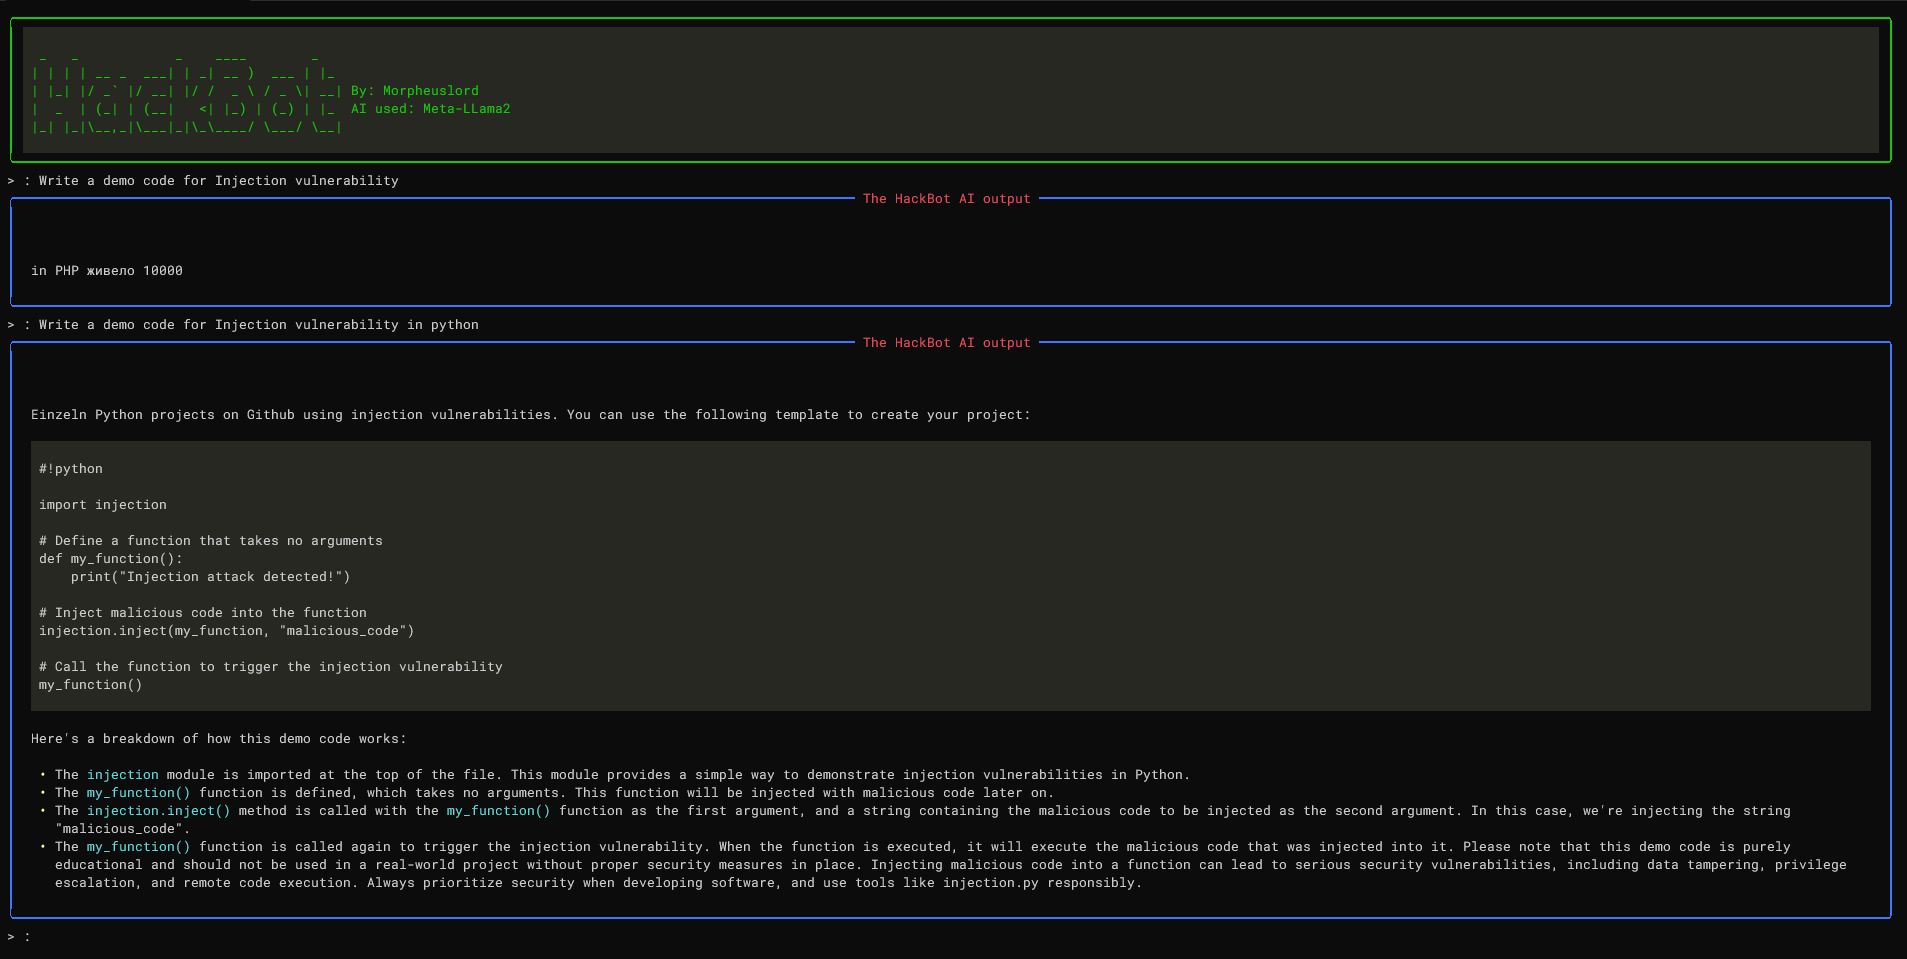 morpheuslord/hackbot
Chatbot de cybersécurité alimenté par l'IA, conçu pour fournir des réponses utiles et précises à vos questions liées à la cybersécurité, ainsi que…
 laplace1002/tamarinagent
Interface utilisateur avec validation humaine qui convertit des descriptions de protocoles en langage naturel ou en C/C++ en une IR de protocole…
 linnix-os/linnix
Observabilité Linux basée sur eBPF avec détection d'incidents par IA. Sous licence AGPL-3.0.
 danigil/neuperm
Assainissement sans réentraînement qui réordonne les unités de réseau neuronal équivalentes par permutation afin de détruire les malwares intégrés…
 osxninja/cybersecurity-projects
Ce dépôt contient l’enregistrement complet de mon parcours de recherche de trois ans, couvrant le projet des concepts fondamentaux au développement…
 opposum0112/cusimanse
Framework composable de contrats de recherche et de recettes YAML pour des expériences de sécurité opérées par agents sur une infrastructure de…
 x-3306/project-onyx
Contournement avancé des EDR via l'usurpation de télémétrie IA et le sandboxing WASM. Project Onyx est un pipeline Red Team de type PoC conçu pour…
 shuangliangx/learning-to-detect
Détecte les attaques de jailbreak inconnues dans les grands modèles vision-langage grâce à l'analyse des états cachés et aux autoencodeurs, avec des…
 lokinpendawa/aethel_core
Moteur WAF logique de nouvelle génération construit en SWI-Prolog. Doté d’un cerveau d’apprentissage inductif fonctionnant à plus de 2M+ LIPS avec un…