
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Rabbit Hole — Outil léger basé sur des graphes pour organiser les données de tests d'intrusion en diagrammes visuels nœuds-liens d'adresses IP, ports, services et résultats, inspiré de Maltego. | Kitploit
Outils/GitLabGitLab/hostile.node/rabbithole
ReconnaissanceCollecte d'InformationsTests d'Intrusion
GitLabhostile.node/rabbithole

Rabbit Hole

Outil léger basé sur des graphes pour organiser les données de tests d'intrusion en diagrammes visuels nœuds-liens d'adresses IP, ports, services et résultats, inspiré de Maltego.

Voir le dépôt
31122il y a 7 ansPas encore vérifié
Partager

Aperçu

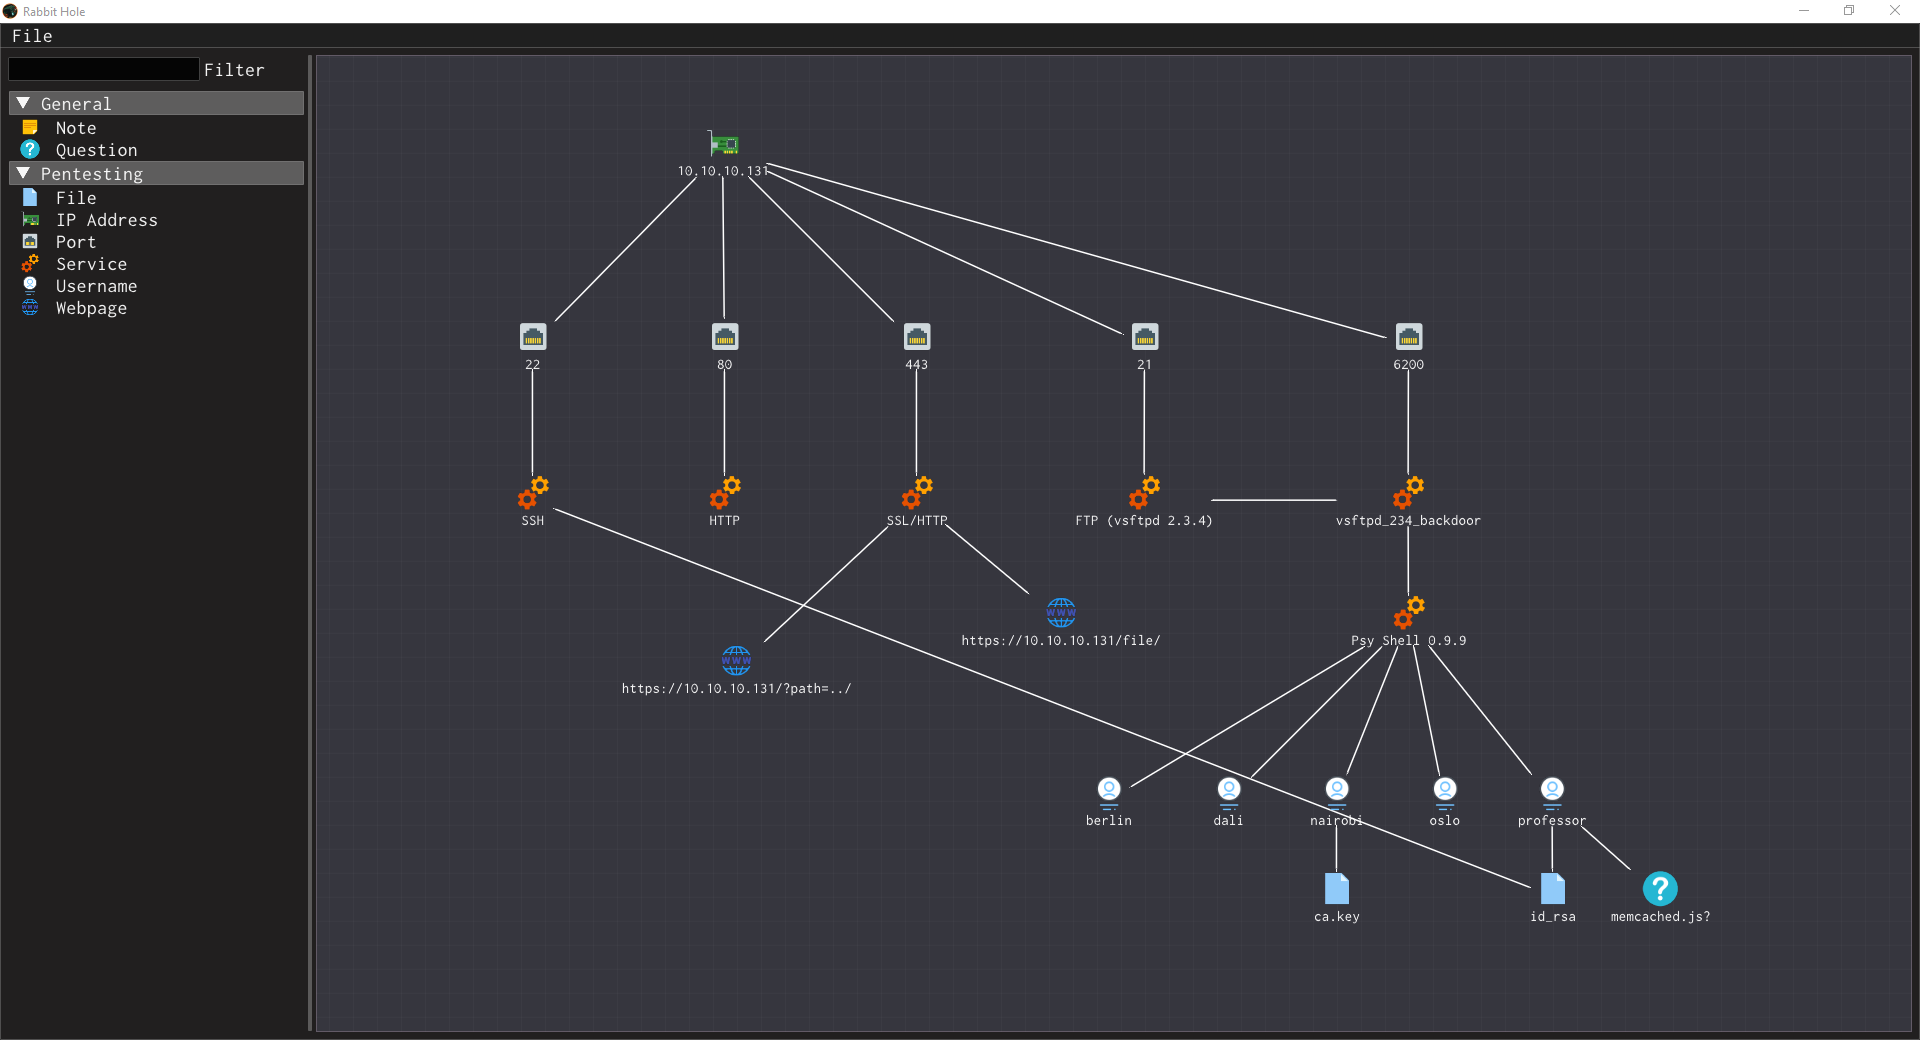
Rabbit Hole fournit un sous-ensemble très limité des fonctionnalités de Maltego, axé sur la création de représentations visuelles d'informations pour les tests de pénétration. Il permet de créer différents types de nœuds (tels que des adresses IP, des ports, des services, etc.) et des liens entre eux, avec une interface beaucoup plus simple et sans nécessiter aucune inscription.

Cet outil a été créé comme un outil personnel pour m'aider à organiser mes informations lorsque je m'attaque aux différentes machines de Hack The Box et il est partagé dans l'espoir qu'il facilitera la vie d'autres personnes.

Compilation à partir des sources

Linux

Rabbit Hole a été testé sous Linux Mint et Parrot. Vous pourriez avoir besoin des dépendances suivantes :

sudo apt install xorg-dev libglu1-mesa-dev

Pour compiler, exécutez les commandes suivantes :

cmake -H. -Bbuild -G "Unix Makefiles"
cmake --build build --config Release

Vous pouvez ensuite exécuter Rabbit Hole :

./build/bin/rabbithole

Windows

Rabbit Hole a été testé lors de la compilation avec Visual Studio 2017. Pour le compiler, exécutez les commandes suivantes :

cmake -H. -Bbuild -G "Visual Studio 15 2017 Win64"
cmake --build build --config Release

Alternativement, vous pouvez le compiler depuis Visual Studio en utilisant la solution générée par la première étape (qui se trouvera dans build\rabbithole.sln).


Crédits

  • ImGui, par Omar Cornut : interface utilisateur en mode immédiat sous-jacente.
  • ImGuiNodeEditor, par Micha Cicho : application de base et éditeur de nœuds reposant sur ImGui.
  • ImGuiFileDialog, par aiekick et Alastair Growcott : navigateur de fichiers multiplateforme utilisant ImGui.
  • Dirent, par Toni Rnkk : implémentation de dirent pour Windows.
  • Icons 8 : toutes les icônes utilisées pour les nœuds.
  • Mark Anthony Taduran : icône de l'application / GitLab.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    297

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




