 entropq2/sakuraosinttryhackme-completed
Procédure pas à pas TryHackMe Sakura OSINT couvrant l'extraction de métadonnées SVG, le pivotement de nom d'utilisateur, l'analyse de clé PGP, le traçage de portefeuille Etherscan, la géolocalisation WiFi WiGLE et la reconstruction d'itinéraire de voyage à partir d'images.

Plateforme : TryHackMe Salle : Sakura Catégorie : OSINT Difficulté : Moyenne Outil développé par l'auteur : PRISM, une plateforme de renseignement open source (bientôt disponible)
L'OSINT Dojo a récemment subi une cyberattaque. Lors de l'analyse forensique, les administrateurs ont récupéré une image laissée par l'attaquant. L'enquête nécessite l'application d'un ensemble de techniques de renseignement open source (inspection du code source, énumération de noms d'utilisateur, traçage de cryptomonnaies, profilage sur les réseaux sociaux et géolocalisation) à travers cinq tâches afin d'identifier pleinement l'acteur de la menace et de déterminer sa localisation physique.
L'enquête commence par un unique fichier image SVG hébergé sur le site web de l'OSINT Dojo. À première vue, l'image affiche simplement « You've Been Pwned! » et n'offre aucun indice évident.
Comme le fichier est un SVG, un format vectoriel basé sur XML, il peut être lu comme du texte brut. Un clic droit sur l'image dans le navigateur puis la sélection de « Afficher le code source de la page » ouvre le balisage brut.
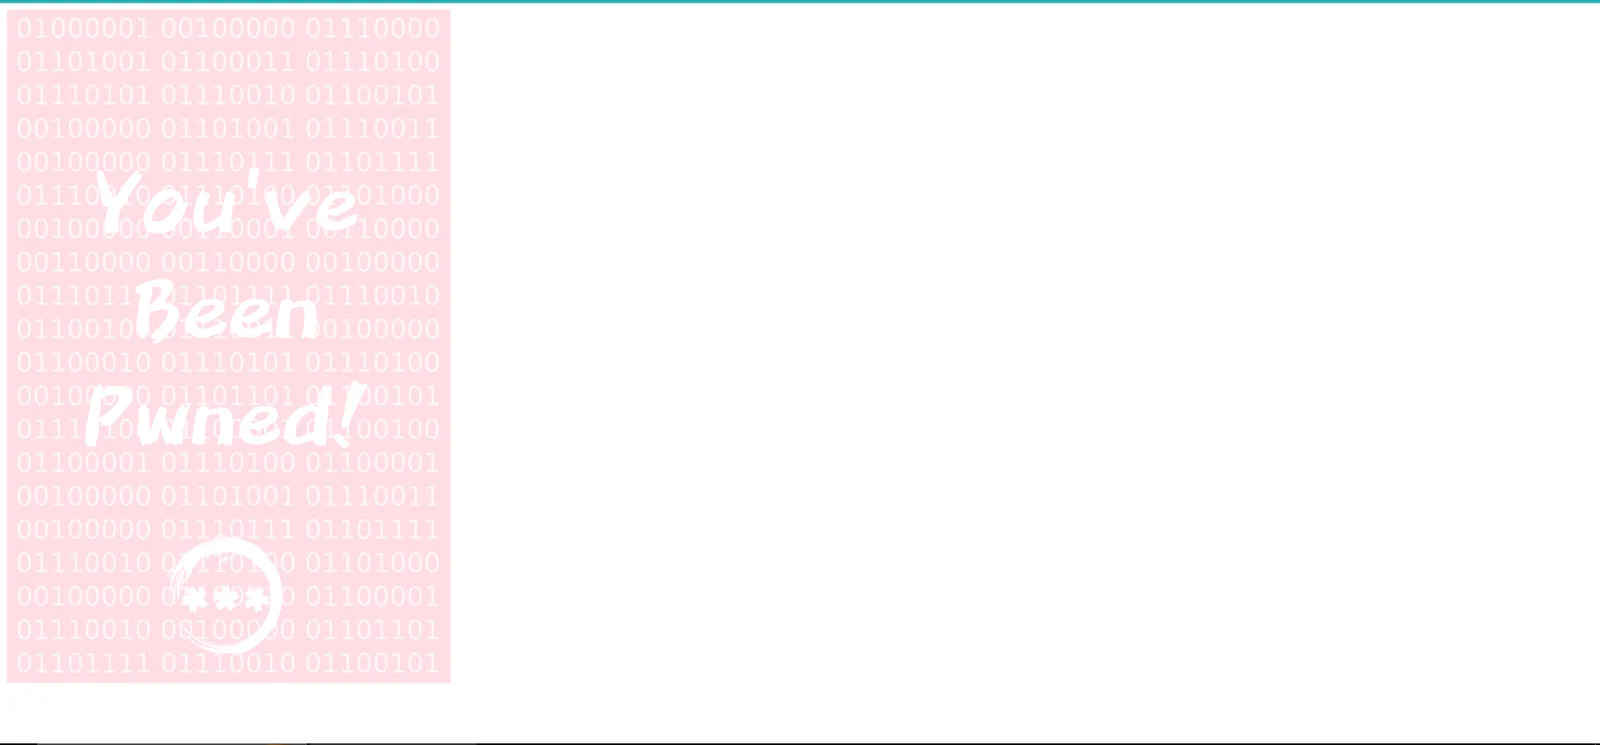 L'image SVG affichée dans le navigateur, aucun indice visible en surface
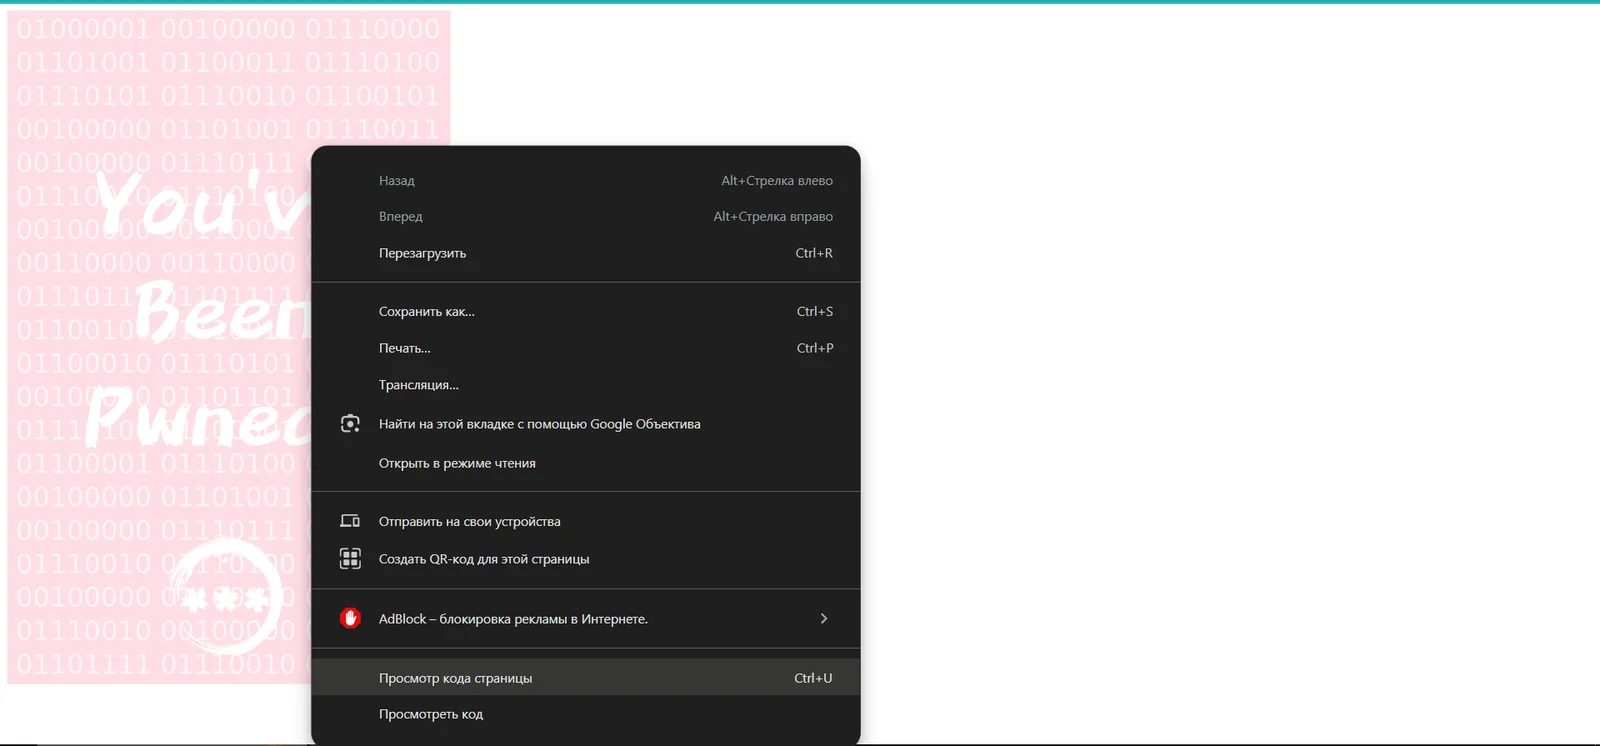 Clic droit sur la page et sélection de « Просмотр кода страницы » (Afficher le code source de la page) pour inspecter le balisage SVG
Dans le code source, l'attribut inkscape:export-filename contient le chemin du répertoire personnel Linux de l'attaquant, exposant directement son nom d'utilisateur.
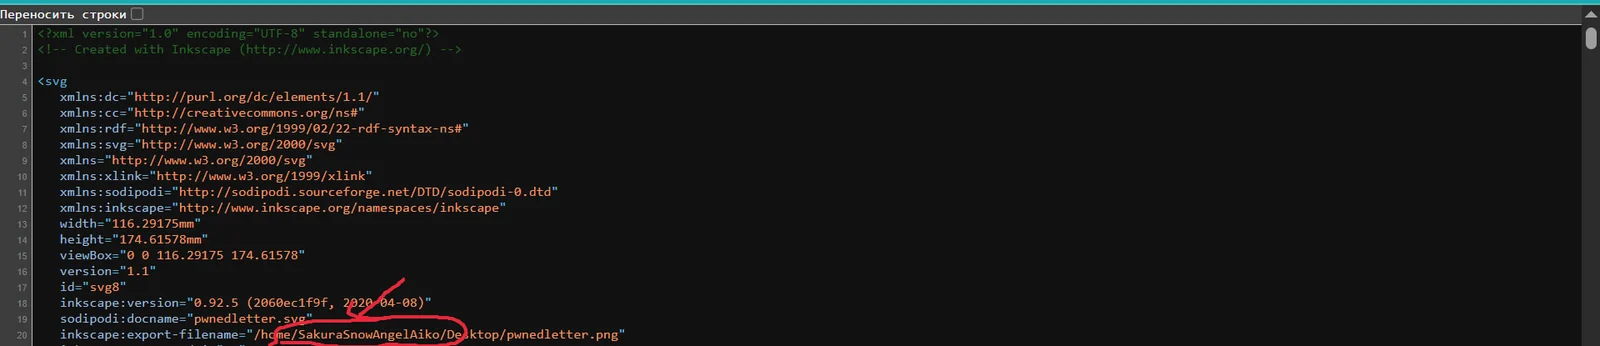 Le source SVG révèle le chemin d'export :
/home/SakuraSnowAngelAiko/Desktop/pwnedletter.png, le nom d'utilisateur est surligné en rouge
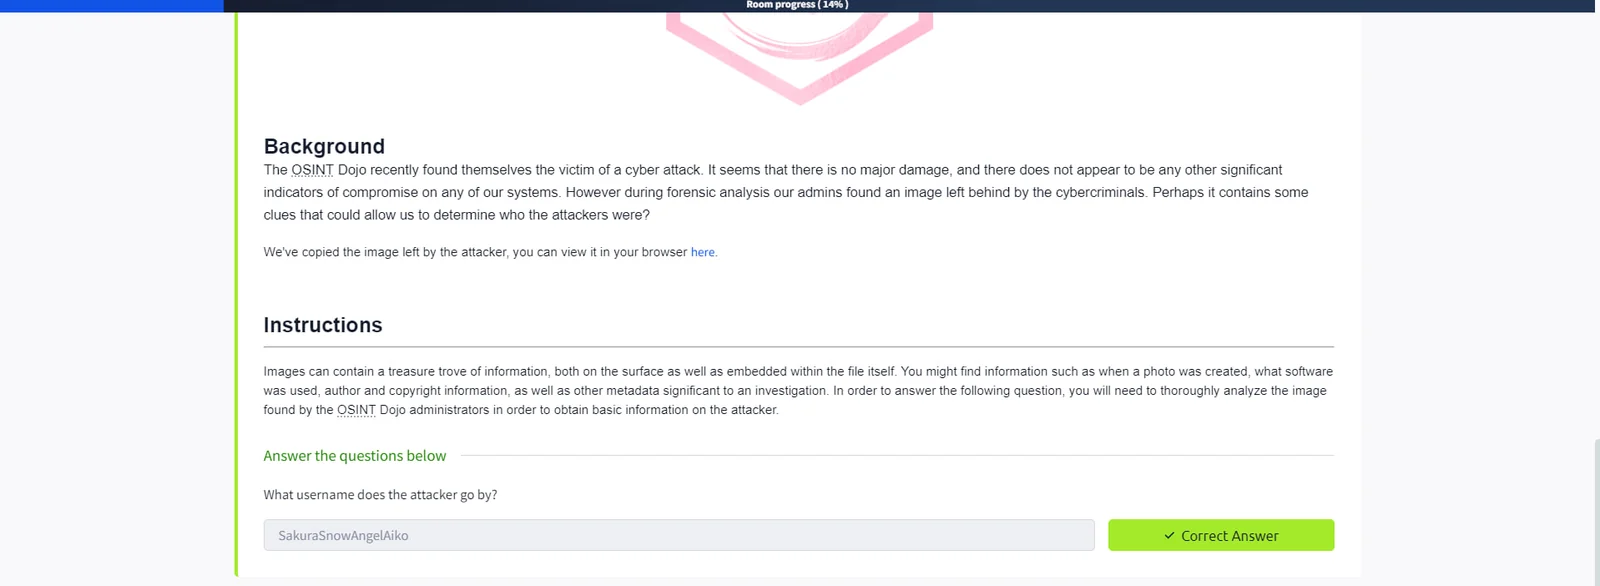
SakuraSnowAngelAiko
L'attaquant a réutilisé son nom d'utilisateur sur plusieurs plateformes, ce qui a rendu le recoupement direct. Le nom d'utilisateur SakuraSnowAngelAiko a été soumis au module Username Search de PRISM, une plateforme OSINT développée par l'auteur.
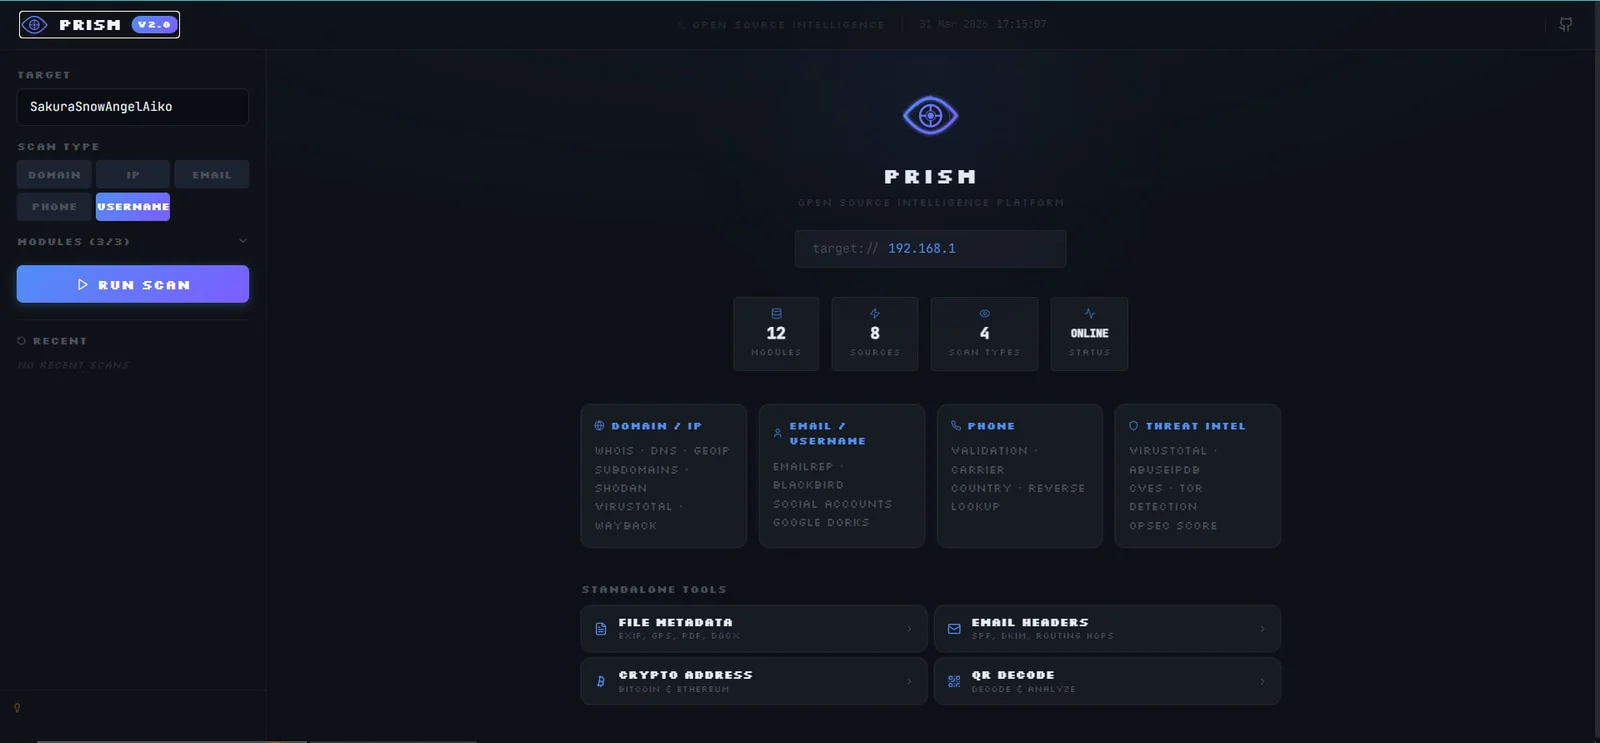 Tableau de bord PRISM, 12 modules, 8 sources, 4 types de scan. Le type de scan Username est sélectionné pour cette tâche
Le scan automatisé de PRISM a renvoyé des comptes actifs sur GitHub, Instagram, Twitch, Pinterest, Spotify, 500px, Imgur, HackerRank, Kaggle, Trello et Duolingo, tous liés au même identifiant.
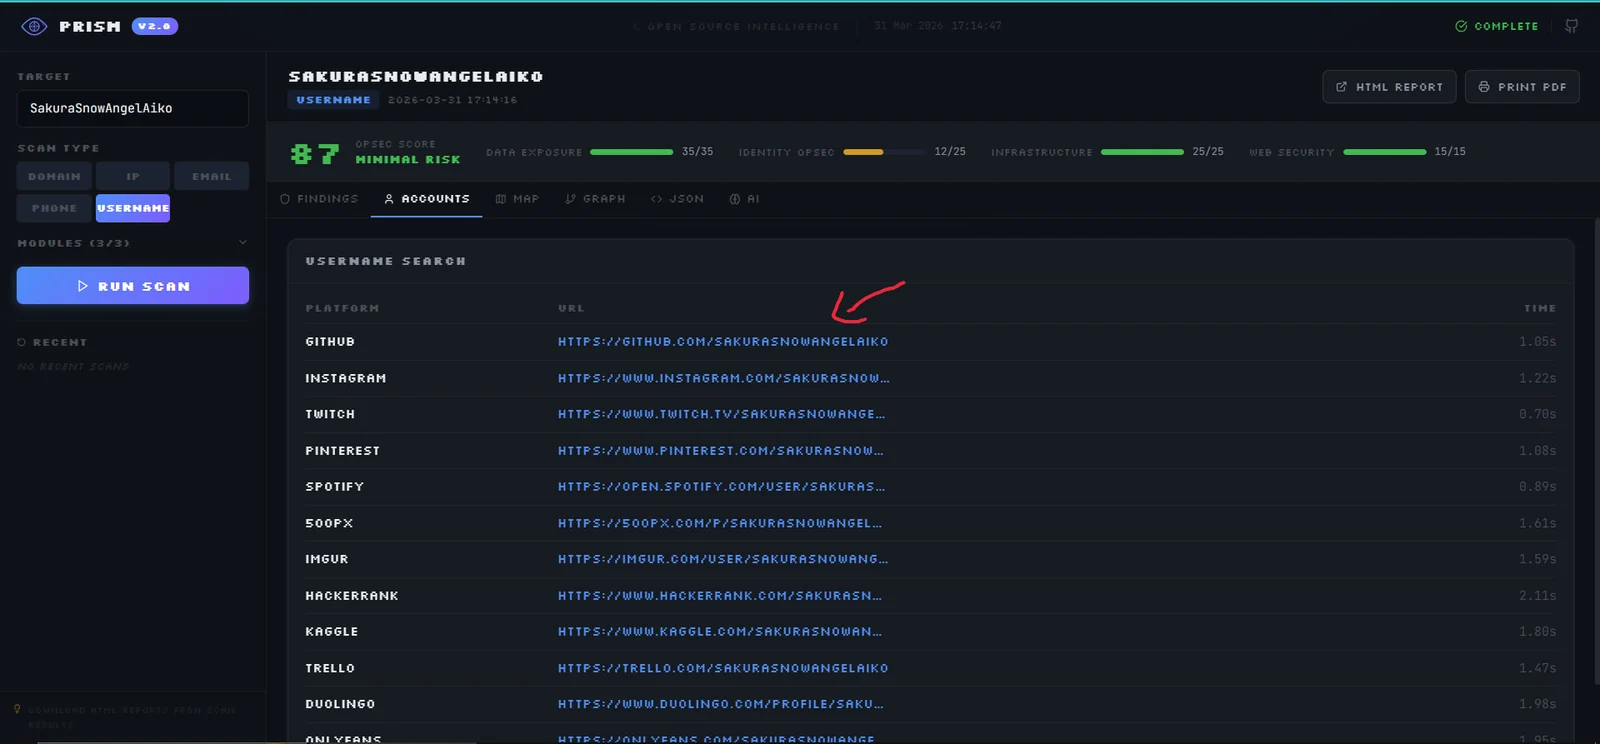 Résultats de la recherche par nom d'utilisateur PRISM, la flèche verte met en évidence le profil GitHub comme la piste la plus pertinente
Le compte GitHub contenait un dépôt avec une clé publique PGP. Le décodage de la clé a révélé l'adresse e-mail de l'attaquant.
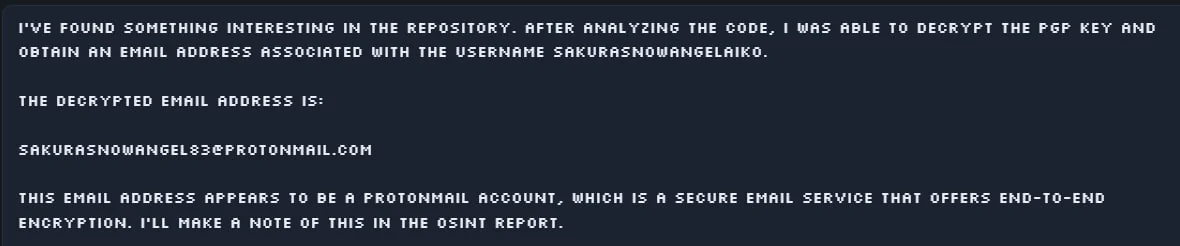 Sortie de la clé PGP déchiffrée : l'e-mail [email protected] est extrait du blob de la clé
Une recherche Google du nom d'utilisateur a également fait apparaître un agrégateur de contacts listant le vrai nom de l'attaquant.
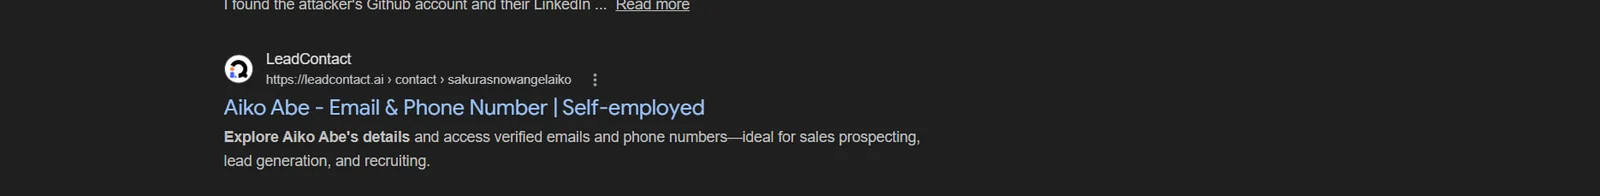 Résultat de recherche LeadContact confirmant l'identité : Aiko Abe, travailleur indépendant
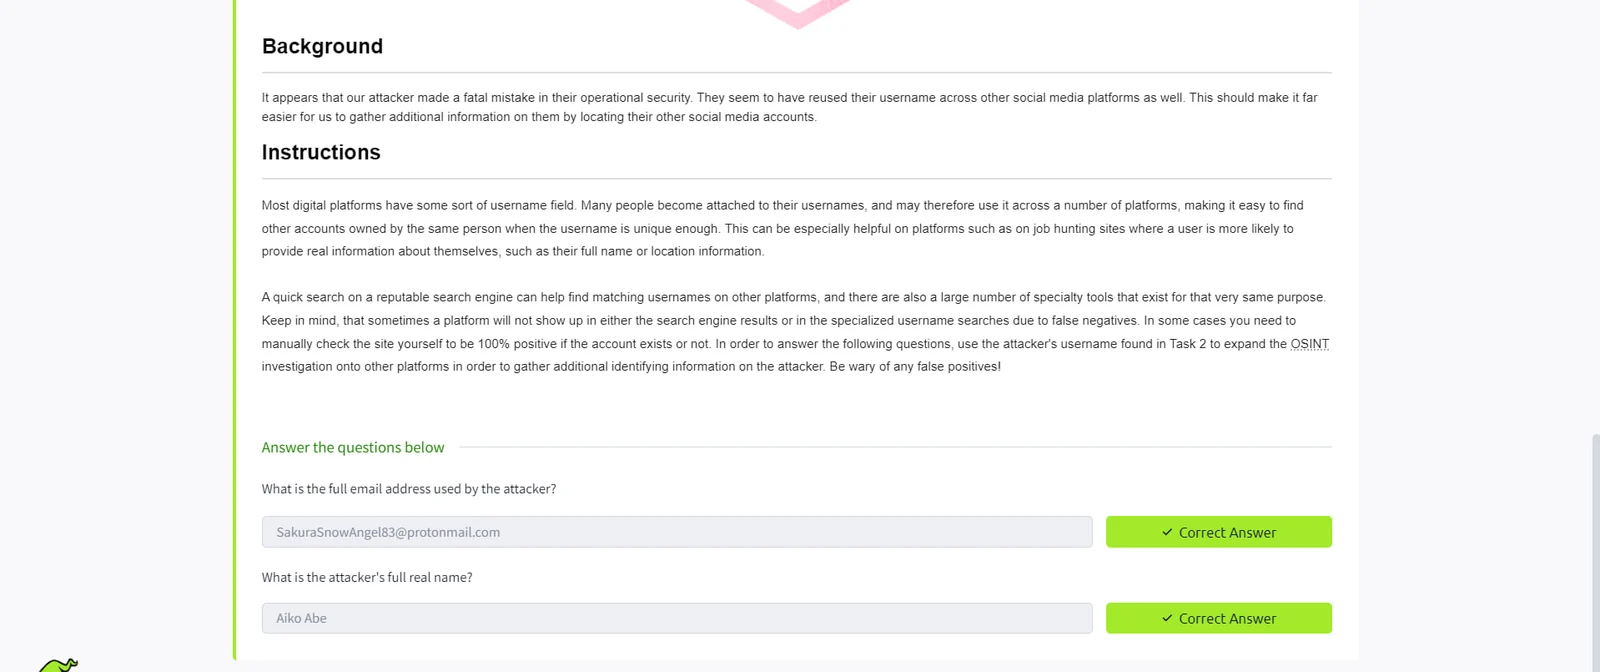
[email protected]
Aiko Abe
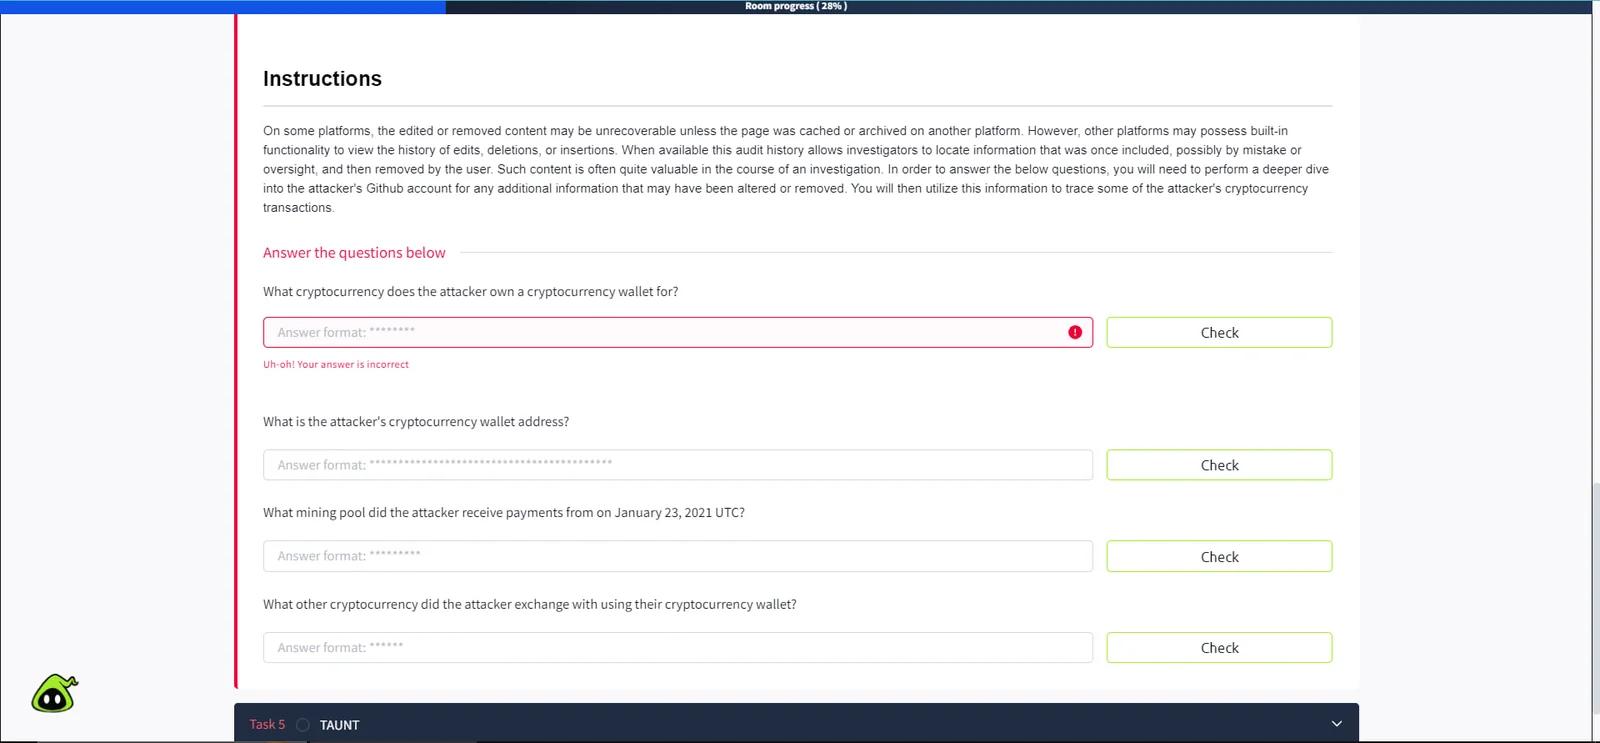
La tâche consiste à tracer l'activité de cryptomonnaie de l'attaquant. Les instructions suggèrent que les informations se trouvent dans le compte GitHub de l'attaquant, plus précisément dans du contenu qui a pu être modifié ou supprimé.
L'inspection du profil GitHub révèle un dépôt nommé « ETH » contenant un fichier appelé miningscript et deux commits. La consultation du diff du commit expose une URL de minage stratum que l'attaquant a poussée par accident avant de la mettre à jour.
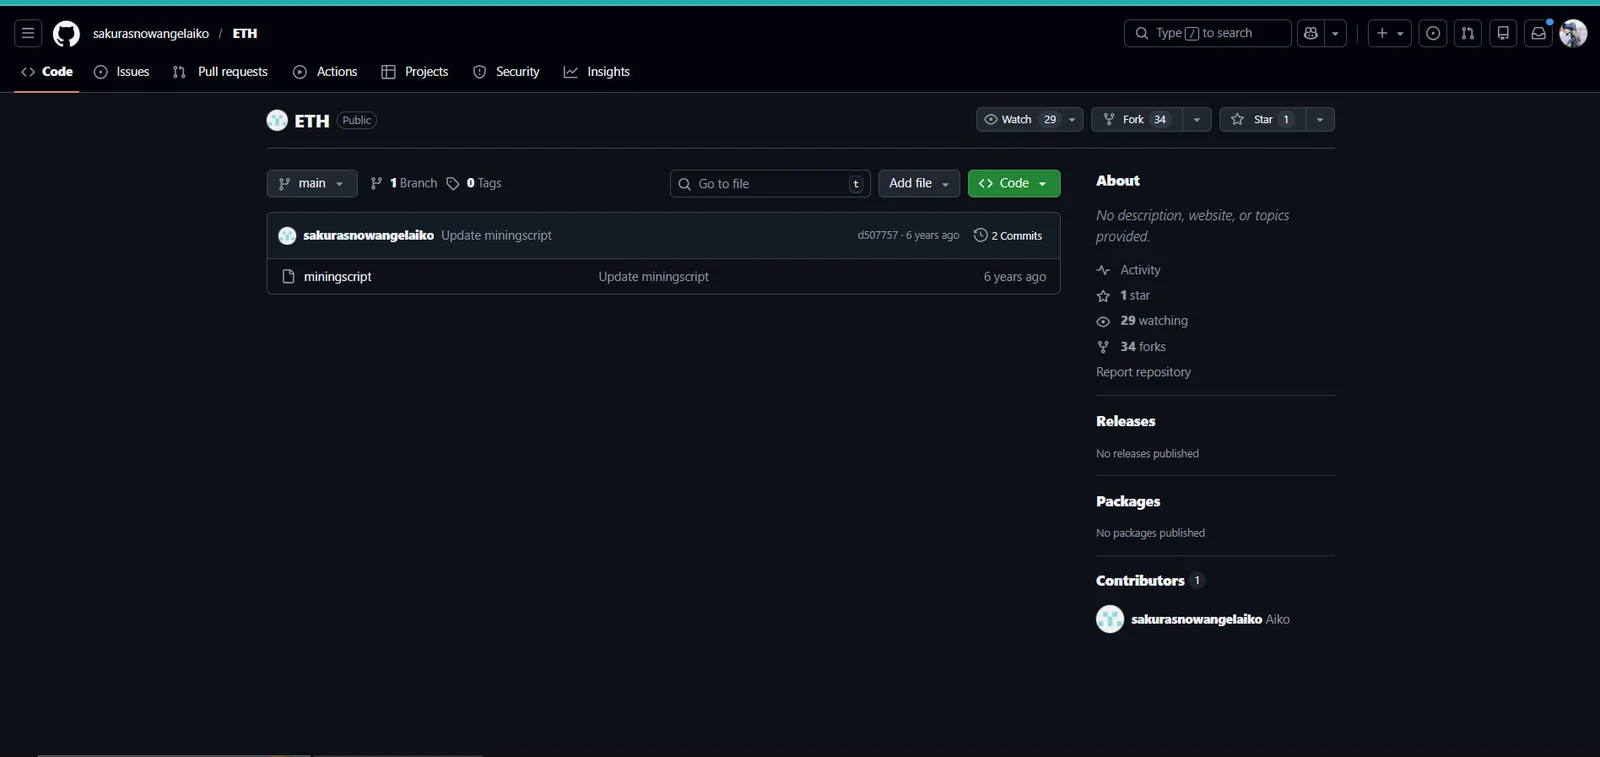 Le dépôt GitHub de l'attaquant
sakurasnowangelaiko/ETH, 2 commits sur le fichier miningscript
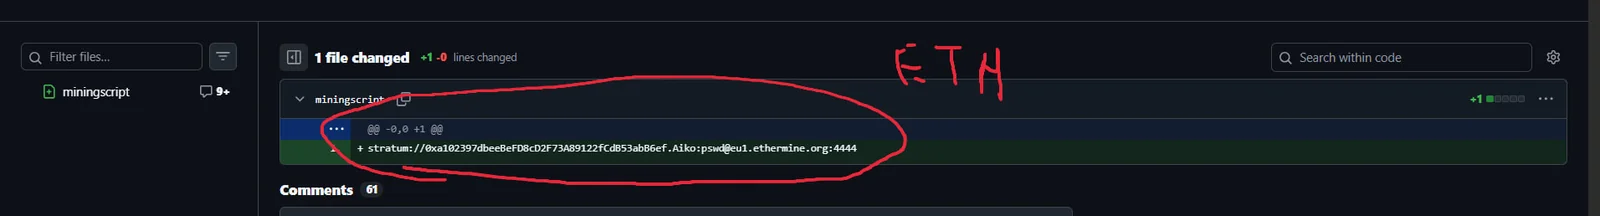 Le diff du premier commit révèle la configuration de minage complète :
stratum://0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef.Aiko:[email protected]:4444, entourée en rouge
L'URL stratum contient trois éléments de renseignement critiques : l'adresse du portefeuille Ethereum, le pool de minage (Ethermine) et le nom d'utilisateur. La soumission de l'adresse du portefeuille à Etherscan confirme la blockchain et révèle l'historique des transactions.
 Détails du bloc sur Etherscan, « Mined by: Ethermine » confirme le pool de minage. Le champ Extra Data affiche
ethermine-eu-west1-1-geth (entouré)







