 zebberncve/cve-2026-118776
Avis de sécurité pour node-forge ⌯⌲ 53 millions de téléchargements hebdomadaires

Forge : validation incomplète du remplissage PKCS#7 dans le déchiffrement AES/DES CBC et ECB
| Champ | Valeur |
|---|---|
| ID CVE | CVE-2026-118776 |
| État | PUBLIÉ |
| Assignateur | GitHub_M |
| Date de réservation | 2026-10-28T19:20:05.018Z |
| Date de publication | 2026-10-29T18:37:32.362Z |
| Date de mise à jour | 2026-10-29T18:37:32.362Z |
Forge (également appelé node-forge) est une implémentation native de Transport Layer Security en JavaScript. Avant la version 1.4.1, l'implémentation affectée utilisait decipher.finish(), les modes CBC et ECB, et le remplissage PKCS#7 pour traiter l'entrée concernée ou la décision de sécurité. node-forge ne validait que le dernier octet du remplissage PKCS#7 lors du déchiffrement CBC et ECB et acceptait des octets de remplissage nuls, surdimensionnés ou incohérents. Un texte chiffré malformé pouvait par conséquent être accepté et jusqu'à quatre blocs de texte en clair pouvaient être supprimés silencieusement, provoquant une défaillance d'intégrité dans les applications qui considéraient un déchiffrement réussi comme la preuve d'un remplissage valide. Ce problème est corrigé dans la version 1.4.1.
| Fournisseur | Produit | Versions |
|---|---|---|
| digitalbazaar | forge | < 1.4.1 |
Oren Yomtov (@orenyomtov, Fireblocks), @zebbern, et Brian Lee (@hibrian827, Georgia Tech SSLab, Team Atlanta).
Preuve de concept
var forge = require('node-forge');
// Wycheproof aes_cbc_pkcs5_test tcId 26: zero padding instead of PKCS#7
var d = forge.cipher.createDecipher('AES-CBC',
  forge.util.hexToBytes('db4f3e5e3795cc09a073fa6a81e5a6bc'));
d.start({iv: forge.util.hexToBytes('23468aa734f5f0f19827316ff168e94f')});
d.update(forge.util.createBuffer(
  forge.util.hexToBytes('aa62606a287476777b92d8e4c4e53028')));
console.log(d.finish()); // 1.4.0: true; 1.4.1: false
Directement, unpad() sur la version 1.4.0 accepte également un bloc final se terminant par 03 02 01 04 (supprimant 4 octets) et un compte de 0x20 sur des blocs de 16 octets (supprimant 32 octets).
Les tests de régression se trouvent dans tests/unit/aes.js (« PKCS#7 padding checks »).
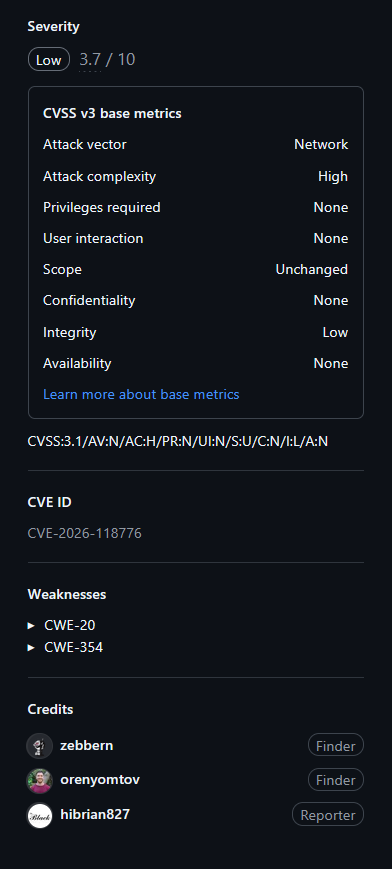
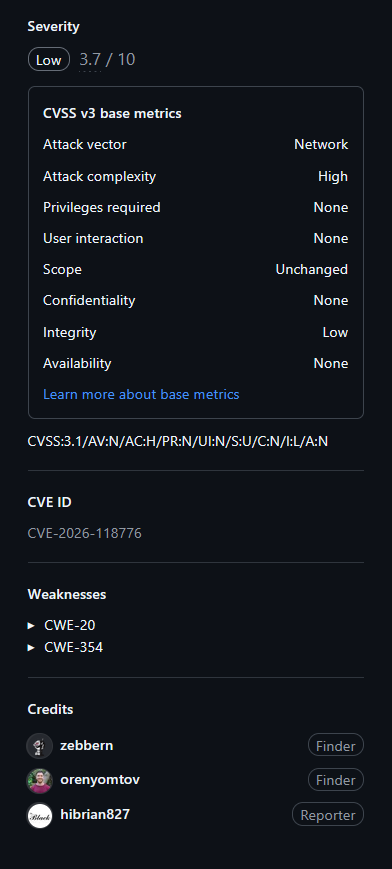
Les applications qui déchiffrent des données AES ou DES en mode CBC ou ECB et utilisent le résultat de decipher.finish() pour déterminer si les données sont valides pourraient accepter un texte chiffré malformé, avec jusqu'à quatre blocs de texte en clair de fin supprimés. Cela affecte également le déchiffrement PKCS#7 EncryptedData/EnvelopedData, PKCS#12 et les clés privées chiffrées. Comme CBC et ECB sans MAC sont malléables, la capacité supplémentaire accordée à un attaquant est faible. Il n'y a aucun impact sur la confidentialité ou la disponibilité.






