
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
jboss-_CVE-2017-12149 — CVE-2017-12149 jboss désérialisation avec écho | Kitploit
Outils/GitHubGitHub/yunxu1/jboss-_cve-2017-12149
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubyunxu1/jboss-_cve-2017-12149

jboss-_CVE-2017-12149

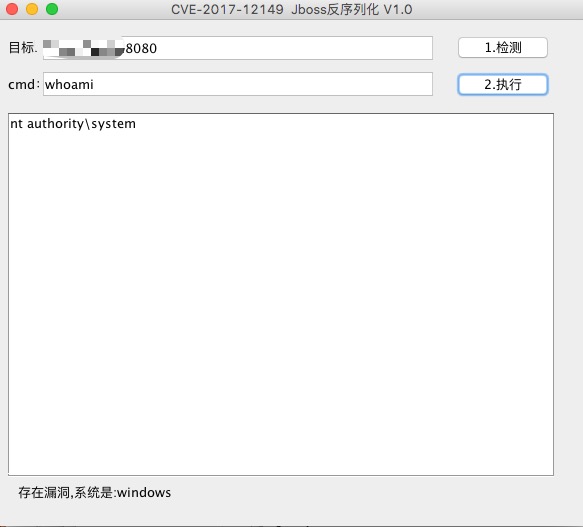
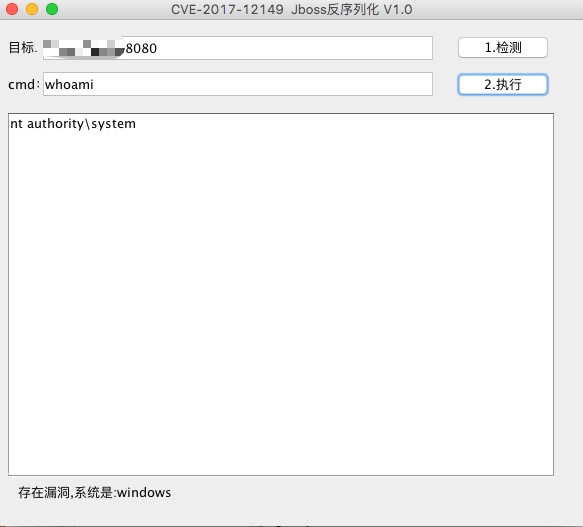
CVE-2017-12149 jboss désérialisation avec écho
Voir le dépôt
2085819il y a 7 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

jboss-_CVE-2017-12149

72DC2C8058A7B3711A5D0446692D4BDA

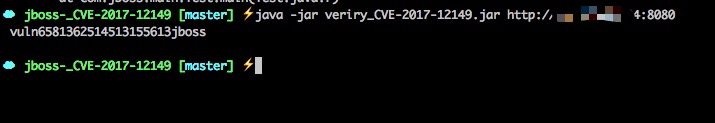
verify_CVE-2017-12149.jar fournit un mode en ligne de commande pour vérifier la vulnérabilité. Si la vulnérabilité existe, il renvoie une chaîne caractéristique. Il suffit d'exécuter la commande :

$ java -jar verify_CVE-2017-12149.jar http://xxx:8080

#成功返回:
vuln6581362514513155613jboss
截图2

Télécharger l’outil