
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/yeahhbean/laravel-cve-2018-15133
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHubyeahhbean/laravel-cve-2018-15133

Laravel-CVE-2018-15133

Environnement de PoC basé sur Docker pour la vulnérabilité de désérialisation de l'APP_KEY de Laravel (CVE-2018-15133). Inclut un script d'exploitation pour vérifier l'exécution de code à distance via des charges utiles malveillantes sur Laravel <= 5.7.27.

Voir le dépôt
126il y a 1 anPas encore vérifié
Partager

CVE-2018-15133 - Laravel APP_KEY Unserialization Vulnerability

WhiteHat School 3e promotion, classe 28, Lee Yebin - Configuration Docker vulnérable https://github.com/yeahhbean/Laravel-CVE-2018-15133

Aperçu

Ce projet est un environnement basé sur Docker configuré pour vérifier (PoC) la vulnérabilité CVE-2018-15133 (vulnérabilité de désérialisation de la clé APP_KEY de Laravel).
Avec uniquement le Dockerfile et docker-compose.yaml, l'environnement vulnérable a été mis en place, et il a été confirmé que le PoC est exécuté avec succès via l'exploit.

  • Cible vulnérable : Laravel <= 5.7.27
  • Problème principal : Si la clé APP_KEY est exposée, des commandes serveur peuvent être exécutées via une charge utile malveillante.

Environnement de configuration

  • PHP 7.2.10-fpm
  • Nginx (reverse proxy)
  • MySQL 5.7
  • Laravel 5.7.28 (inclut la version vulnérable)

Dockerfile et docker-compose.yaml installent et exécutent automatiquement l'environnement vulnérable.


Composition des fichiers

Nom du fichierDescription
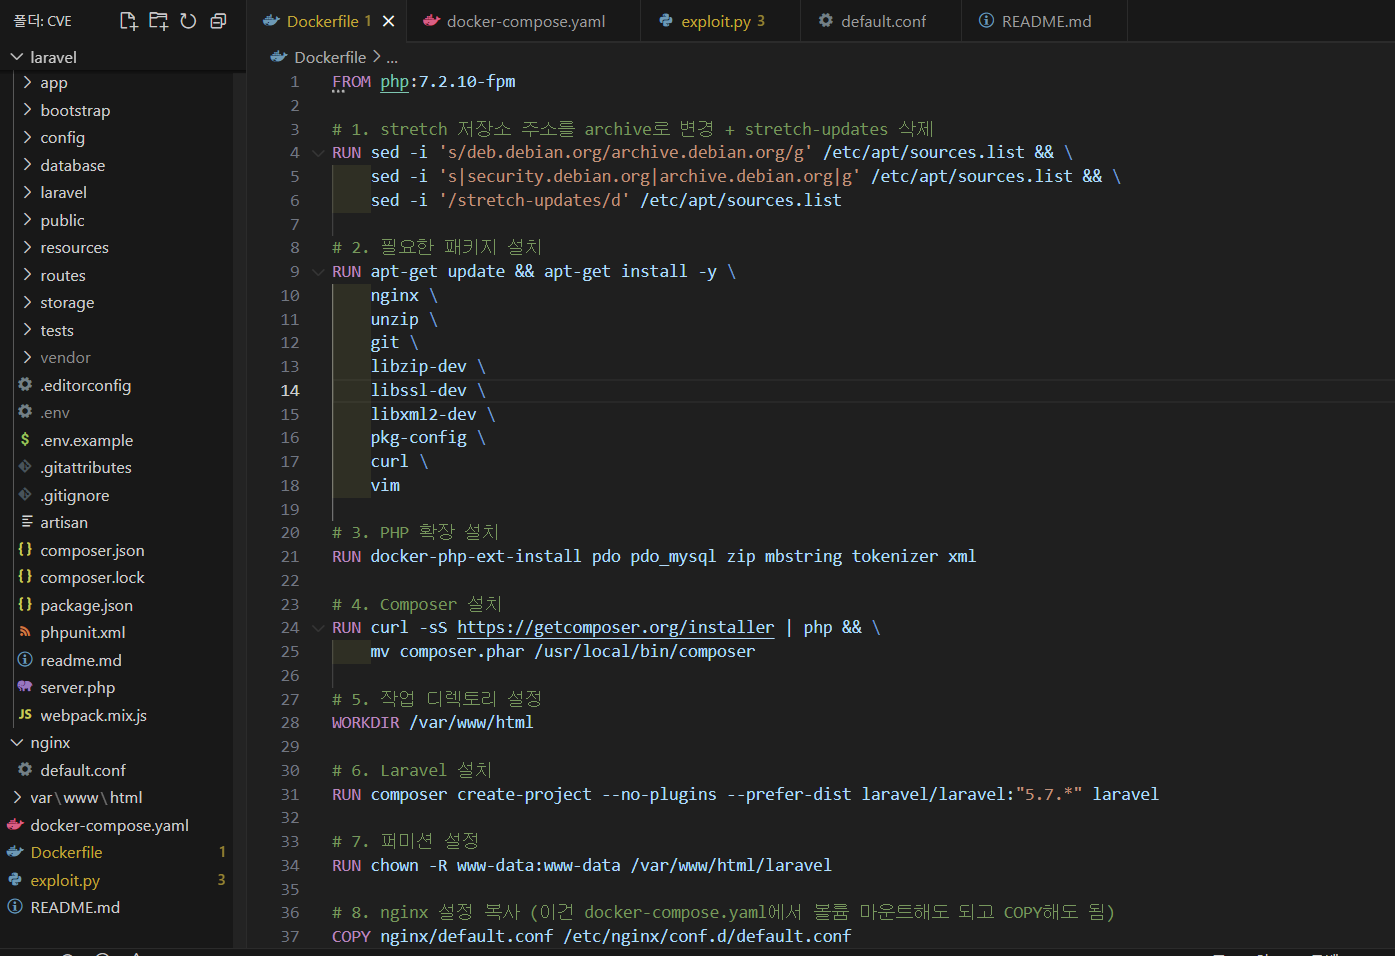
DockerfilePour l'installation de PHP + Composer + Laravel 5.7
docker-compose.yamlConfiguration de tous les services (Nginx, PHP, MySQL)
nginx/default.confFichier de configuration du proxy inverse Nginx
exploit.pyCode PoC basé sur la clé APP_KEY

Fonctionnement en environnement local

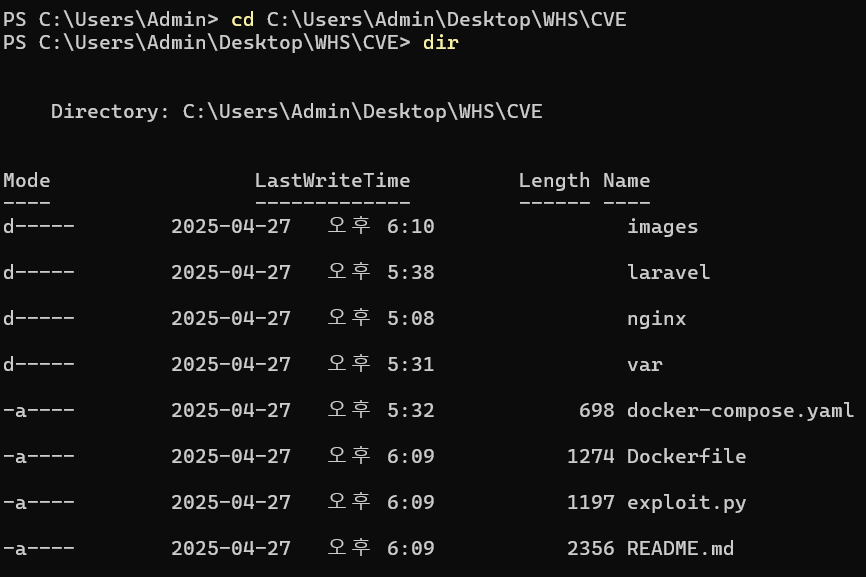
  • Structure du répertoire Structure du répertoire

  • Déplacement vers le répertoire cd C:\Users\Admin\Desktop\WHS\CVE Déplacement vers le répertoire
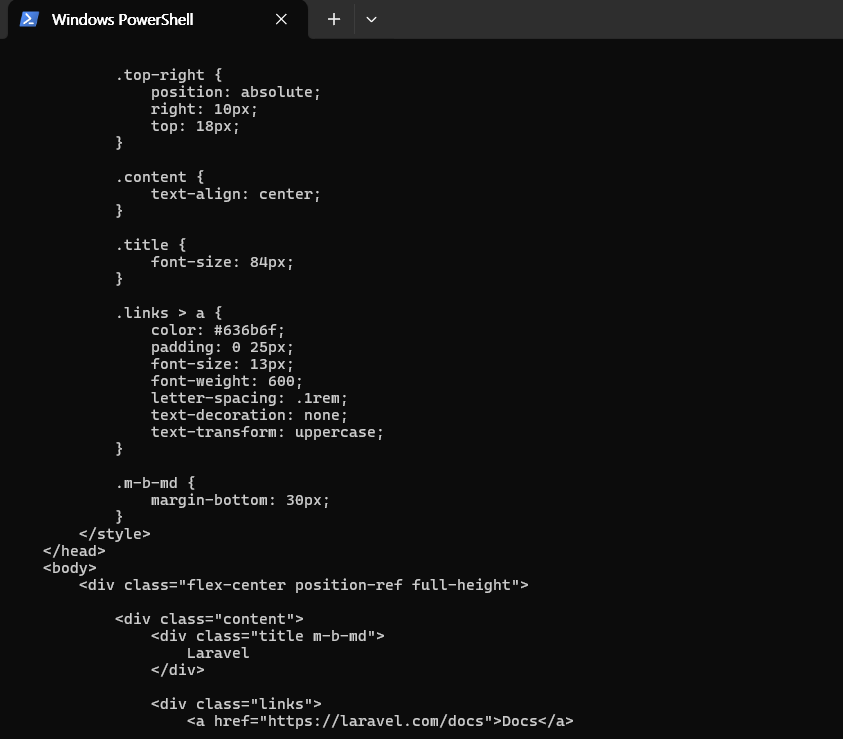
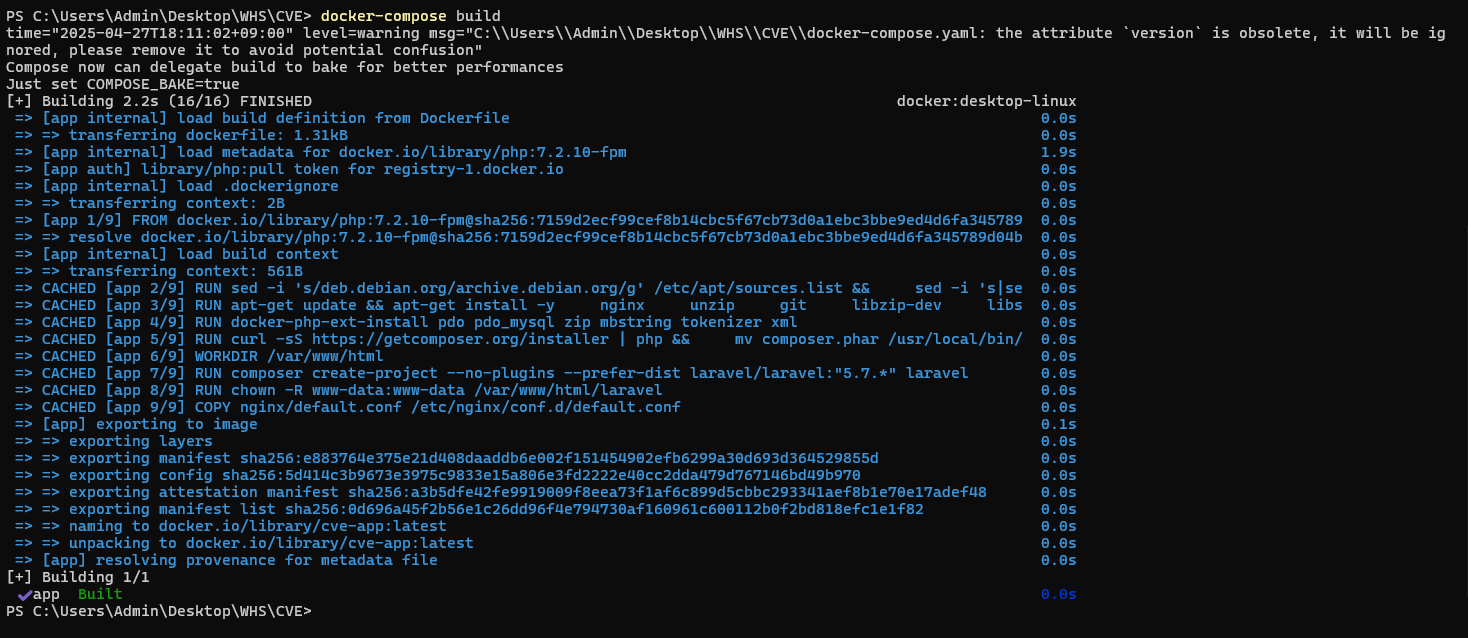
  • Construction de l'image Docker docker-compose build Construction de l'image Docker
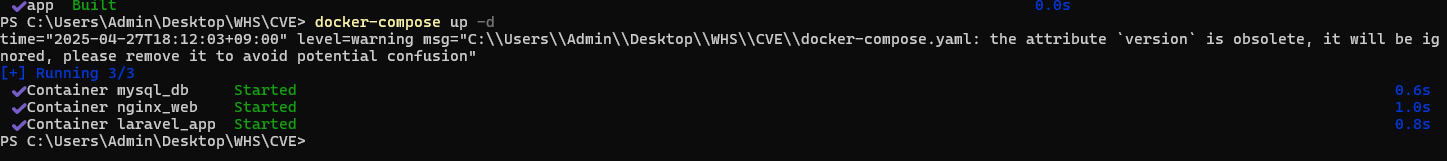
  • Exécution du conteneur Docker docker-compose up -d Exécution du conteneur Docker
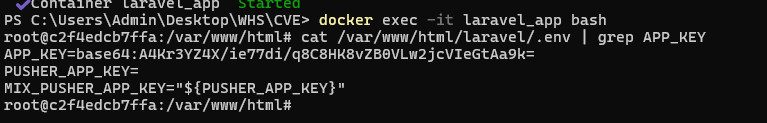
  • Accès au conteneur docker exec -it laravel_app bash Accès au conteneur
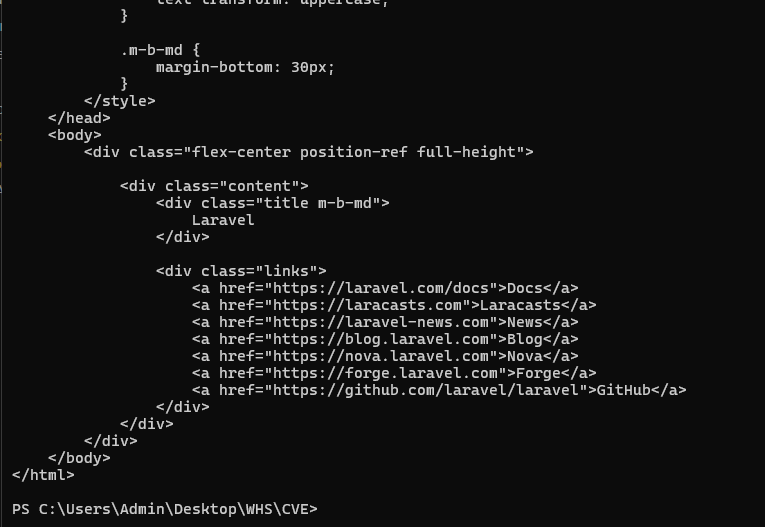
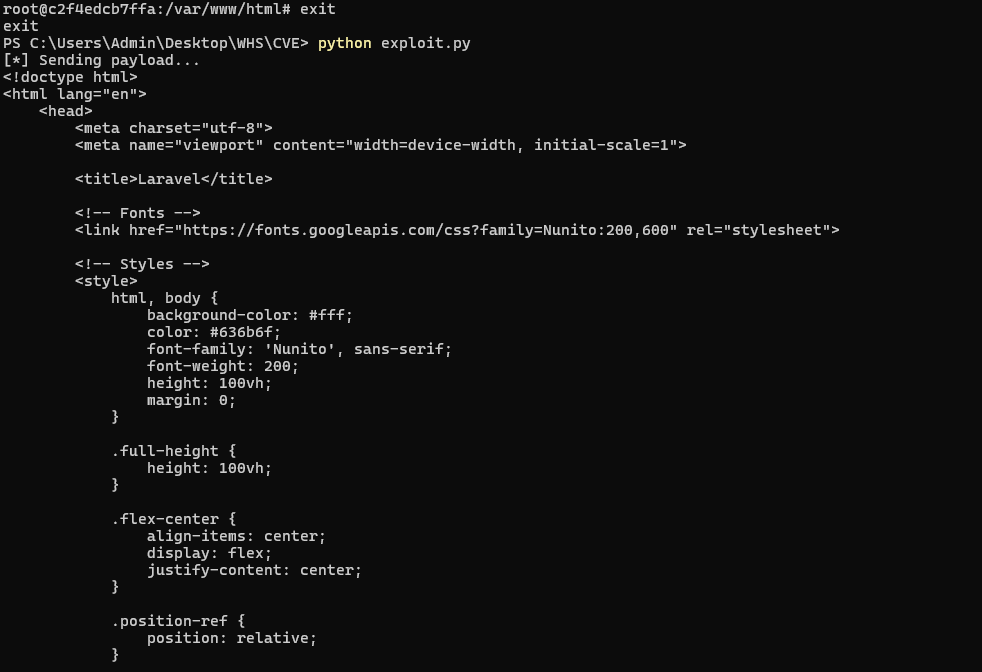
  • Sortie du conteneur et exécution du PoC exit python exploit.py Résultat du PoC 1 Résultat du PoC 2 Résultat du PoC 3
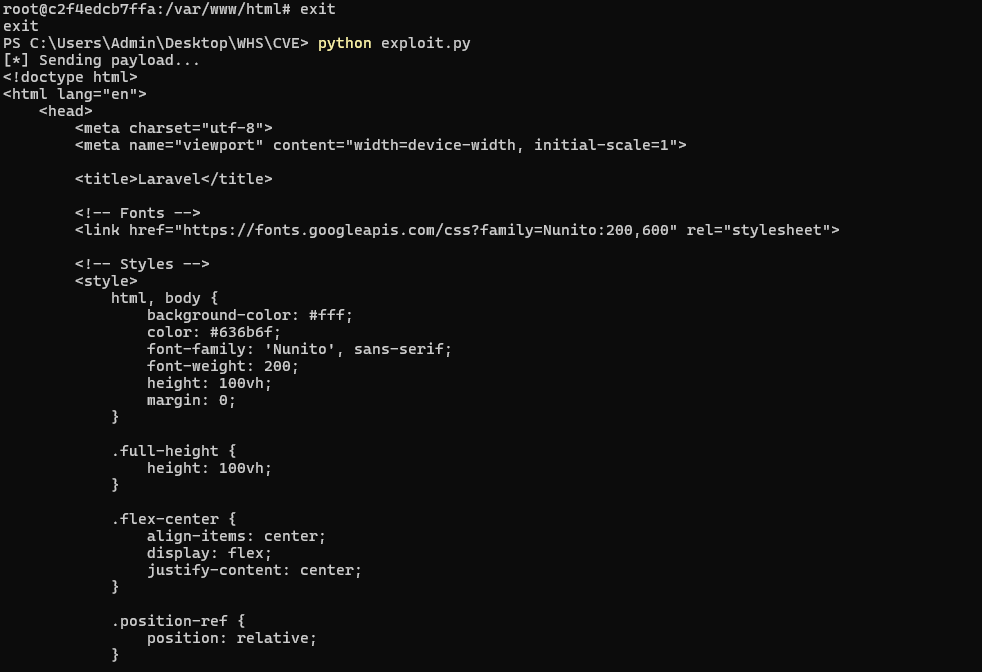
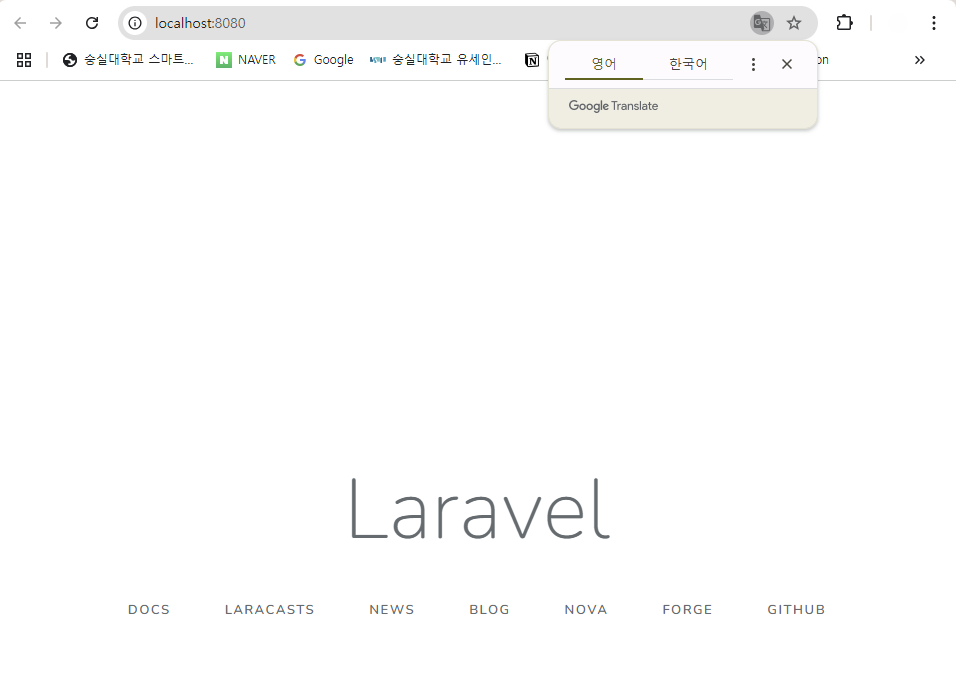
  • Accès via le navigateur : ouvrir le navigateur et aller à http://localhost:8080 Page locale

Méthode de configuration

# 1. Téléchargement de la source et accès au répertoire
cd [répertoire du projet]

# 2. Construction de l'image Docker
docker-compose build

# 3. Exécution du conteneur Docker
docker-compose up -d

---

Une fois exécuté avec succès, vous pouvez voir la page par défaut de Laravel à l'adresse http://localhost:8080.


PoC (Vérification de la vulnérabilité)

# 1. Extraction de la clé APP_KEY de Laravel depuis le conteneur
docker exec -it laravel_app bash
cat /var/www/html/laravel/.env | grep APP_KEY

# 2. Utilisation de la clé APP_KEY extraite dans exploit.py et exécution
python exploit.py

# 3. Si la page HTML de Laravel est renvoyée correctement, cela signifie que la charge utile a été transmise avec succès via la clé APP_KEY.

Précautions

  • Les versions de Laravel ultérieures à 5.7.28 ont corrigé cette vulnérabilité et ne fonctionnent plus.

  • Le code PoC (exploit.py) a été écrit en se référant aux méthodes d'attaque publiquement disponibles.



Références

  • https://nvd.nist.gov/vuln/detail/cve-2018-15133
  • https://laravel.com/docs/5.7/releases#laravel-5.7.27
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →