
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-32463-lab — Ce projet est basé sur Docker pour créer un environnement expérimental visant à reproduire et tester la vulnérabilité d'élévation de privilèges locale sudo CVE-2025-32463. | Kitploit
Outils/GitHubGitHub/y4ney/cve-2025-32463-lab
Escalade de PrivilègesSécurité des ConteneursAnalyse des VulnérabilitésExploitationApprentissage et ÉducationLabs et Pratique
GitHuby4ney/cve-2025-32463-lab

CVE-2025-32463-lab

Ce projet est basé sur Docker pour créer un environnement expérimental visant à reproduire et tester la vulnérabilité d'élévation de privilèges locale sudo CVE-2025-32463.

Voir le dépôt
429il y a 1 anPas encore vérifié
Partager

Environnement d'expérimentation pour la vulnérabilité CVE-2025-32463

Docker Pulls Docker Image Version

Ce projet met en place, avec Docker, un environnement de laboratoire pour reproduire et tester la vulnérabilité d'élévation de privilèges locaux CVE-2025-32463 de sudo. L'image contient une version affectée de sudo, ainsi que des scripts d'exploitation et des outils auxiliaires, adaptés aux chercheurs en sécurité et aux apprenants souhaitant une analyse pratique.

🐳 L'image est publiée sur Docker Hub et peut être tirée directement :

  • y4ney/cve-2025-32463-lab:deb
  • y4ney/cve-2025-32463-lab:source

📁 Structure du projet

Fichier / RépertoireDescription
docker/deb/Dockerfilesudo installé via le paquet deb
docker/source/Dockerfilesudo compilé à partir des sources
docker/sudo-chwoot.shScript d'exploitation déclenchant le contournement de chroot dans sudo et obtenant un shell root
docker/build.shScript auxiliaire pour construire toutes les images Docker en une commande
De la CVE-2025-32463 à la sécurité d'isolation des conteneurs chrootDocument d'étude

🚀 Démarrage rapide

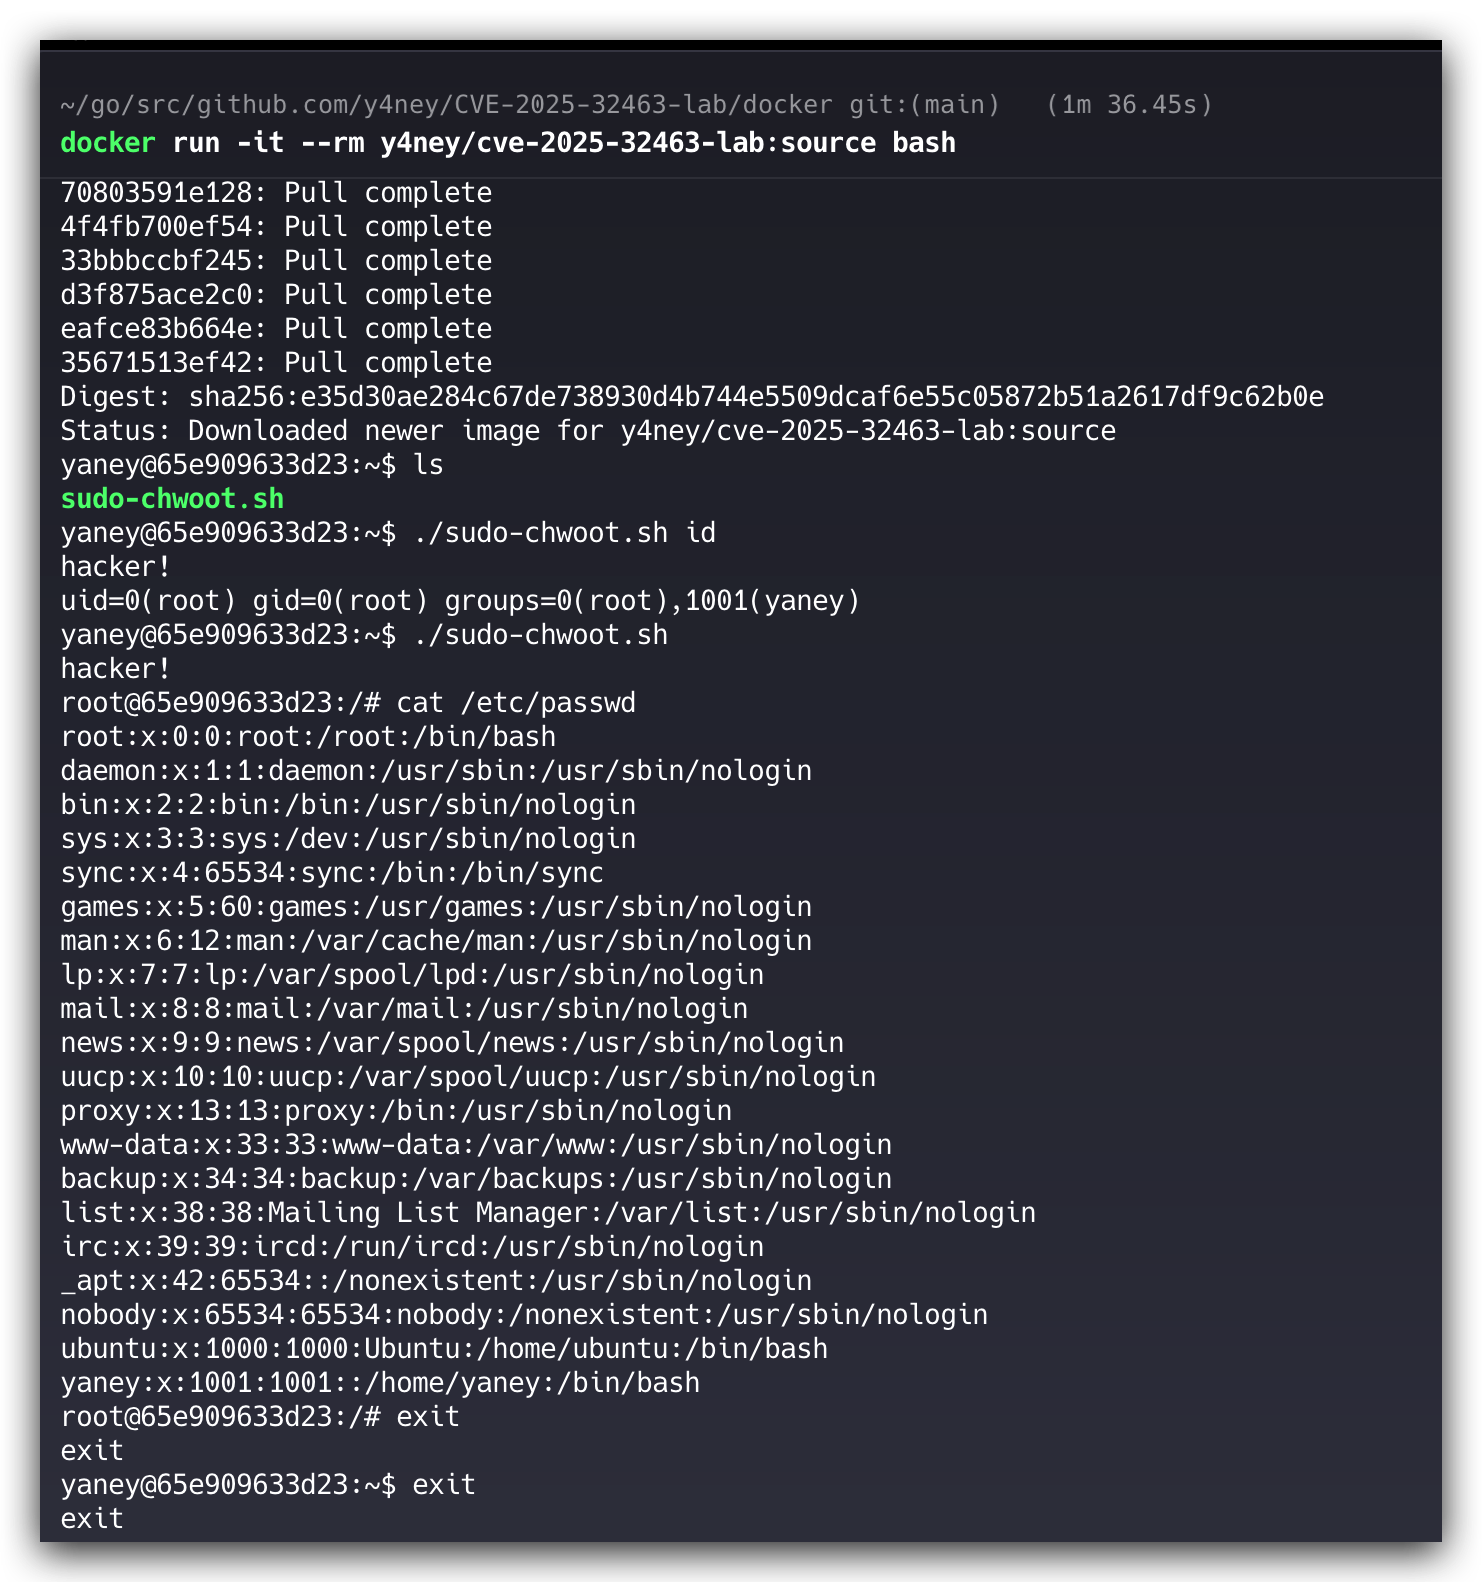
  1. Tirez l'une des deux versions de l'image et exécutez‑la localement :

    docker run -it --rm y4ney/cve-2025-32463-lab:source bash
    

    ou

    docker run -it --rm y4ney/cve-2025-32463-lab:deb bash
    
  2. Exécutez le script PoC dans le répertoire de travail. Vous pouvez lui ajouter n'importe quelle commande ; sans commande, il ouvre un bash interactif par défaut :

    ./sudo-chwoot.sh id
    ./sudo-chwoot.sh 
    
  3. Comme nous avons ajouté le paramètre --rm au lancement du conteneur, celui‑ci sera automatiquement détruit lorsque vous quitterez l'environnement avec exit. Pour supprimer l'image, exécutez la commande suivante.

    docker rmi y4ney/cve-2025-32463-lab:source
    

    ou

    docker rmi y4ney/cve-2025-32463-lab:deb
    

🔨 Construction de l'image

  1. Clonez le projet

    git clone https://github.com/y4ney/CVE-2025-32463-lab.git
    cd cve-2025-32463-lab
    
  2. Entrez dans le répertoire docker et lancez le script de construction :

    cd docker
    ./build.sh <votre-nom-docker-hub>
    
  3. Ce script construit les images suivantes :

    • <votre-nom-docker-hub>/cve-2025-32463-lab:deb : environnement basé sur le paquet officiel .deb de la version affectée
    • <votre-nom-docker-hub>/cve-2025-32463-lab:source : environnement construit à partir des sources, adapté au débogage et à l'analyse du code
  4. Lancez le conteneur et ouvrez un terminal interactif :

    docker run -it --rm <votre-nom-docker-hub>/cve-2025-32463-lab:source bash
    

    ou

    docker run -it --rm <votre-nom-docker-hub>/cve-2025-32463-lab:deb bash
    
  5. Dans le conteneur, exécutez le script d'exploitation :

    ./sudo-chwoot.sh
    

Si l'exploitation réussit, vous obtiendrez les droits root à l'intérieur du conteneur.

🔧 Prérequis

Assurez‑vous que les outils suivants sont installés et configurés sur votre système :

  • Docker
  • Bash (pour exécuter les scripts .sh)
  • Si les permissions des scripts sont insuffisantes, utilisez chmod +x *.sh pour ajouter les droits d'exécution

📄 Licence

Ce projet est distribué sous la licence MIT. Vous êtes libre de l'utiliser et de le modifier.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





