

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/xjghnxhlh/hikihack
IoT SecurityVulnerability AnalysisExploitationWeb Application ExploitationInformation GatheringLearning & Education
GitHubxjghnxhlh/hikihack

hikihack

Hikvision CVE-2017-7921 hack
Voir le dépôt
39il y a 22 joursPas encore vérifié
Partager

🛡️ CVE-2017-7921 — Étude de cas & sensibilisation

License Scope

Ce dépôt documente, à des fins pédagogiques et de sensibilisation à la cybersécurité, les conséquences possibles d'un équipement vulnérable à CVE-2017-7921 (vulnérabilité publique, divulguée en 2017, affectant certains firmwares de caméras/enregistreurs Hikvision non mis à jour).

⚠️ Avertissement légal

Toutes les démonstrations de ce dépôt ont été réalisées dans un environnement de test autorisé, à des fins exclusivement éducatives, de recherche et de sensibilisation. Avant publication, toutes les informations sensibles (identifiants, mots de passe, adresses IP, numéros de série, noms d'hôtes, etc.) ont été anonymisées ou floutées.

Ce dépôt ne constitue ni un guide d'exploitation, ni une incitation à agir contre des systèmes appartenant à des tiers. Toute utilisation doit s'inscrire dans un cadre légal, éthique, et avec l'autorisation explicite du propriétaire des équipements concernés.

📋 Sommaire

  • Contexte
  • Rapport de prévention
  • Illustrations
  • Objectif pédagogique
  • Licence

📚 Contexte

CVE-2017-7921 est une vulnérabilité publique affectant certains firmwares d'équipements Hikvision, référencée sur la base nationale des vulnérabilités (NVD). Un équipement exposé sur Internet et non mis à jour peut potentiellement divulguer des informations sensibles ou permettre un accès non autorisé à son interface d'administration.

Ce dépôt n'a pas vocation à détailler la mécanique d'exploitation, mais à illustrer pourquoi ce type de vulnérabilité est critique et comment s'en protéger (mise à jour du firmware, segmentation réseau, non-exposition directe des interfaces d'administration sur Internet).

📄 Rapport de prévention

Un rapport technique détaillé accompagne ce dépôt. Il présente notamment :

  • une description de la vulnérabilité CVE-2017-7921 ;
  • les produits et versions concernés ;
  • les risques liés à l'exposition d'un équipement vulnérable ;
  • les impacts potentiels sur la confidentialité, l'intégrité et la disponibilité des systèmes ;
  • les recommandations de mitigation et les bonnes pratiques de sécurisation.

➡️ Rapport de prévention – CVE-2017-7921

📷 Illustrations

Les captures ci-dessous ont été réalisées dans un environnement de démonstration autorisé. Tous les éléments permettant d'identifier un système réel (identifiants, IP, propriétaire…) ont été anonymisés ou floutés avant publication. Elles ne constituent pas un mode d'emploi, mais une représentation visuelle de l'impact potentiel d'un équipement non mis à jour.

Illustration n°1 — Exemple de récupération d'informations

Exemple du type d'informations qui peuvent être exposées lorsqu'un équipement affecté par CVE-2017-7921 n'a pas été correctement mis à jour ou sécurisé.
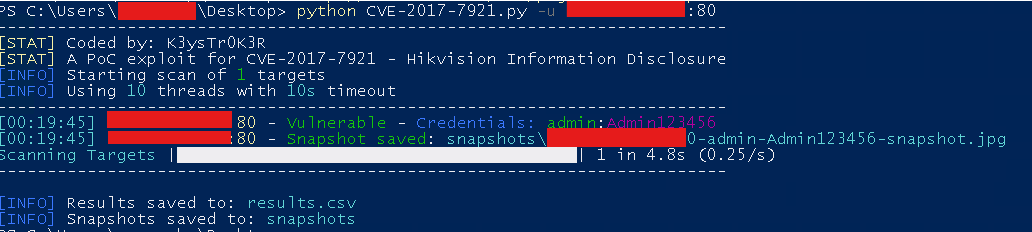
Informations récupérées — données anonymisées

Illustration n°2 — Interface d'administration

Interface d'administration d'un équipement, dans un environnement de démonstration autorisé. Objectif : illustrer les conséquences d'une vulnérabilité non corrigée sur un équipement exposé sans mesures de sécurité appropriées.
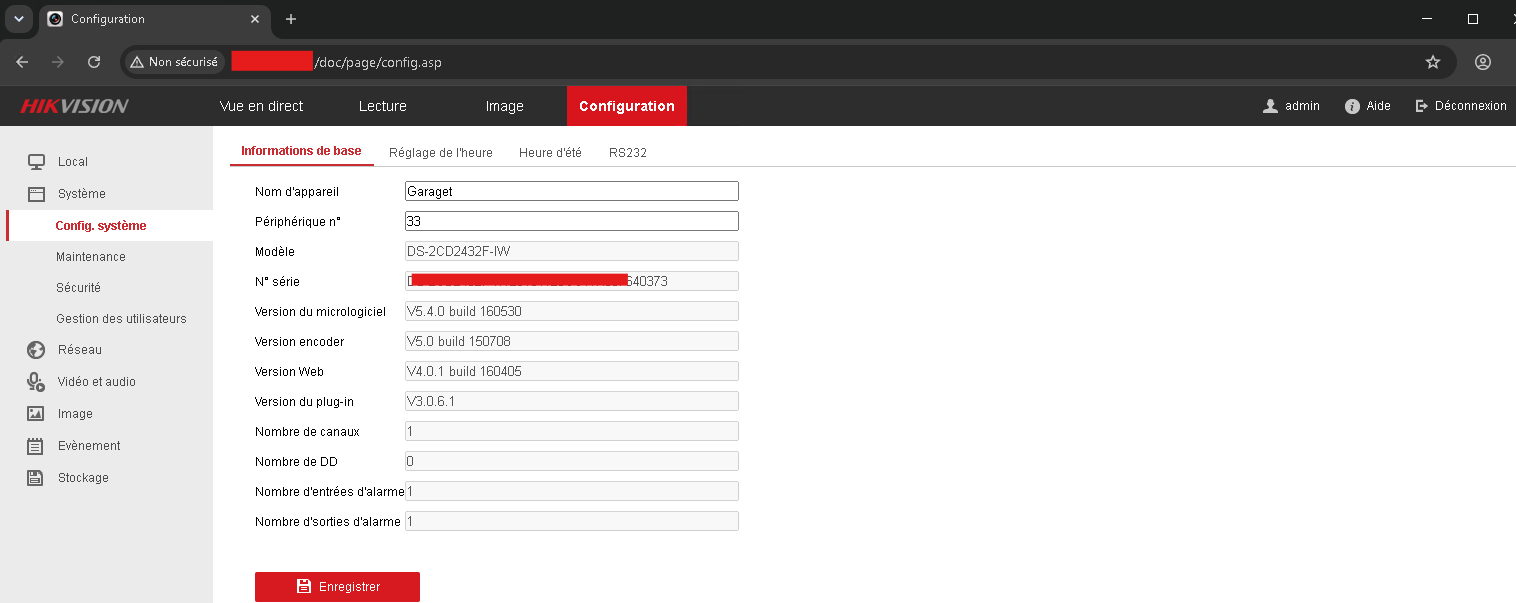
Interface d'administration — environnement de test

🎯 Objectif pédagogique

Ces ressources visent à sensibiliser administrateurs, chercheurs en sécurité et étudiants aux conséquences d'une vulnérabilité comme CVE-2017-7921 lorsqu'elle n'est pas corrigée. Elles illustrent concrètement :

  • les informations susceptibles d'être exposées sur un équipement vulnérable ;
  • les conséquences d'une configuration insuffisamment sécurisée ;
  • l'importance d'appliquer les correctifs publiés par les fabricants ;
  • la nécessité de maintenir les firmwares à jour et de limiter l'exposition des interfaces d'administration sur Internet ;
  • l'intérêt d'audits réguliers pour identifier les équipements vulnérables avant qu'ils ne soient compromis.

📄 Licence

Distribué sous licence MIT.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







