

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-82539 — Avis de sécurité pour la vulnérabilité de débordement de tampon TOTOLINK a720r | Kitploit

Outils/GitHubGitHub/xernary/cve-2026-82539
Sécurité des Systèmes EmbarquésSécurité IoTAnalyse des VulnérabilitésExploitationRétro-ingénierieExploitation d'Applications WebSécurité Matériel et IoTExploitation de Binaires
GitHubxernary/cve-2026-82539

CVE-2026-82539

Avis de sécurité pour la vulnérabilité de débordement de tampon TOTOLINK a720r

443il y a 2 moisPas encore vérifié
Partager
Voir le dépôtSite web

CVE-2026-82539

Informations

Fournisseur : TOTOLINK
Site web du fournisseur : TOTOLINK
Modèle : A720R
Version du firmware : V4.1.5cu.630_B20250509
Adresse de téléchargement du firmware : TOTOLINK

Gravité

Score de base CVSS v4.0 : 9.4 (Critique)
Vecteur : CVSS:4.0/AV:N/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H/E:P

Détails de la vulnérabilité

Un débordement de tampon sur la pile existe dans le binaire de firmware cstecgi.cgi, permettant à un administrateur authentifié de détourner le flux de contrôle du processus et d'exécuter des chemins de code existants au sein du binaire. La vulnérabilité peut être déclenchée en envoyant une requête forgée au gestionnaire setMacFilterRules contenant une valeur excessivement longue du paramètre desc, laquelle est copiée dans un tampon de pile de taille fixe via strcpy() sans aucune vérification des limites, écrasant ainsi l'adresse de retour sauvegardée.
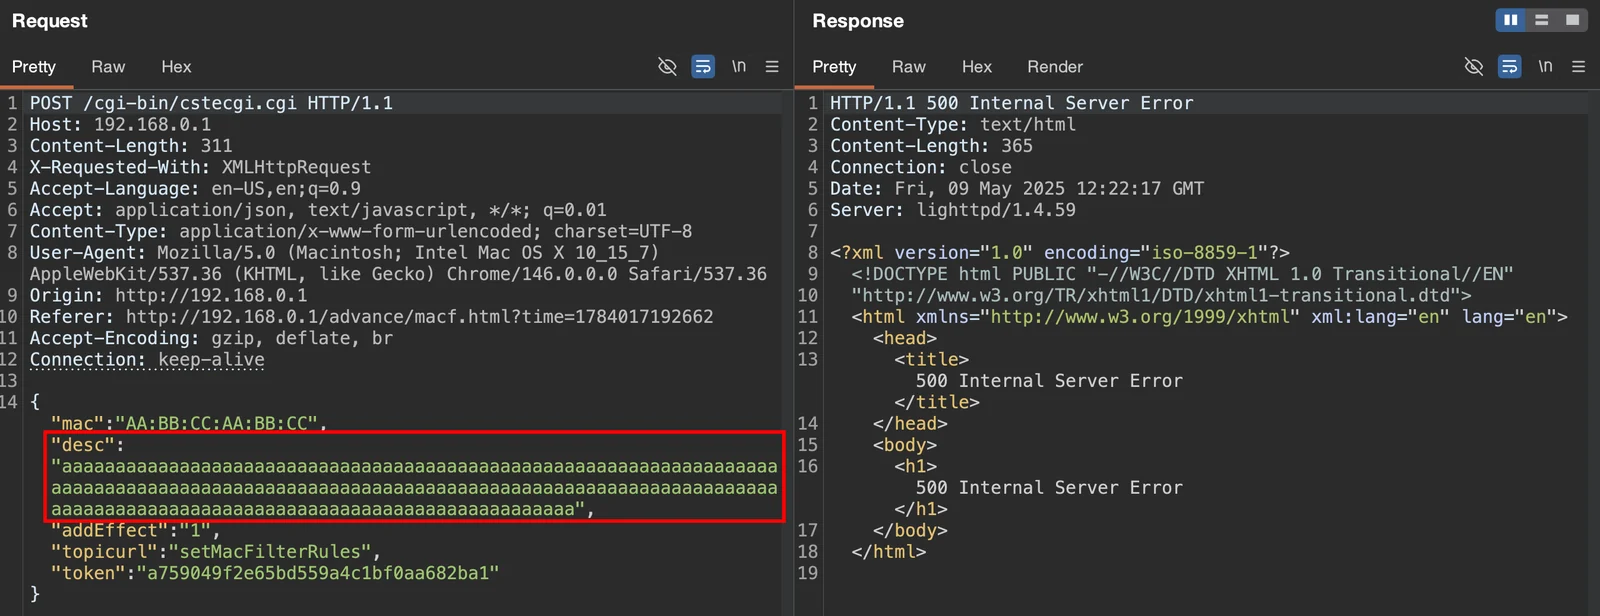
Le code vulnérable se situe dans le binaire cstecgi.cgi, où la valeur fournie de desc est copiée dans un tampon de pile sans validation de longueur, permettant d'écraser l'adresse de retour sauvegardée et de rediriger le flux de contrôle du programme. Le binaire étant compilé sans canaris de pile et sans PIE, le débordement passe inaperçu et l'exécution peut être redirigée de manière fiable vers du code résidant à des adresses fixes au sein du binaire.
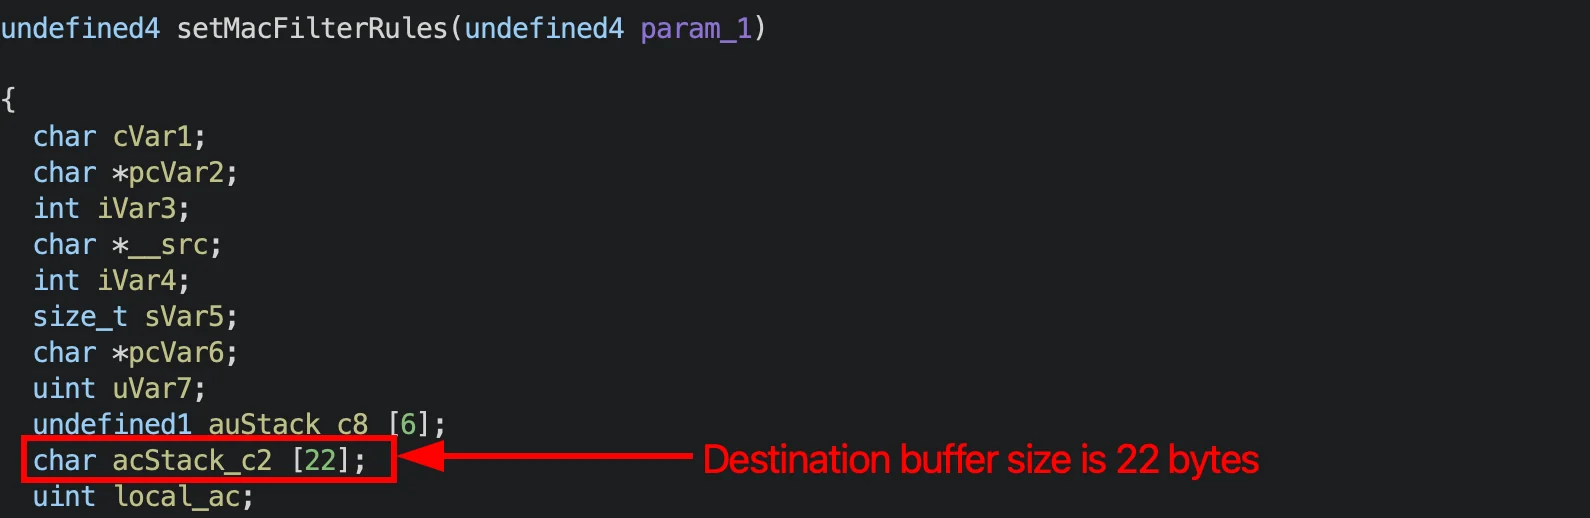
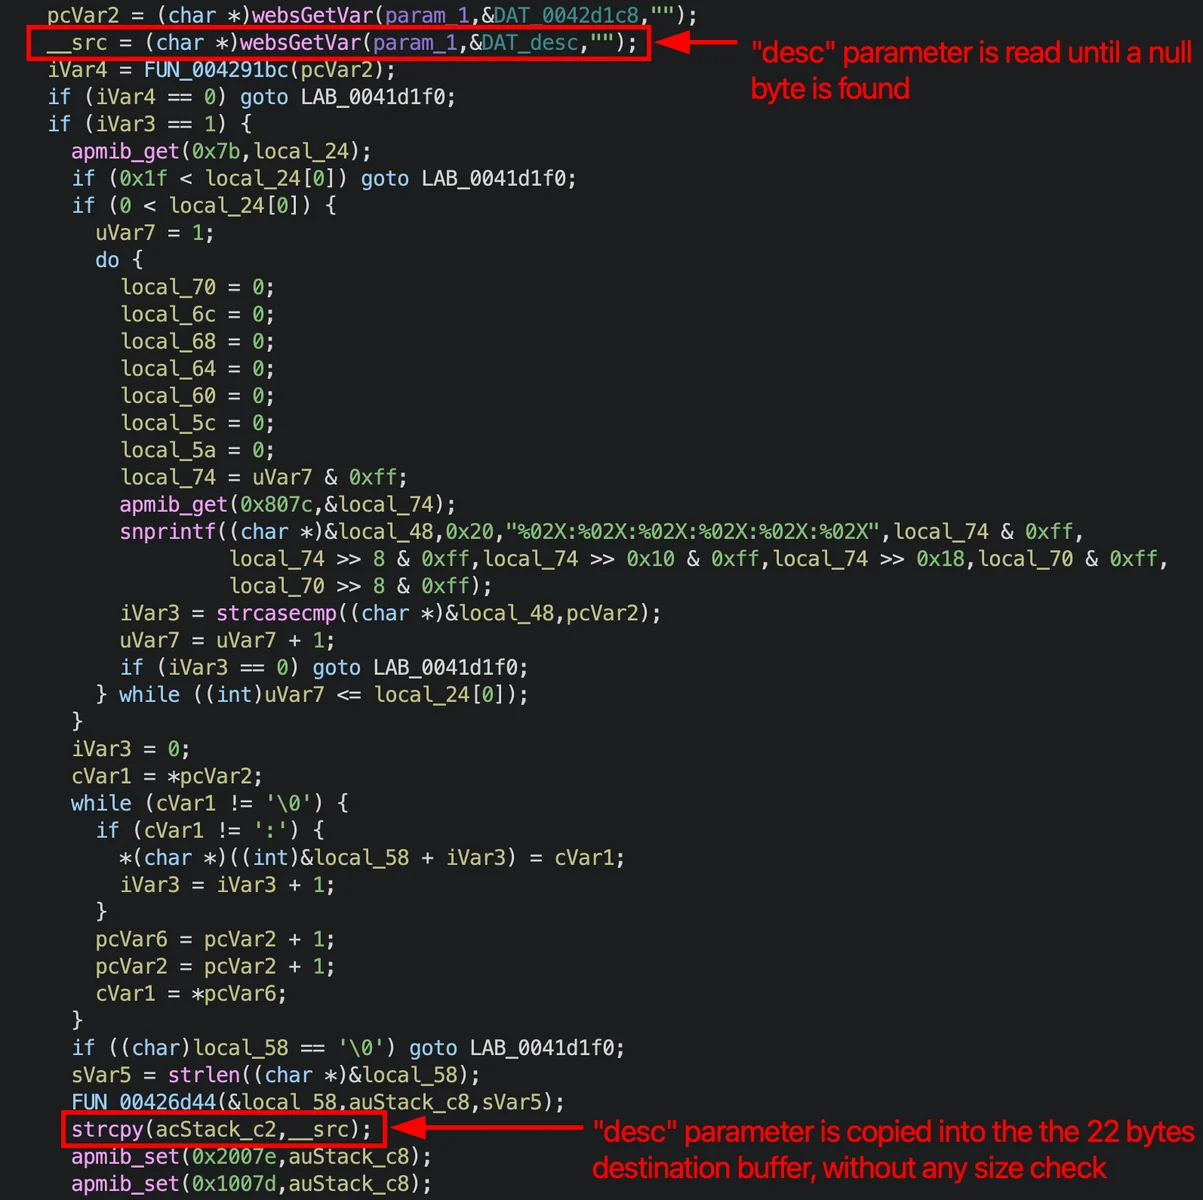
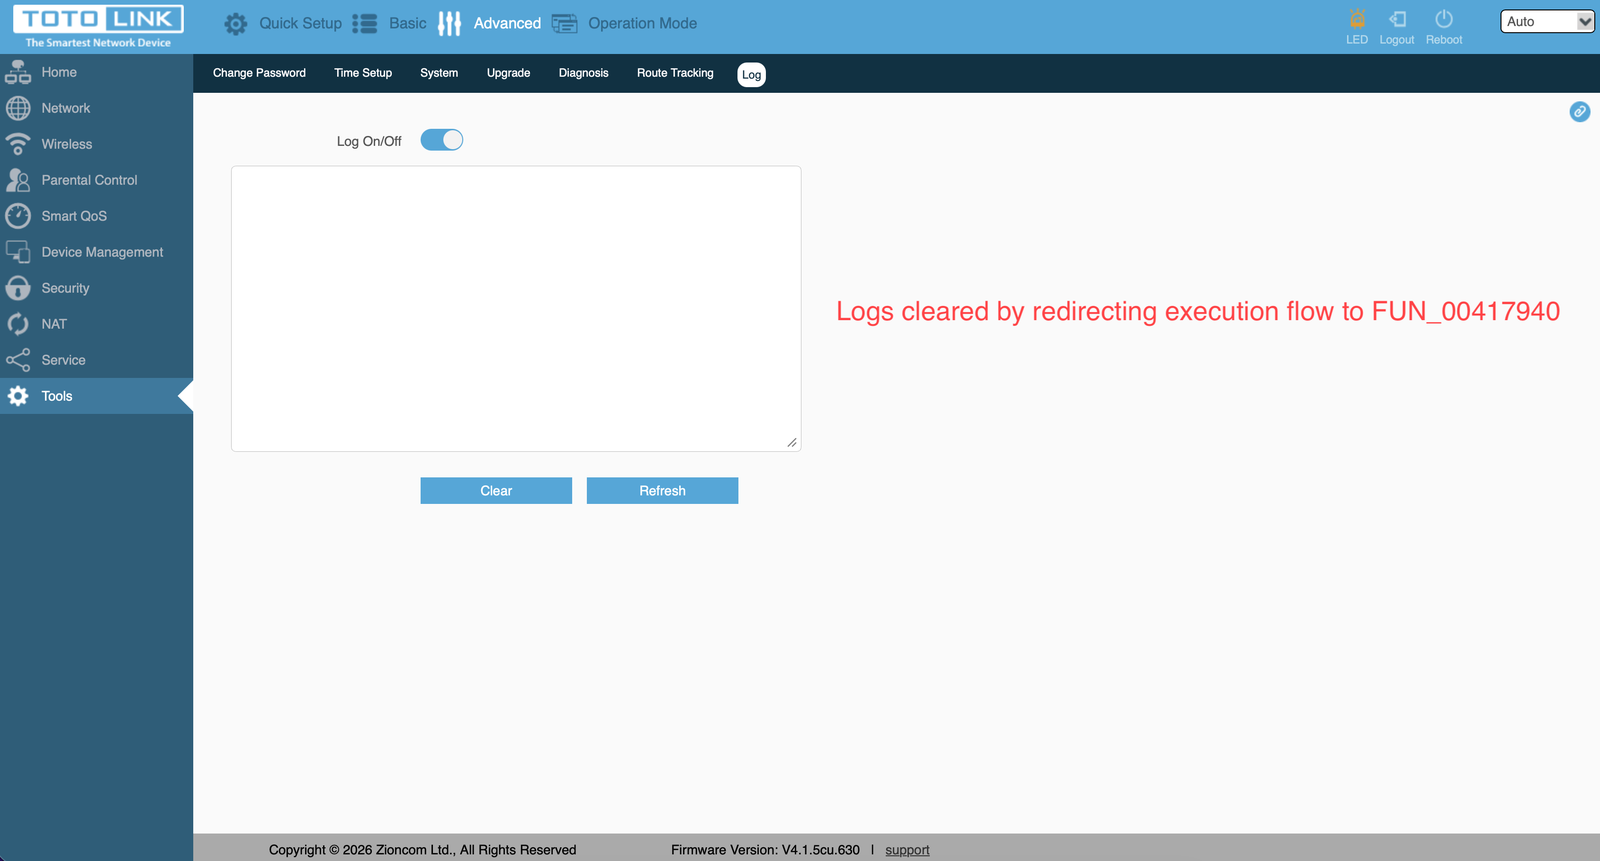
En écrasant l'adresse de retour sauvegardée, le flux de contrôle a été redirigé vers des fonctions existantes au sein du binaire. Cela a été démontré en invoquant un appel sleep(2) (confirmant le contrôle fiable du pointeur d'instruction par un délai mesurable dans la réponse de l'appareil), la routine de redémarrage du système, la fonction de déconnexion de session et la routine d'effacement des journaux.
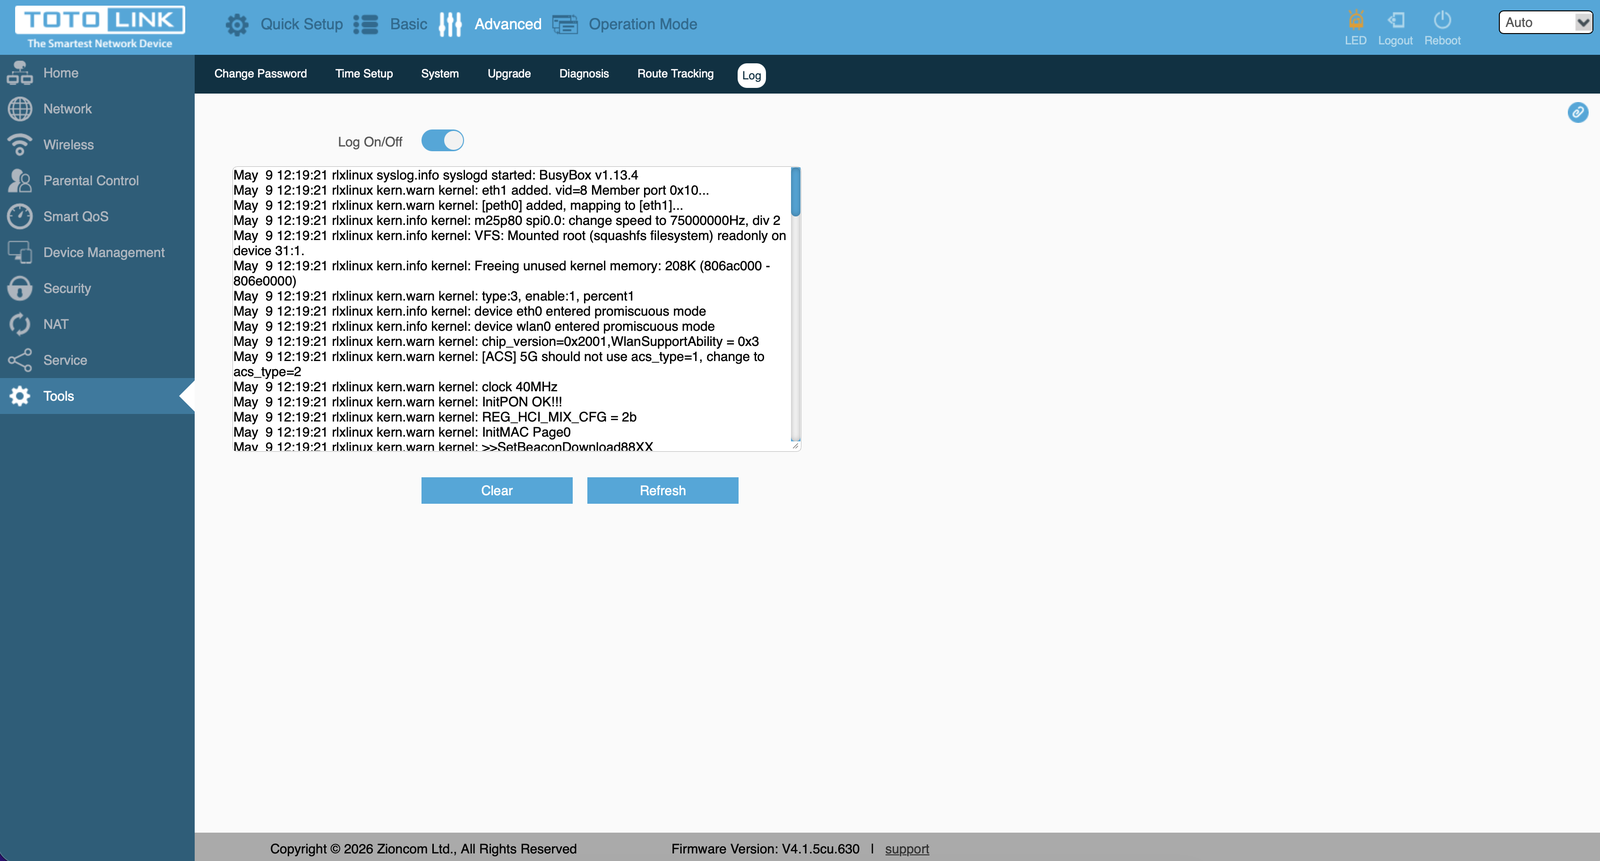
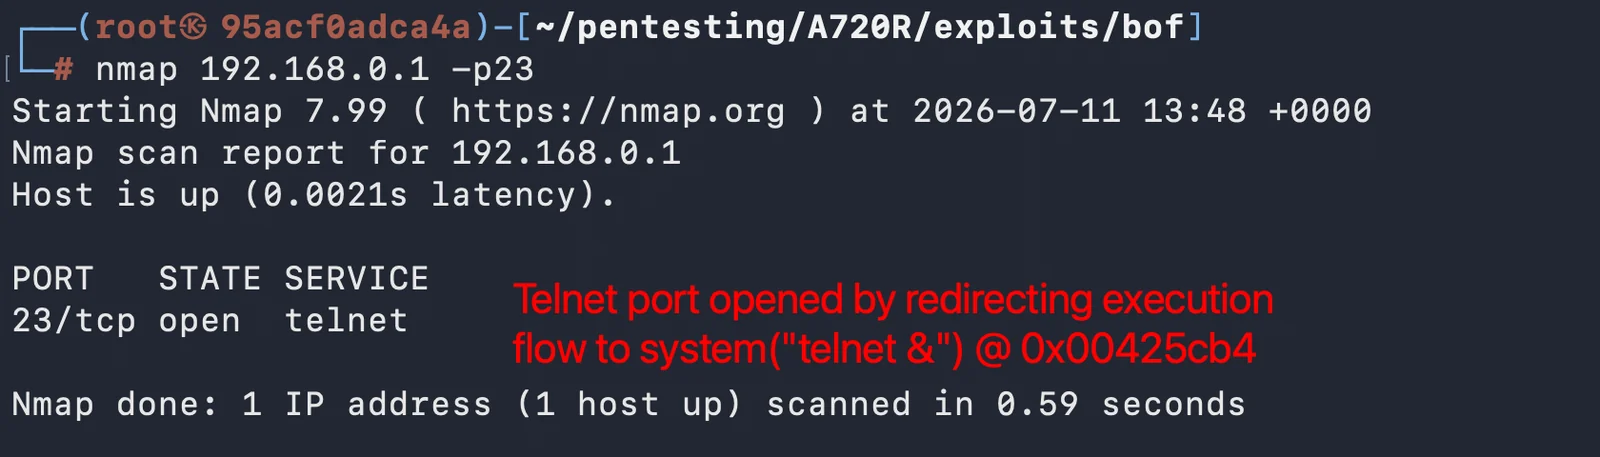
Le flux de contrôle a ensuite été redirigé vers la routine responsable du démarrage du service Telnet, activant Telnet sur l'appareil.
Par conséquent, un attaquant authentifié disposant d'un accès réseau à l'appareil cible peut détourner le flux d'exécution du processus cstecgi.cgi et exécuter des chemins de code arbitraires au sein du binaire, compromettant la confidentialité, l'intégrité et la disponibilité de l'appareil.

Références

Ces vulnérabilités ont été signalées par Nicola Giuffrida.

  • Analyse complète : https://nico-security.com/posts/totolink-a720r
  • Fiche CVE : https://www.cve.org/cverecord?id=CVE-2026-82539
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





