xen0nize/cve-2026-21096
Preuve de concept à déclenchement de crash uniquement pour CVE-2026-21096, un dépassement d'entier 32 bits menant à un débordement de tas dans le décodeur JPEG Quram de Samsung, avec des notes de rétro-ingénierie et un harnais adb.

En faisant de l'ingénierie inverse sur la bibliothèque de codecs d'images Samsung fournie, je suis tombé sur un plantage qui s'est avéré bien trop facile à déclencher. Le chemin d'itération du décodeur JPEG calcule la taille de l'un de ses tampons internes avec une simple arithmétique signée sur 32 bits et ne vérifie jamais le résultat. Fournissez-lui un JPEG qui déclare une largeur de 65535 pixels et l'allocation passe par débordement d'environ 4,29 Go à un bloc de 256 Ko, tandis que les deux memsets qui suivent tirent leurs tailles de deux autres produits 32 bits qui débordent dans l'autre sens. L'un aboutit à un inoffensif 64 Ko, l'autre se transforme en un remplissage d'environ 2⁶⁴ octets commençant deux gigaoctets sous le tampon. Le processus meurt bien avant que le décodeur n'approche des données réelles de l'image.
Ce dépôt documente ce bug et le rend reproductible de manière indépendante. Ce que je partage ici n'est qu'un PoC de plantage uniquement, c'est-à-dire le plantage et non l'exploit. Tout ce qui est publié ici s'arrête à une erreur de segmentation déterministe à l'intérieur de la bibliothèque du fournisseur. Pas de préparation du tas, pas de détournement de flux de contrôle, pas d'exécution de code, pas de chaîne de livraison. Le plantage seul suffit à prouver que le bug est réel et que l'arithmétique sous-jacente se comporte exactement comme décrit. Construire quoi que ce soit de plus à partir de cela relève d'un autre type de travail, et ce n'est pas inclus ici. Tous les fichiers nécessaires pour reproduire le plantage sont publiés aux côtés de ce README.
Samsung a corrigé le bug dans la Security Maintenance Release de septembre 2026 (SVE-2026-3282, « corrects implementation »). Tout ce qui figure ici a été vérifié sur un téléphone Galaxy dont le niveau de correctif de sécurité est antérieur à cette version. Le plantage est déterministe, dix fois sur dix, et les frames fautives se situent à l'intérieur du véritable
/system/lib64/libimagecodec.quram.so.
Ce PoC démontre ce qui suit.
Le dépôt ne contient délibérément pas ce qui suit.
Le plantage est le but. Il suffit à prouver que l'allocation et l'écriture concernées peuvent devenir incohérentes, et c'est tout ce que je publie.
CVE-2026-21096 est l'identifiant public de ce bug. L'avis Samsung le suit en interne sous la référence SVE-2026-3282 dans son bulletin mensuel. La description déposée par Samsung Mobile auprès du MITRE en tant que CNA se lit comme suit.
Débordement de tampon basé sur le tas dans le décodeur JPEG de libimagecodec.quram.so antérieur à SMR Sep-2026 Release 1, permettant à des attaquants distants d'exécuter du code arbitraire.
L'enregistrement est devenu public le 9 septembre 2026 et est classé 9.2 CRITICAL selon CVSS 4.0 (CVSS-B). Le vecteur est présenté ci-dessous.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
Le vecteur décrit une attaque adjacente au réseau, de faible complexité, sans privilèges et sans interaction utilisateur (UI:N), d'où la formulation « image sans clic » dans la couverture de septembre. Il porte également Attack Requirements Present (AT:P), ce qui signifie que l'exploitation dépend de conditions qui doivent être réunies sur la cible. Cela correspond exactement à ce que j'ai constaté lors du reverse engineering. La bibliothèque fait confiance à la géométrie que lui fournit son appelant, de sorte que l'exploitabilité réelle dépend du composant Samsung qui transmet des dimensions dérivées de l'attaquant dans le chemin de décodage LTN. L'impact sur le système vulnérable est élevé en termes de confidentialité, d'intégrité et de disponibilité.
Selon NVD, les configurations affectées sont les appareils mobiles Samsung exécutant Android 14, 15, 16 ou 17 avec un niveau de correctif antérieur à SMR Sep-2026 Release 1, et la classe de faiblesse est CWE-122 (débordement de tampon basé sur le tas), conséquence directe d'un dépassement d'entier (CWE-190) dans l'arithmétique d'allocation. Un bogue similaire dans le décodeur DNG de la même bibliothèque (CVE-2026-21095 / SVE-2026-3247) a été corrigé dans le même bulletin. Ce dépôt ne couvre que celui lié au JPEG.
L'enregistrement CVE décrit une exécution de code à distance potentielle. Ce dépôt ne tente pas de reproduire cet impact. Mon travail ici couvre le chemin natif vulnérable et un reproducteur de plantage local, rien de plus.
libimagecodec.quram.so est un codec d'image à code source fermé écrit par Quramsoft que Samsung livre sur tous les appareils Galaxy récents. Il se situe au-dessus des décodeurs de la plateforme Android. Lorsqu'une application Samsung (Galerie, pipeline de l'appareil photo, aperçus de messagerie) souhaite un décodage rapide ou en flux d'un JPEG, elle fait appel à cette bibliothèque plutôt qu'à Skia. Deux versions sont livrées sur un appareil typique, /system/lib64/libimagecodec.quram.so et une version 32 bits jumelle sous /system/lib/ qui est mappée par mediaserver32. J'ai vérifié que la version 64 bits est chargée dans le processus Galerie sur mon téléphone de test.
La fonction qui contient le bogue est le point d'entrée JNI derrière
com.quramsoft.images.QuramBitmapFactory
    .DecodeJPEGFromFileIter4LTNToNativeBufferArray(...)
« LTN » est le décodage par itération lock-to-native de Samsung, le mode dans lequel l'appelant fournit lui-même la géométrie de sortie (le pas de ligne, la hauteur totale et le nombre de lignes que chaque bloc d'itération doit couvrir) et la bibliothèque décode l'image bloc par bloc dans des tampons natifs gérés par l'appelant. Le chemin de rafale de la caméra est le consommateur naturel de ce mode.
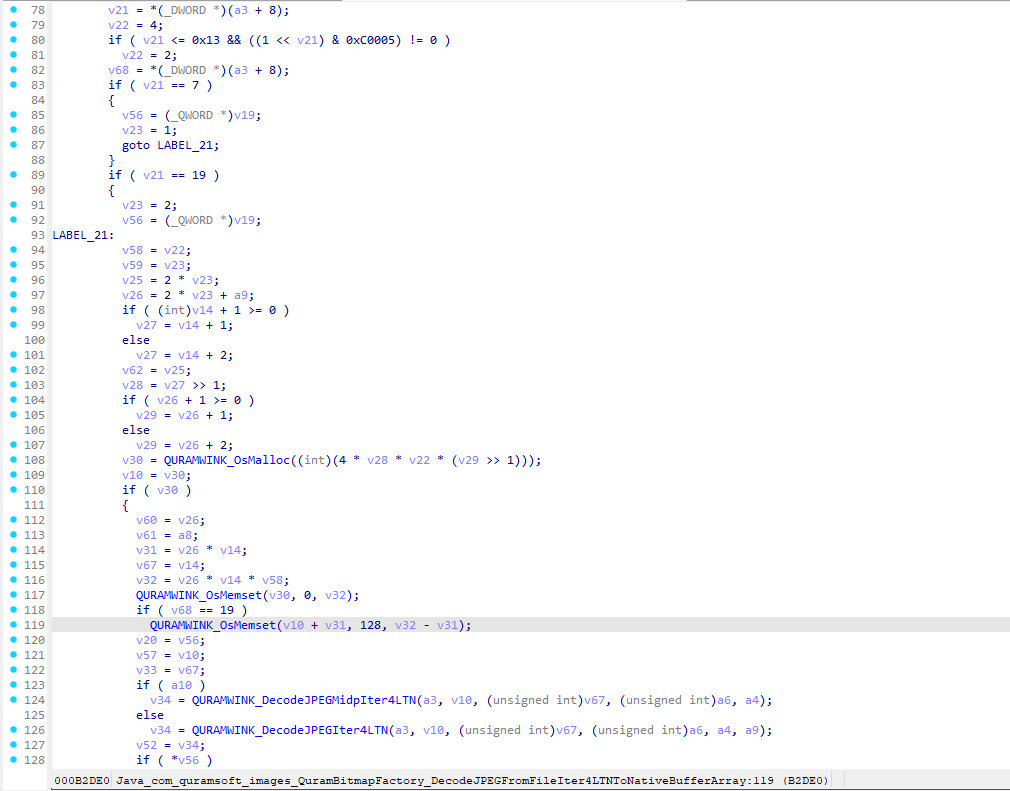
La capture d'écran ci-dessous est le pseudocode décompilé du point d'entrée JNI, pris directement dans IDA Pro à partir de la version arm64 vulnérable de la bibliothèque (BuildId d49d229541cc09afa04a97266252f7f716e4f7aa). Il s'exécute depuis la sélection de configuration de couleur jusqu'aux deux memsets, toute la vie des valeurs qui débordent. Les arguments qui comptent sont les suivants. a4 est l'indicateur de mode de décodage (doit valoir 1 ou 3), a5 est le pas de ligne fourni par l'appelant (conservé dans v14), a9 est le nombre de lignes par itération fourni par l'appelant, et *(_DWORD *)(a3 + 8) est la valeur inPreferredConfig stockée dans la structure decode-info, qui sélectionne v22 (octets par pixel) et v23 (nombre de plans). v58 n'est que v22 copié dans un emplacement de pile.