Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-65731 — Avis pour CVE-2025-65731 | Kitploit
Outils/GitHubGitHub/whitej3rry/cve-2025-65731
Sécurité des Systèmes EmbarquésSécurité IoTAnalyse des VulnérabilitésExploitationHacking MatérielTests d'IntrusionSécurité MatérielleSécurité Matériel et IoT
GitHubwhitej3rry/cve-2025-65731

CVE-2025-65731

Avis pour CVE-2025-65731

Voir le dépôt
40il y a 10 moisPas encore vérifié
Partager

CVE-2025-65731

CWE-1191: Interface de débogage et de test sur puce avec contrôle d'accès inadéquat

Accès au shell racine UART sur D-Link DIR-605L (Hardware F1, Firmware V6.02CN02)

1

Résumé

Une vulnérabilité critique de sécurité matérielle a été identifiée dans le routeur D-Link DIR-605L, Version matérielle F1, Version externe du firmware V6.02CN02, exécutant le noyau Linux 2.4.18. L'interface de débogage UART manque de mécanismes de contrôle d'accès appropriés, permettant à tout attaquant ayant un accès physique de se connecter aux broches UART et d'obtenir un accès racine non authentifié. Cette vulnérabilité correspond à CWE-1191 : Interface de débogage et de test sur puce avec contrôle d'accès inadéquat.

Produit concerné :

Modèle de périphérique : D-Link DIR-605L - Version du firmware : V6.02CN02

Description de la vulnérabilité

L'interface de débogage UART, exposée physiquement via les broches du périphérique, est accessible sans aucune barrière d'authentification ou d'autorisation. Un attaquant se connectant à ces broches UART peut accéder instantanément au shell racine du périphérique pendant ou après le démarrage, contournant tous les contrôles d'authentification logiciels. Cet accès direct au shell racine compromet la confidentialité, l'intégrité et la disponibilité de l'ensemble du périphérique et de son environnement réseau.

Impact :

Contrôle total au niveau racine du routeur sans authentification requise. Capacité de modifier la configuration du périphérique, d'installer des logiciels malveillants persistants ou d'intercepter le trafic réseau. Contournement complet des mécanismes de sécurité du périphérique. Point de pivot potentiel pour des attaques sur le réseau et les périphériques connectés.

Preuve de concept :

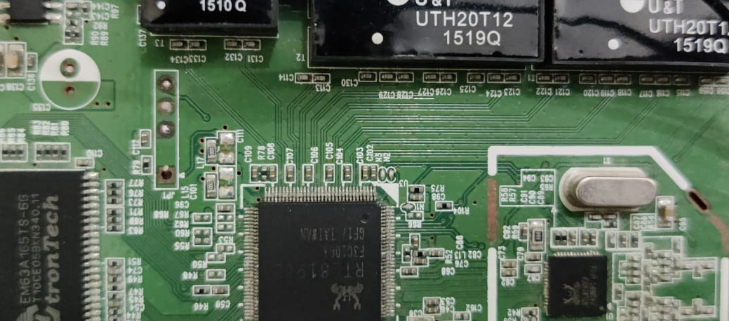
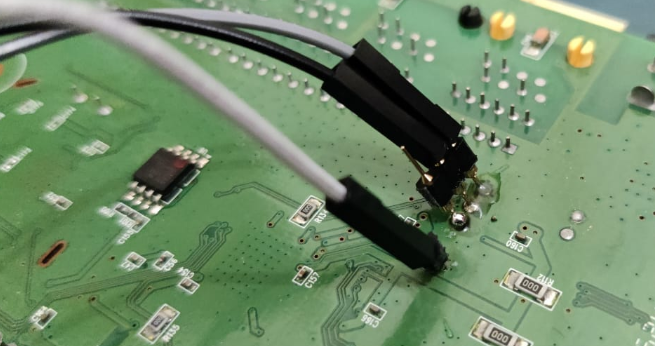
  1. Les broches UART sur le D-Link DIR-605L (Hardware F1) ont été identifiées et connectées à une interface série.
    2
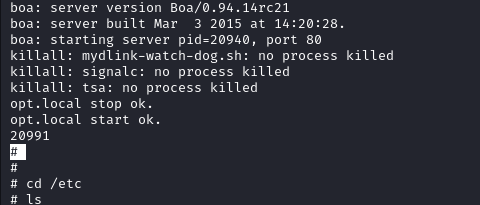
  2. En utilisant un émulateur de terminal série au débit en bauds approprié, la sortie du bootloader et l'invite du shell Linux du périphérique ont été accessibles.
    3
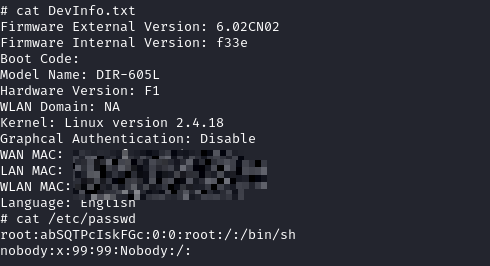
  3. Des commandes telles que cat /etc/passwd ont confirmé la présence de l'utilisateur root sans protection par mot de passe sur cette interface.
    4
  4. Une invite de shell racine entièrement interactive (#) a été obtenue, permettant l'exécution de commandes arbitraires sur le périphérique.
    5

Références :

CWE-1191 : https://cwe.mitre.org/data/definitions/1191.html

Auteur :

Mohamed Danish (j3rry)

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →