 vytlanikhil/cve-2026-37272
Preuve de concept pour une vulnérabilité XSS réfléchie dans Bank Management System en Web 1.0, démontrant l'exploitation via le paramètre msg dans settings.php.

CVE-2026-37272
[Description]
Une vulnérabilité de cross-site scripting (XSS) réfléchi existe dans
/dashboard/settings.php dans Bank Management System in Web 1.0. La
vulnérabilité survient en raison d'une désinfection inadéquate des
entrées fournies par l'utilisateur dans le paramètre GET msg. Un attaquant peut créer une URL malveillante
contenant du code JavaScript qui est exécuté dans le navigateur de la victime
lors du chargement de la page.
[Informations supplémentaires]
La vulnérabilité survient car l'application reflète le paramètre msg directement dans la réponse HTML sans encodage de sortie approprié. En injectant du code HTML ou JavaScript dans ce paramètre, un attaquant peut exécuter des scripts arbitraires dans le navigateur de la victime.
Exemple de payload :
Please send a query'"()&%
Une exploitation réussie permet aux attaquants de mener des attaques côté client telles que le détournement de session, le vol d'identifiants ou la redirection vers des sites web malveillants. Une atténuation appropriée inclut la mise en œuvre d'un encodage de sortie (par exemple, htmlspecialchars() en PHP), la validation des entrées utilisateur et l'application d'une politique de sécurité du contenu (CSP).
[Type de vulnérabilité]
Cross Site Scripting (XSS)
[Fournisseur du produit]
[Base de code du produit affecté]
https://github.com/sawongam/bank-management-system-in-web 1.0 - https://github.com/sawongam/bank-management-system-in-web 1.0
[Composant affecté]
/bank-management-system-in-web-main/pages/dashboard/settings.php, paramètre GET msg dans /bank-management-system-in-web-main/pages/dashboard/settings.php, logique de rendu de sortie pour le paramètre msg fourni par l'utilisateur dans /bank-management-system-in-web-main/pag
[Type d'attaque]
À distance
[Exécution de code impact]
true
[Vecteurs d'attaque]
La vulnérabilité peut être exploitée à distance en envoyant une requête HTTP GET spécialement conçue au point de terminaison suivant :
http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php
Un attaquant injecte du code JavaScript malveillant dans le paramètre msg de l'URL. L'application ne parvient pas à désinfecter ou encoder correctement l'entrée fournie par l'utilisateur avant de la restituer dans la réponse HTML, ce qui entraîne l'exécution de JavaScript arbitraire dans le navigateur de la victime.
Exemple de requête d'exploitation :
GET /bank-management-system-in-web-main/pages/dashboard/settings.php?msg=Please%20send%20a%20query'"()%26%25 HTTP/1.1 Host: localhost
Si un utilisateur visite l'URL spécialement conçue, le script injecté s'exécute dans le contexte de l'application.
[Référence]
[Découvreur]
VYTLA NIKHIL
Utilisez CVE-2026-37272.
Remarque :- C'est le format exact que j'ai utilisé pour envoyer un e-mail à mitre.org et ils ont répondu en conséquence
De plus, je n'ai pas encore rendu cela public (ce sera fait après avoir notifié le propriétaire)
Writeup :-
http://127.0.0.1:8000/pages/dashboard/settings.php
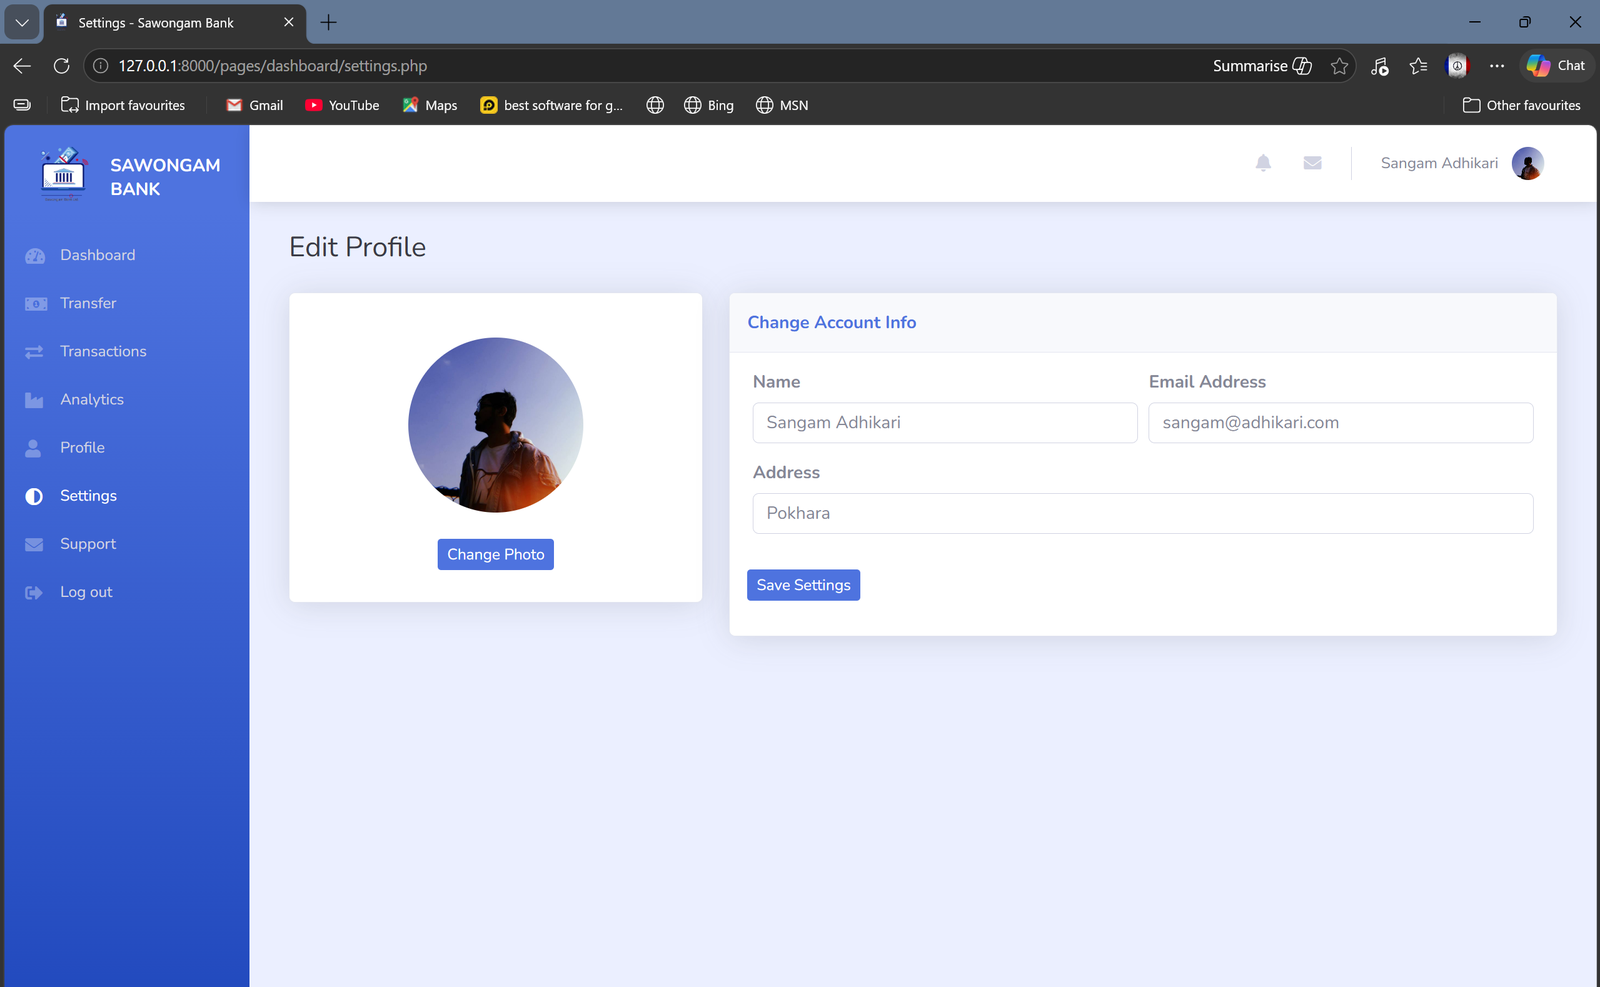
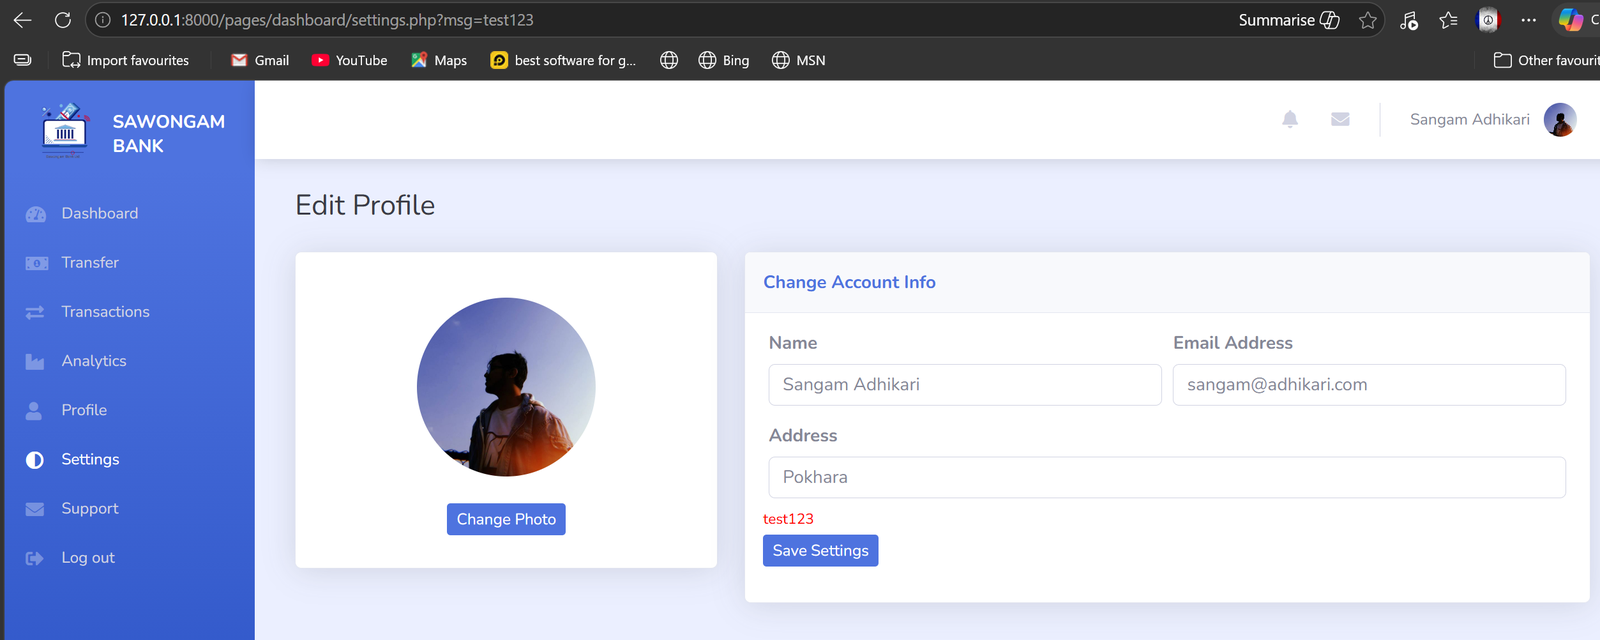
nous pouvons voir ici qu'il affiche « test123 » sous la section adresse
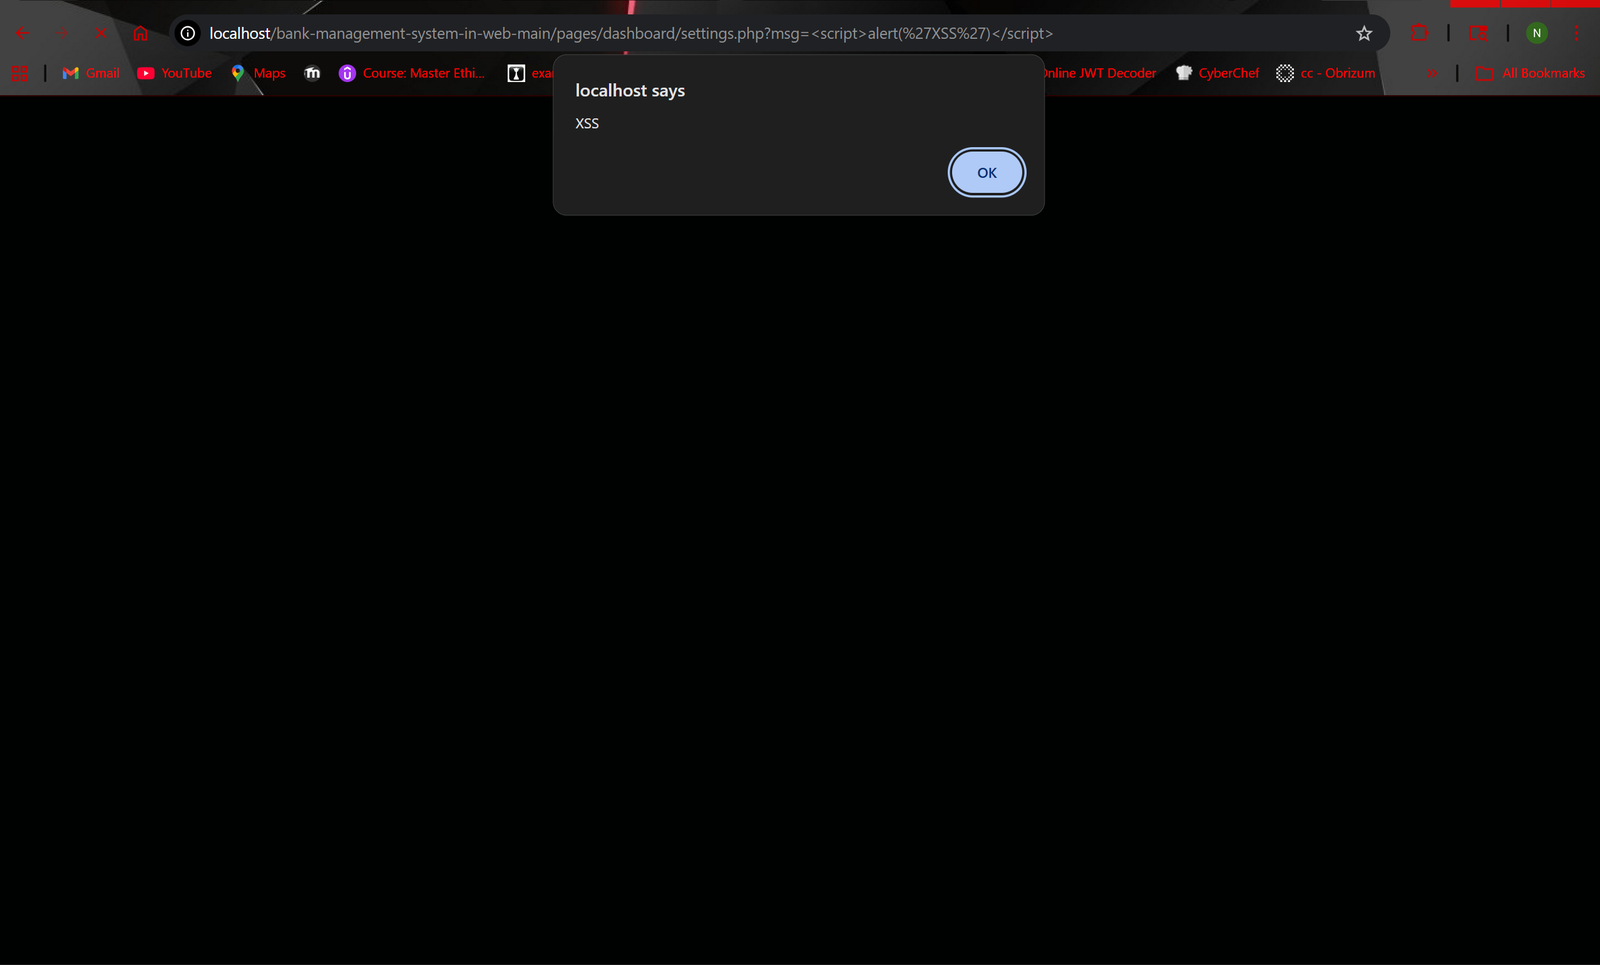
ça a fonctionné !
utilisez « http://localhost/bank-management-system-in-web-main/pages/dashboard/settings.php?msg= »
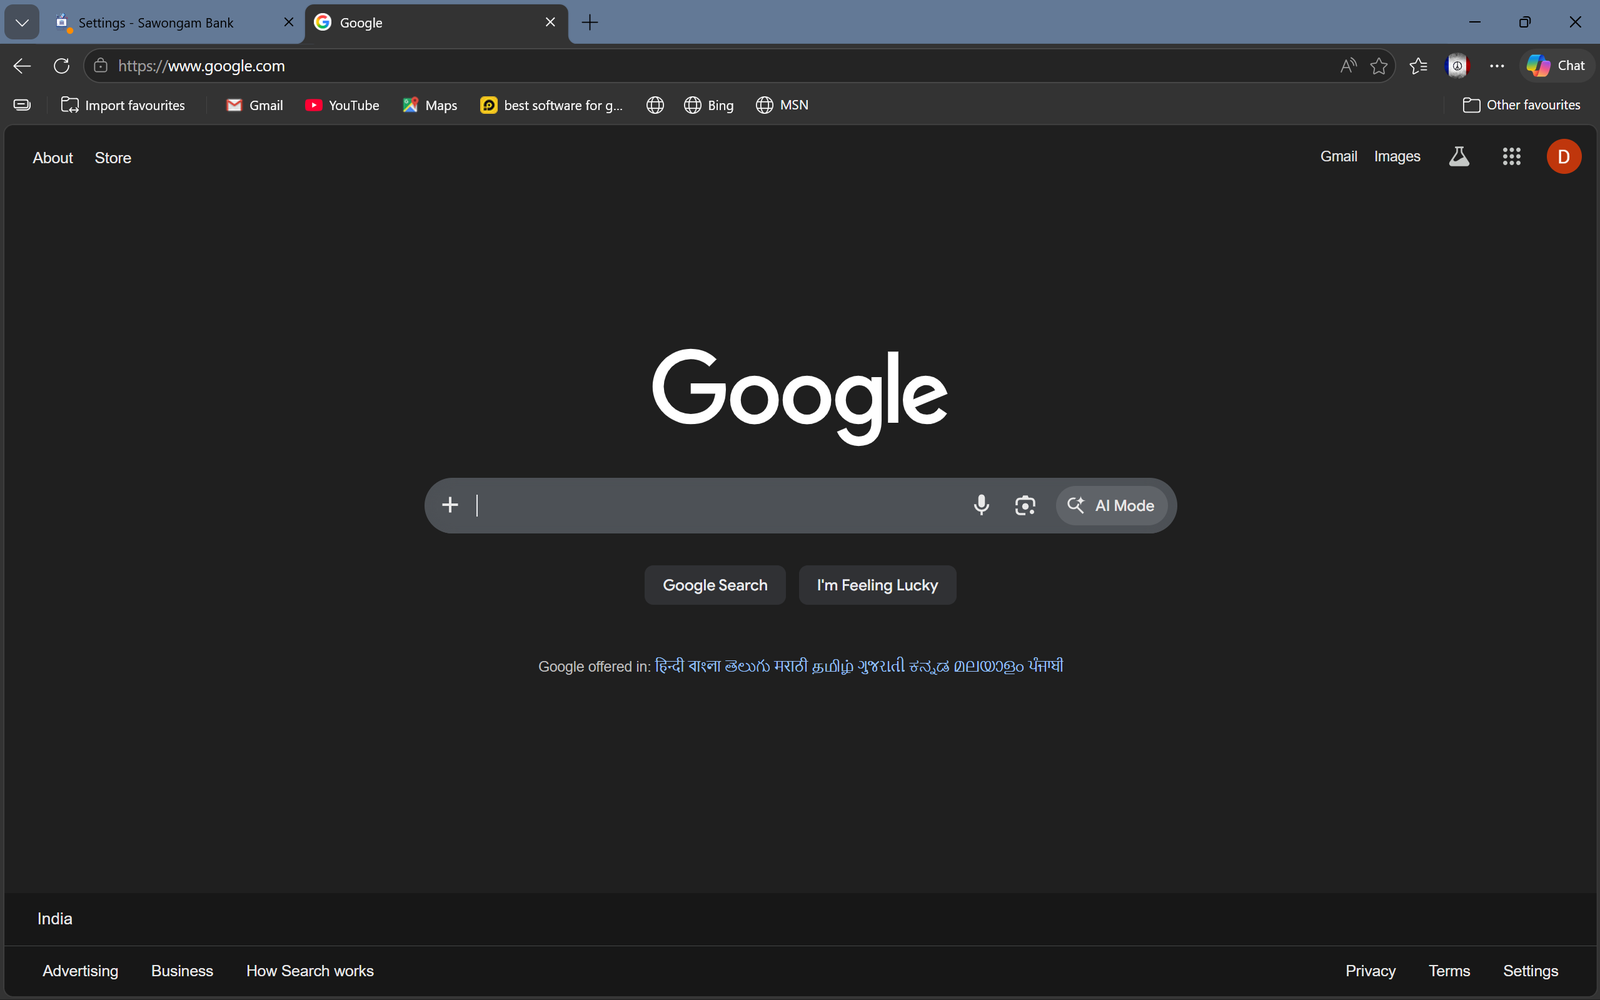
il sera redirigé vers google.com ou le site que vous avez indiqué dans le payload XSS






