
 vonahisec/leprechaun
Cet outil est utilisé pour cartographier le flux de données réseau afin d'aider les testeurs d'intrusion à identifier des cibles potentiellement précieuses.

                                       .-----.
                                      /   V   \
                                      |__...__|
                                      |_....._|
                                    .-'  ___  '-.
                                    \_.-`. .`-._/
              __ .--. _              (|\ (_) /|)
           .-;.-"-.-;`_;-,            ( \_=_/ )
         .(_( `)-;___),-;_),          _(_   _)_
        (.( `\.-._)-.(   ). )       /` ||'-'|| `\
      ,(_`'--;.__\  _).;--'`_)  _  /_/ (_>o<_) \_\
     // )`--..__ ``` _( o )'(';,)\_//| || : || |\\
     \;'        `````  `\\   '.\\--' |`"""""""`|//
     /                   ':.___//     \___,___/\_(
    |                      '---'|      |__|__|
    ;        Leprechaun         ;      ;""|"";
     \                         /       [] | []
      '.     #vonahisec      .'      .'  / \  '.
        '-,.__         __.,-'        `--'   `--'
         (___/`````````\___)
Le but de cet outil est d'aider les testeurs d'intrusion à identifier des cibles potentiellement intéressantes sur le réseau interne. En agrégeant les routes netstat de plusieurs hôtes, vous pouvez facilement comprendre ce qui se passe à l'intérieur.
Ces instructions vous permettront d'obtenir une copie du projet opérationnelle sur votre machine locale à des fins de développement et de test. Reportez-vous à la section déploiement pour des notes sur la façon de déployer le projet sur un système en production.
Vous aurez besoin de quelques gems Ruby pour commencer – si vous ne les avez pas déjà, bien sûr.
gem install 'securerandom'
gem install 'terminal-table'
gem install 'getopt'
Enfin, assurez-vous d'avoir Graphviz installé. Vous pouvez l'installer avec la commande suivante :
apt install graphviz -y
Si vous exécutez le script sans aucun argument, vous verrez le menu d'aide suivant :
[root:vonahisec-kali:~/scripts/leprechaun]# ./leprechaun.rb

 -------------------------------------------------------------
 Leprechaun v1.0 - Alton Johnson (@altonjx)
 -------------------------------------------------------------

  Usage: ./leprechaun.rb -f /path/to/netstat_results.txt -p <port>

  -f  File containing the output of netstat results
  -p  Port you're interested in. e.g., 80. Specify "all", "common", or separate ports with commas
  -e  The type of destination IP addresses you want to see connections to (e.g. external/internal/all)

  Example: ./leprechaun.rb -f netstat_output.txt -p 80
  Example: ./leprechaun.rb -f netstat_output.txt -p all
  Example: ./leprechaun.rb -f netstat_output.txt -p common
  Example: ./leprechaun.rb -f netstat_output.txt -p 80,443 -t external
| Serveur | Nombre de clients connectés | Port de destination le plus sollicité |
|---|---|---|
| 192.12.70.71 | 4 | 80/tcp (4 clients) |
| 192.12.70.18 | 2 | 443/tcp (2 clients) |
| 192.12.70.45 | 1 | 445/tcp (1 clients) |
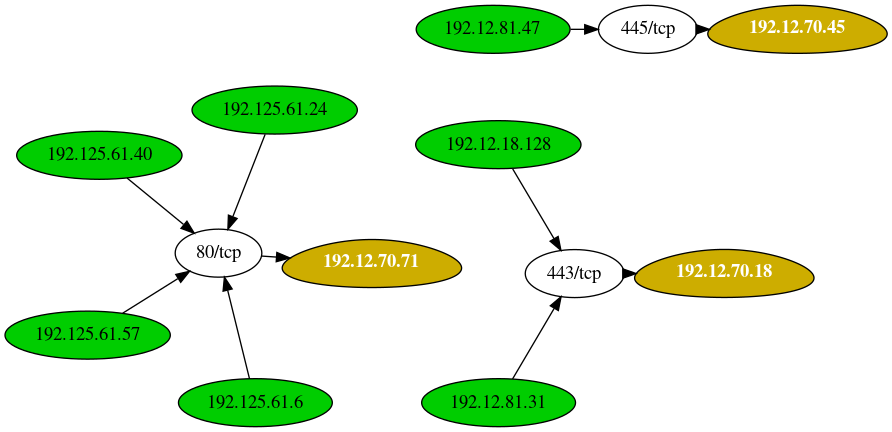
Article de blog : https://blog.vonahi.io/post-exploitation-with-leprechaun/
Article LinkedIn : https://www.linkedin.com/pulse/finding-gaps-your-network-segmentation-using-johnson-oscp-osce/
Ce projet est sous licence MIT - voir le fichier LICENSE.md pour plus de détails






